Coinbase ระบุว่ามากกว่า 99% ของสินทรัพย์ลูกค้าถูกเก็บไว้ในระบบเก็บรักษาแบบออฟไลน์ (cold storage) หลังจากเหตุการณ์แฮ็ก Binance มูลค่า 6.34 พันล้านดอลลาร์ เมื่อวันที่ 29 ตุลาคม 2026 ในเอกสารเปิดเผยข้อมูลเมื่อวันที่ 4 พฤศจิกายน ตลาดซื้อขายคริปโตของสหรัฐฯ ที่จดทะเบียนในตลาดหลักทรัพย์ได้อธิบายรายละเอียดเกี่ยวกับกุญแจลงนามแบบกระจาย (distributed signing keys) ระบบควบคุมการปิดระบบฉุกเฉิน (emergency shutdown controls) และข้อจำกัดในการถอนเงิน แม้ Coinbase จะระบุว่าระบบของบริษัทไม่ได้รับผลกระทบ แต่คำชี้แจงด้านความปลอดภัยล่าสุดนี้ช่วยให้เราเข้าใจได้ชัดเจนยิ่งขึ้นว่าบริษัทจัดการสินทรัพย์ของลูกค้ามูลค่าหลายพันล้านอย่างไร
Coinbase เผยเก็บ 99% สินทรัพย์ลูกค้าใน Cold Storage หลังแฮ็ก Binance 6.3B ดอลลาร์
เขียนโดย

แชร์
จุดสำคัญ
- Coinbase ระบุว่ามากกว่า 99% ของสินทรัพย์ลูกค้าถูกเก็บรักษาแบบออฟไลน์
- การโจรกรรมมูลค่า 6.34 พันล้านดอลลาร์ของ Binance ได้กระตุ้นให้ Coinbase อธิบายระบบป้องกันการเก็บรักษาสินทรัพย์ของลูกค้า
- Coinbase รายงานว่าสินทรัพย์บนแพลตฟอร์มมีมูลค่า 377 พันล้านดอลลาร์ ณ วันที่ 30 กันยายน 2026
Coinbase อธิบายรายละเอียดระบบป้องกันการเก็บรักษาแบบออฟไลน์ หลังเหตุการณ์แฮ็ก Binance
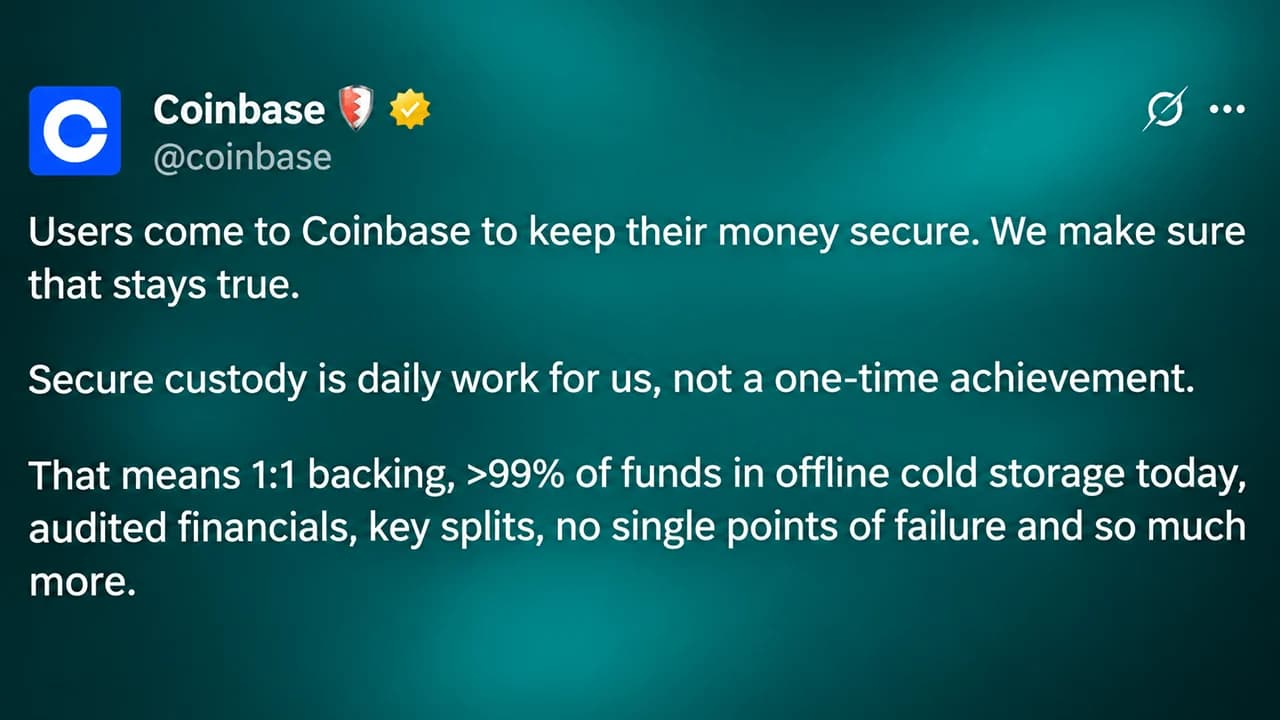
Coinbase ประกาศเมื่อวันที่ 4 พฤศจิกายน 2026 ว่าสินทรัพย์ของลูกค้ามากกว่า 99% ถูกเก็บไว้ในระบบเก็บรักษาแบบออฟไลน์ (cold storage) พร้อมทั้งอธิบายระบบการป้องกันด้านความปลอดภัยของบริษัท แพลตฟอร์มแลกเปลี่ยนสกุลเงินดิจิทัลที่มีสำนักงานตั้งอยู่ในสหรัฐอเมริกาได้ออกแถลงการณ์บน X โดยเน้นย้ำถึงความสำคัญของการรักษาความเชื่อมั่นของลูกค้า หลังจากเกิดเหตุการณ์ละเมิดความปลอดภัยมูลค่าหลายพันล้านดอลลาร์ที่ Binance ซึ่งเป็นหนึ่งในแพลตฟอร์มซื้อขายสกุลเงินดิจิทัลที่ใหญ่ที่สุดในโลก
“ผู้ใช้มาที่ Coinbase เพื่อรักษาเงินของพวกเขาให้ปลอดภัย เราทำให้มั่นใจว่าสิ่งนั้นยังคงเป็นความจริง,” ตลาดแลกเปลี่ยนของสหรัฐฯ เขียนไว้
บริษัทกล่าวต่อว่า:
“การเก็บรักษาสินทรัพย์อย่างปลอดภัยเป็นงานประจำวันของเรา ไม่ใช่ความสำเร็จที่เกิดขึ้นเพียงครั้งเดียว”
ในบทความบล็อกที่เผยแพร่พร้อมกันภายใต้หัวข้อ “วิธีที่ Coinbase ปกป้องสินทรัพย์ของลูกค้า” แพลตฟอร์มนี้อธิบายว่า กระเป๋าเงินร้อน (hot wallets) ที่เชื่อมต่อกับอินเทอร์เน็ตของพวกเขารักษาสภาพคล่องที่เพียงพอสำหรับการถอนเงินและโอนเงิน ส่วนยอดเงินส่วนเกินจะถูกย้ายไปยังระบบการเก็บรักษาแบบออฟไลน์ (offline custody) อย่างสม่ำเสมอ
ผลิตภัณฑ์ห้องเก็บรักษาสินทรัพย์สำหรับสถาบันของบริษัทดำเนินการทั้งหมดผ่านระบบ cold storage โดยสินทรัพย์ถูกแยกเก็บไว้บนเครือข่ายบล็อกเชน Coinbase ยืนยันว่าเงินฝากของลูกค้าได้รับการค้ำประกันในอัตรา 1:1 ยังคงเป็นทรัพย์สินของลูกค้า และจะไม่ถูกให้กู้หรือนำไปใช้โดยไม่มีอนุญาต บริษัทระบุว่าโครงสร้างพื้นฐานและเงินของลูกค้าไม่ได้รับผลกระทบจากเหตุการณ์ของ Binance
Coinbase รักษาความปลอดภัยของเงินลูกค้าอย่างไร?
ระบบความปลอดภัยในการเก็บรักษาของ Coinbase พึ่งพาบนกุญแจเข้ารหัสแบบกระจาย ข้อจำกัดการทำธุรกรรม และระบบควบคุมฉุกเฉินที่ออกแบบมาเพื่อป้องกันการเคลื่อนย้ายสินทรัพย์โดยไม่ได้รับอนุญาต
ในการดำเนินงานของกระเป๋าเย็น (cold wallet) บนแพลตฟอร์มการแลกเปลี่ยนแบบรวมศูนย์ (CEX) กุญแจส่วนตัวจะถูกแบ่งออกเป็นส่วนต่าง ๆ และไม่เคยถูกสร้างขึ้นใหม่ทั้งหมด แม้ในระหว่างการลงนามธุรกรรม Coinbase ระบุว่า โครงสร้างพื้นฐานของกระเป๋าเงินร้อน (hot wallet) ต้องการให้พนักงานหลายคนร่วมกันอนุมัติการเปลี่ยนแปลงในระบบ production เพื่อป้องกันไม่ให้บุคคลใดบุคคลหนึ่งสามารถปรับเปลี่ยนบริการลงนามที่สำคัญได้อย่างอิสระ
แพลตฟอร์มการแลกเปลี่ยนนี้ยังใช้ระบบตรวจจับความผิดปกติอัตโนมัติและจำกัดการโอนเงิน ซึ่งสามารถหยุดการถอนเงินที่น่าสงสัยได้ระหว่างที่เจ้าหน้าที่ความปลอดภัยกำลังสอบสวน มาตรการป้องกันอีกอย่างคือสวิตช์ปิดฉุกเฉิน (kill switch) ที่สามารถปิดการดำเนินการลงนามทั้งหมดได้ Coinbase อธิบายว่าระบบที่ถูกบุกรุกจะไม่สามารถกลับมาดำเนินการธุรกรรมได้จนกว่าผู้สอบสวนจะยืนยันว่ากระบวนการทำงานปลอดภัยแล้ว
สิทธิ์การเข้าถึงของพนักงานถูกจำกัดผ่านสิทธิ์การเข้าถึงชั่วคราว ระบบยืนยันตัวตนที่ต้านทานการฟิชชิ่ง และข้อกำหนดการอนุมัติเพิ่มเติมสำหรับกิจกรรมที่ละเอียดอ่อน มาตรการเหล่านี้มีวัตถุประสงค์เพื่อจำกัดความเสียหายที่เกิดจากข้อมูลประจำตัวที่ถูกขโมย อุปกรณ์ที่ถูกบุกรุก หรือพนักงานภายในที่มีเจตนาร้าย
อย่างไรก็ตาม คำกล่าวอ้างของ Coinbase ว่าสินทรัพย์ของลูกค้ามากกว่า 99% ถูกเก็บไว้แบบออฟไลน์ เป็นข้อมูลที่บริษัทรายงานเอง และสัดส่วนที่แม่นยำยังไม่ได้รับการยืนยันอย่างอิสระจากฝ่ายที่สาม
การแฮ็ก Binance มูลค่า 6.34 พันล้านดอลลาร์ได้เปิดเผยอะไร?
การโจมตี Binance เมื่อวันที่ 29 ตุลาคม เกี่ยวข้องกับแคมเปญวิศวกรรมสังคมที่ซับซ้อน ซึ่งทำให้อุปกรณ์ของพนักงานถูกบุกรุก และในที่สุดก็เข้าถึงโครงสร้างพื้นฐานการลงนามกระเป๋าเงินภายในของ Binance ได้ ผู้โจมตีได้ถอนเงินดิจิทัลมูลค่าประมาณ $6.34 พันล้าน จากหลายเครือข่ายบล็อกเชน ตามที่ Binance ระบุ ทำให้เหตุการณ์นี้กลายเป็นการโจรกรรมจากแพลตฟอร์มแลกเปลี่ยนเงินดิจิทัลที่ใหญ่ที่สุดที่เคยมีรายงานจนถึงปัจจุบัน
Binance ได้ระงับการถอนเงินชั่วคราว ขณะประสานงานกับผู้ออกสแตเบิลคอยน์และผู้มีส่วนร่วมในอุตสาหกรรมอื่น ๆ เพื่อระงับหรือสกัดกั้นสินทรัพย์ที่ถูกขโมย ต่อมา ตลาดแลกเปลี่ยนนี้ได้ให้คำมั่นว่าจะชดเชยยอดเงินของลูกค้าที่ได้รับผลกระทบผ่านเงินสำรองของบริษัทและกองทุนสินทรัพย์ปลอดภัยสำหรับผู้ใช้ (SAFU)
เพื่อให้เห็นภาพชัดเจนขึ้น การละเมิดระบบของ Bybit ในเดือนกุมภาพันธ์ 2025 ส่งผลให้สกุลเงินดิจิทัลถูกขโมยไปประมาณ 1.5 พันล้านดอลลาร์ — ซึ่งในขณะนั้นถือเป็นสถิติสูงสุดของอุตสาหกรรม แต่ต่ำกว่าความสูญเสียจากเหตุการณ์ Binance เมื่อสัปดาห์ที่แล้วอย่างมาก การโจรกรรม Binance ที่ทำลายสถิติครั้งนี้ได้เพิ่มความเข้มงวดในการตรวจสอบระบบการเก็บรักษาออนไลน์ โดยเฉพาะอย่างยิ่งขั้นตอนการดำเนินงานที่ควบคุมการเข้าถึงกุญแจส่วนตัวและการอนุมัติธุรกรรมขนาดใหญ่
Coinbase ยังปลอดภัยอยู่หรือไม่ หลังเหตุการณ์แฮ็ก Binance?
Coinbase ชี้ให้เห็นถึงการเปิดเผยข้อมูลทางการเงิน การกำกับดูแลจากหน่วยงานกำกับดูแล และการตรวจสอบควบคุมโดยอิสระ เป็นหลักฐานสนับสนุนสำหรับแนวปฏิบัติด้านการเก็บรักษาสินทรัพย์ของบริษัท ณ วันที่ 30 กันยายน 2026 บริษัทรายงานว่ามีเงินสดและสินทรัพย์เทียบเท่าเงินสดมูลค่า $8.6 billion สินทรัพย์คริปโตที่ถือไว้เพื่อการลงทุนมูลค่า $2.2 billion และสินทรัพย์รวมบนแพลตฟอร์มมูลค่า $377 billion
แพลตฟอร์มการซื้อขายนี้จดทะเบียนในตลาดหลักทรัพย์ของสหรัฐอเมริกา ยื่นรายงานการเงินประจำปีที่ผ่านการตรวจสอบกับคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (SEC) และดำเนินการภายใต้ใบอนุญาตกำกับดูแลหลายประเภท บริษัทลูกด้านการเก็บรักษาสินทรัพย์ในสหรัฐอเมริกา คือ Coinbase Custody Trust Company อยู่ภายใต้การกำกับดูแลของกรมบริการทางการเงินแห่งรัฐนิวยอร์ก (NYDFS)
บริษัทยังได้ผ่านการตรวจสอบ SOC 1 Type II และ SOC 2 Type II ที่ครอบคลุมการควบคุมการดำเนินงานที่กำหนดไว้ การตรวจสอบดังกล่าวให้ความมั่นใจเกี่ยวกับระบบควบคุมภายในขอบเขตที่ได้รับการประเมิน แต่ไม่ได้ยืนยันอย่างอิสระว่าสินทรัพย์ของลูกค้าทุกชิ้นได้รับการคุ้มครองจากการถูกขโมย Coinbase ยังยอมรับว่าความก้าวหน้าของปัญญาประดิษฐ์ (AI) กำลังเปลี่ยนแปลงรูปแบบภัยคุกคามด้านความปลอดภัยทางไซเบอร์ ซึ่งจำเป็นต้องมีการลงทุนอย่างต่อเนื่องในเทคโนโลยีป้องกันตัว
ในท้ายที่สุด มาตรการรักษาความปลอดภัยที่บริษัทเปิดเผยไว้ชี้แจงถึงวิธีการที่บริษัทพยายามปกป้องสินทรัพย์ของลูกค้า แต่สัดส่วนการเก็บรักษาแบบ cold storage ยังคงเป็นตัวเลขที่บริษัทรายงานเอง ไม่ใช่การรับประกันที่ได้รับการตรวจสอบอย่างอิสระเพื่อป้องกันการโจมตีในอนาคต

นาย Haipo Yang ผู้ก่อตั้ง Coinex กล่าวว่า การถูกแฮ็กมูลค่า 6.3 พันล้านดอลลาร์ของ Binance เกิดจากความผิดพลาดสามประการที่สามารถป้องกันได้ ตั้งแต่การใช้เครื่องเดียวกันไปจนถึงการตรวจสอบลายเซ็นหลายชั้นที่เพียงมีชื่อเท่านั้น
อ่านตอนนี้: ผู้ก่อตั้ง Coinex ชี้แฮ็ก Binance เปิดโปง 3 จุดอ่อนที่หลีกเลี่ยงได้ทั้งหมด

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015