V sobotu platobná platforma Lightning Network s názvom Blink Wallet, ktorá poskytuje služby s úschovou aj bez úschovy, oznámila, že sa útočníkovi podarilo preniknúť do obmedzeného počtu účtov s úschovou a presunúť prostriedky.
Peňaženka Blink sa stala terčom útoku, z „niekoľkých desiatok“ úschovných účtov boli vyprázdnené prostriedky
NAPÍSAL

ZDIEĽAŤ
Kľúčové informácie
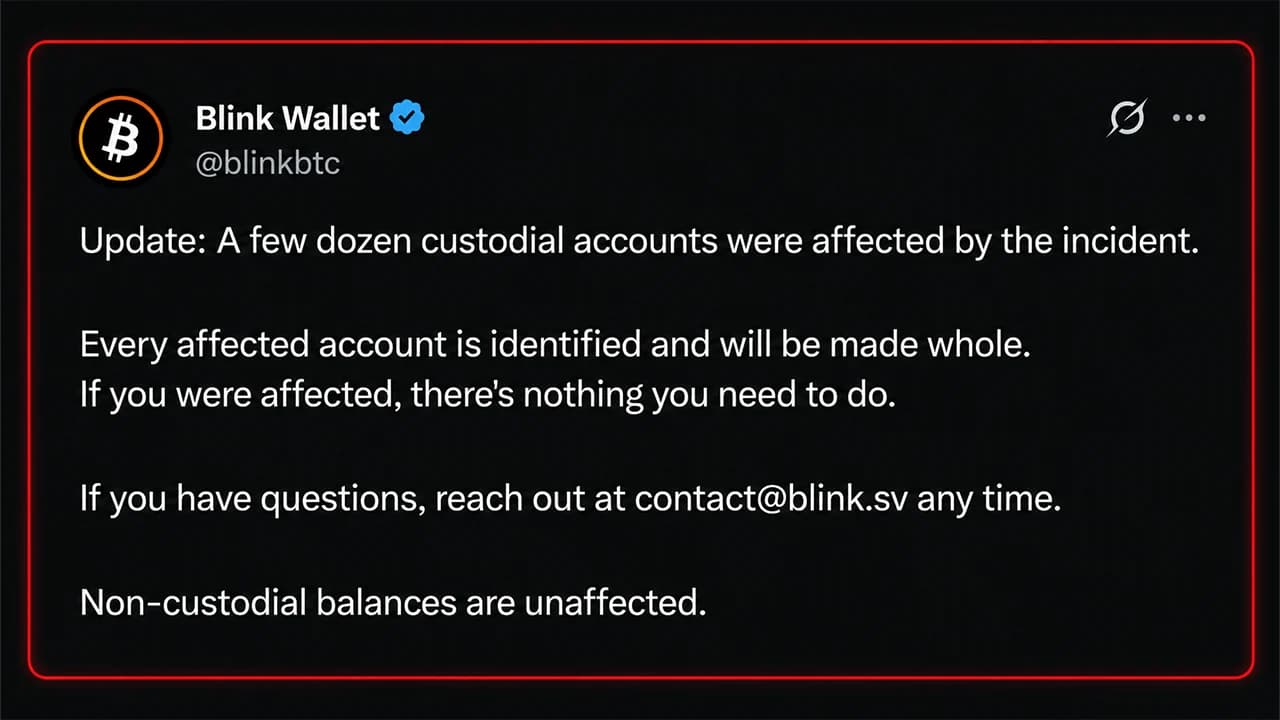
- Blink Wallet uvádza, že bolo zasiahnutých „niekoľko desiatok“ úschovných účtov, avšak drvivá väčšina prostriedkov zostala v bezpečí.
- Spoločnosť Blink pozastavila služby 19. septembra, čím pridala ďalší problém k už aj tak ťažkému obdobiu pre aplikácie siete Lightning Network.
- Spoločnosť Blink uvádza, že 100 % postihnutých používateľov bude odškodnených po zavedení opravy, pričom odpovede na otázky stále nie sú k dispozícii.
Blink Wallet tvrdí, že každý postihnutý úschovný účet bude v plnej miere odškodnený
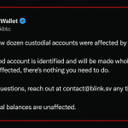
Aplikácie a platformy siete Lightning Network si v týchto dňoch nemôžu vydýchnuť a tento víkend spoločnosť Blink Wallet informovala verejnosť, že pozastavuje prevádzku kvôli narušeniu bezpečnosti. „Pozastavili sme služby Blink, kým vyšetrujeme bezpečnostný incident,“ uviedol v sobotu ráno oficiálny účet Blink Wallet na X. „Útočník získal prístup k obmedzenému počtu úschovných účtov a vybral prostriedky,“ dodal tím.
Spoločnosť Blink zdôraznila, že „veľká väčšina prostriedkov je v bezpečí“ a používatelia bez úschovy nie sú týmto incidentom ovplyvnení. V ďalšej aktualizácii spoločnosť Blink neskôr uviedla, že „incidentom bolo ovplyvnených niekoľko desiatok úschovných účtov“. Nebola uvedená žiadna finančná suma, ale Blink sľubuje, že „každý postihnutý účet je identifikovaný a bude plne kompenzovaný“.
Táto správa prichádza v čase, keď vlna chýb, zraniteľností a únikov údajov postihuje podniky v oblasti digitálnych mien a aplikácie špecifické pre sieť Lightning Network. Napríklad server Btcpay mal kritickú chybu, ktorá údajne umožňovala vzdialenému útočníkovi čítať súbory LND macaroon, zatiaľ čo Lightning Development Kit (LDK) oznámil, že má dve chyby, a vyzval používateľov, aby vykonali aktualizáciu.
Problémy mala aj neúschovná výmenná služba Boltz, ktorá ich zverejnila 3. augusta 2026. Tím platformy vysvetlil, že „útočníci teraz reagujú rýchlejšie, než dokáže tím našej veľkosti chyby nájsť a opraviť.“ Vypnutie služby Boltz spôsobilo problémy poskytovateľom ako Aqua, Bull Bitcoin a Zeus. V dôsledku problémov so službou Boltz spustila spoločnosť Aqua Indra, svoj vlastný swapový stack pre Liquid–Lightning.
Cesta útoku zostáva neznáma, zatiaľ čo Blink pracuje na obnovení služby
Najnovšia aktualizácia spoločnosti Blink bola zverejnená v sobotu o 12:06 p.m. ET a odvtedy nebola zverejnená žiadna aktualizácia ani analýza incidentu. Spôsob útoku tiež nebol zverejnený a používatelia nevedia presne, ako k incidentu došlo. Pokiaľ nebude zverejnená analýza incidentu, akékoľvek tvrdenia o konkrétnom exploite sú len dohadmi. Mnoho ľudí položilo účtu Blink na X priame otázky týkajúce sa tohto problému. Jeden používateľ sa spýtal, ako ľudia zistia, či sú postihnutí, a iný uviedol, že potrebuje rýchly prístup k finančným prostriedkom na zorganizovanie pohrebu.
„Prosím, približne ako dlho potrvá, kým bude všetko fungovať normálne? Potrebujem uhradiť niektoré naliehavé výdavky súvisiace s pohrebom,“ napísal používateľ v diskusii spoločnosti Blink. Účet na X tejto osobe odpovedal takto:
„Pracujeme na čo najrýchlejšom obnovení služby. Práve sa nasadzuje oprava. Čoskoro prinesieme ďalšie informácie.“

Tento článok bol preložený z angličtiny pomocou umelej inteligencie. Pôvodná anglická verzia je autoritatívnym zdrojom; automatické preklady môžu obsahovať nepresnosti, najmä v právnej a regulačnej terminológii.