Уязвимость в системе безопасности Web3Auth вынудила поставщика кошельков Cosmos — компанию Keplr — приостановить вход через учетные записи Google и Apple после утечки закрытых ключей, что привело к массовым несанкционированным транзакциям. Специалисты по расследованию инцидентов в блокчейне отследили переводы на сумму более 6 миллионов долларов, однако операции по возврату средств затрудняют точный подсчет общей суммы похищенных средств.
Взлом Keplr: переводы на $6 млн в сети Cosmos
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- 7 ноября Keplr приостановил вход через учетные записи Google и Apple после инцидента безопасности, связанного со сторонним поставщиком услуг аутентификации Web3Auth.
- Bitquery выявила переводы на сумму около 6,01 миллиона долларов между кошельками в нескольких сетях Cosmos, однако часть транзакций была связана с защитными мерами по восстановлению средств.
- Учетные записи с восстановительными фразами и аппаратные кошельки остались незатронуты, в то время как Web3Auth и Keplr работают над обеспечением безопасности уязвимых кошельков с входом через социальные сети.
Уязвимость Web3Auth подвергла риску учетные записи Keplr с входом через социальные сети
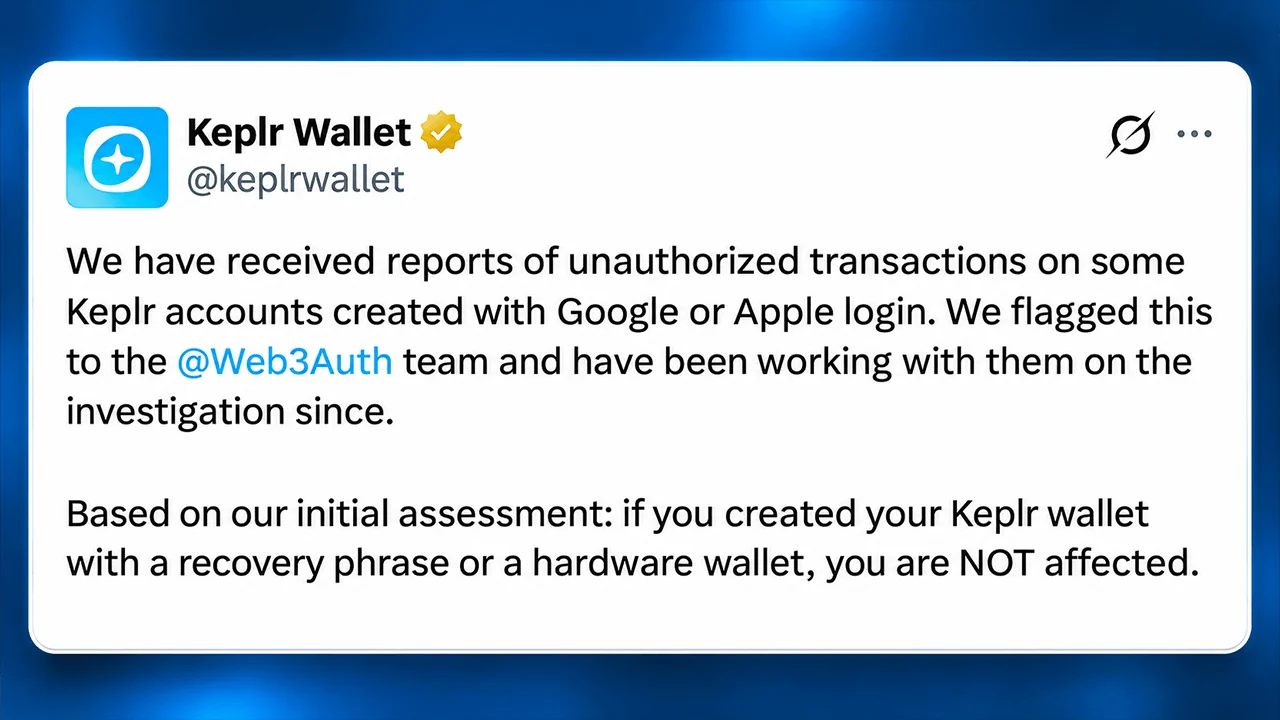
Проблемы начались в пятницу, 6 ноября, когда Web3Auth сообщил о проблеме безопасности, затрагивающей инфраструктуру, используемую сторонними сервисами. К раннему утру субботы Keplr зафиксировал несанкционированные транзакции с аккаунтами, созданными с помощью аутентификации через Google и Apple, что побудило провайдера кошельков отключить оба метода входа.
Джош Ли, соучредитель Chainapsis — компании, стоящей за Keplr, — впоследствии пояснил, что уязвимость возникла в Web3Auth, а не в собственном программном обеспечении Keplr. По предварительным оценкам, уязвимость затронула примерно 20 % учетных записей с входом через социальные сети, хотя, по имеющимся данным, злоумышленники воспользовались лишь небольшой частью из них.
Это различие имеет значение, поскольку функция входа через социальные сети в Keplr опирается на стороннюю инфраструктуру ключей, а не на традиционные управляемые пользователем фразы восстановления. Такое удобство упрощает начало работы с криптовалютой, но создает зависимости, отсутствующие в традиционных схемах с аппаратными кошельками и фразами восстановления.
Компания Bitquery, занимающаяся аналитикой блокчейна, проанализировала транзакции за период с 6 по 7 ноября и выявила масштабную деятельность по опустошению кошельков в сетях Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon и Injective.
По результатам расследования было подсчитано, что адреса-сборщики получили активы на сумму не менее 6,01 млн долларов, исходя из оценок, зафиксированных 7 ноября. На долю Cosmos Hub пришлось примерно 3,50 млн долларов, за ним следовали Osmosis — 1,04 млн долларов и Injective — 615 000 долларов.
Почему оценка ущерба от кражи в Keplr в размере 6 млн долларов является сложной
Анализ Bitquery выявил примерно 44 700 уникальных приватных ключей, вовлечённых в эту деятельность, причём 86 % затронутых кошельков в семи связанных сетях подверглись переводам после первоначального предупреждения Keplr. Медиана убытков по кошелькам составила всего 1,34 доллара, хотя крупнейший отдельный перевод приблизился к 325 000 долларов.
Следователи также зафиксировали перемещение примерно 1,96 млн заблокированных ATOM без соблюдения обычного 21-дневного периода разблокировки. В транзакциях использовались механизмы ликвидного стейкинга, преобразующие позиции в передаваемые токены доли владения и перенаправляющие примерно 251 000 долларов вознаграждений за стейкинг.
Однако последующие раскрытия информации внесли важное осложнение. Keplr и Web3Auth подтвердили, что операции по восстановлению, проводимые белыми хакерами, использовали обнаруженный путь доступа для перемещения уязвимых активов в защитное хранение.
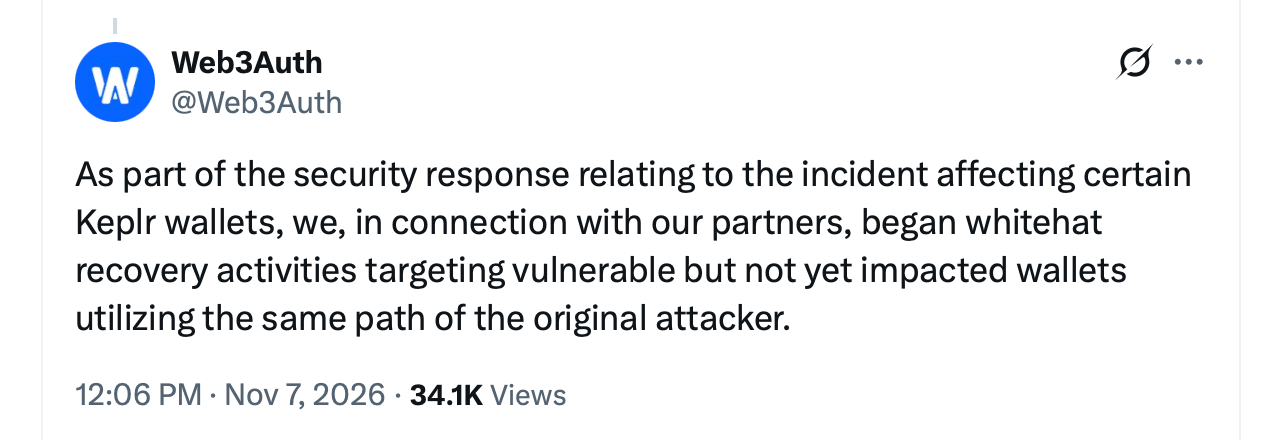
В воскресенье, 8 ноября, Keplr выявила адреса для восстановления средств, которые совпадали с несколькими кошельками-сборщиками, проанализированными Bitquery. Следовательно, сумма в 6,01 млн долларов представляет собой зафиксированные переводы, а не подтвержденный учет невозвратных потерь.
| Блокчейн-сеть | Проверенный адрес восстановления |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Инъективный | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Вавилон | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr и Web3Auth приступают к восстановлению средств
Web3Auth утверждает, что средства, переведенные в рамках проводимых ею защитных операций, остаются в безопасности. Keplr, в свою очередь, предупредила, что у некоторых пострадавших пользователей балансы могут неожиданно оказаться пустыми, поскольку их активы были перемещены в целях сохранности.
Компании не раскрыли точную техническую причину уязвимости, не определили окончательную сумму убытков и не объявили подробный график возмещения средств.
Пользователям, которые создали учетные записи через глобальные технологические компании Google или Apple, следует воздерживаться от внесения дополнительных активов, перевести оставшиеся ликвидные средства в новые защищенные кошельки и игнорировать незапрашиваемые предложения о восстановлении средств. Активы, заложенные в стейкинг, могут потребовать дополнительной обработки.
На данный момент этот инцидент выявляет неприятное противоречие в конструкции криптовалютных кошельков. Упрощение управления закрытыми ключами может сделать блокчейн-приложения более доступными, но передача функций аутентификации сторонним организациям создаёт ещё одну потенциальную точку отказа. До тех пор, пока защитные переводы не будут сопоставлены со злонамеренными снятиями средств, последний многомиллионный инцидент в сфере безопасности остаётся столько же бухгалтерской загадкой, сколько и технической чрезвычайной ситуацией.

Утечка данных в системе Gnosis Pay привела к раскрытию информации о клиентах, включая домашние адреса, номера банковских карт и привязанные криптовалютные кошельки, что вызвало обеспокоенность.
Читать: Утечка в Gnosis Pay раскрыла конфиденциальные данные клиентов

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРJamie RedmanNews Lead
Джейми Редман — руководитель новостного направления в Bitcoin.com News и журналист, пишущий о финансовых технологиях, базирующийся в Массачусетсе.