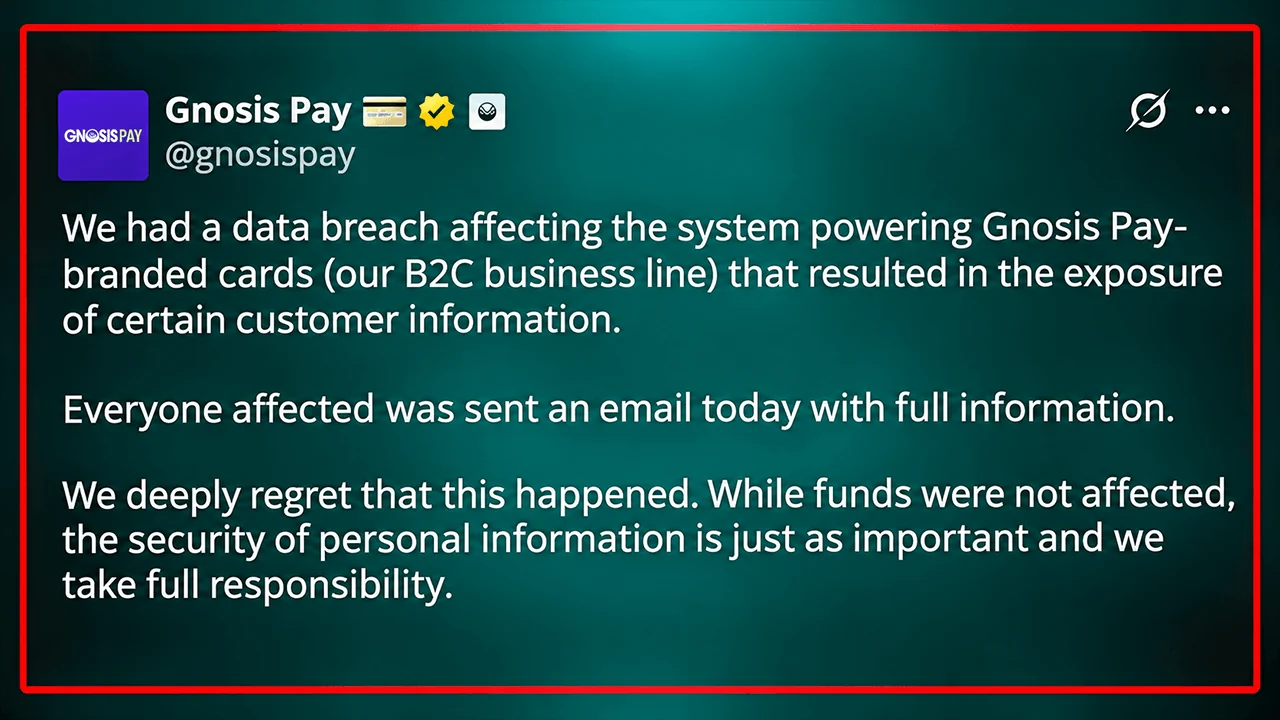
Компания Gnosis Pay подтвердила утечку данных в пятницу, 6 ноября 2026 года, после того как в результате несанкционированного доступа к устаревшей системе потребительских карт произошла утечка информации о клиентах. Один из пострадавших пользователей сообщил, что были скомпрометированы его имя, домашний адрес, номер карты и привязанные криптовалютные кошельки, хотя компания заявляет, что средства клиентов остаются в безопасности.
Утечка в Gnosis Pay раскрыла конфиденциальные данные клиентов
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Gnosis Pay обнаружила несанкционированный доступ 3 ноября 2026 года и сообщила об утечке данных 6 ноября, приступив к локализации инцидента в течение двух часов после обнаружения.
- Основатель Rotki Лефтерис Карапетсас сообщил, что среди раскрытых данных были его полное имя, домашний адрес, номер карты и адреса связанных криптовалютных кошельков.
- Система потребительских карт, затронутая инцидентом, должна быть выведена из эксплуатации 20 декабря 2026 года, в то время как корпоративная платформа компании, по имеющимся данным, не пострадала.
Что произошло с Gnosis Pay?
Провайдер криптовалютных платежей сообщил об инциденте через три дня после того, как системы мониторинга зафиксировали несанкционированный доступ. Согласно сообщению Gnosis Pay об утечке данных, взлом затронул инфраструктуру карт для потребителей (B2C), а не корпоративную платформу, поддерживающую платежные программы под чужой торговой маркой.
«3 ноября 2026 года наши системы мониторинга обнаружили несанкционированный доступ к системе, обслуживающей карты под брендом Gnosis Pay (наше направление B2C), что привело к утечке определенной информации о клиентах», — пояснила компания.
Gnosis Pay подчеркнула, что её сотрудники службы безопасности отреагировали незамедлительно, приступив к локализации инцидента в течение двух часов после обнаружения. Впоследствии компания заменила утерянные учетные данные и устранила уязвимость, ставшую причиной вторжения.
«Утечка данных ограничилась системой, обслуживающей карты под брендом Gnosis Pay, которую и так планировалось вывести из эксплуатации 20 декабря 2026 года», — заявила Gnosis Pay. «Наша корпоративная платформа, на которой работают все наши программы карт под чужим брендом, не пострадала».
Компания не раскрыла публично, сколько клиентов пострадало, и не опубликовала полный перечень утечённой информации. Вместо этого затронутые владельцы карт получили индивидуальные уведомления с подробным указанием, к каким записям счётов был получен доступ.
Адреса кошельков Gnosis Pay раскрыты наряду с именами и домашними адресами
Потенциальные последствия выходят за рамки обычного мошенничества с платежными картами. Лефтерис Карапетсас, основатель сервиса отслеживания криптовалютных портфелей Rotki, сообщил, что среди его утечённых данных были полное имя, адрес проживания, номер карты и все адреса криптовалютных кошельков, связанных с его учётной записью.
«Чрезвычайно разочарован. Вы и так уже потеряли меня как пользователя, но могли бы хотя бы защитить мои данные… Черт возьми, действительно позор», — написал Карапетсас.
Этот случай иллюстрирует неприятное противоречие, связанное с самостоятельным хранением криптовалютных платежей. Хотя клиенты сохраняют контроль над своими цифровыми активами, централизованная платежная инфраструктура по-прежнему может накапливать информацию, связывающую идентифицируемых лиц с публично отслеживаемыми адресами в блокчейне.
Такие комбинации создают возможности для целенаправленного фишинга, подражания личности и потенциального физического запугивания, особенно когда финансовая информация сопровождается адресами проживания. Однако имеющиеся данные не подтверждают, что утечённые записи уже были использованы в этих целях.
Карапетсас был не единственным, кто остался разочарован. «Можете ли вы завтра приостановить работу, чтобы не произошел третий взлом, пожалуйста?» — ответил один из пользователей X на пост Gnosis Pay X по этой теме. «Какой адрес мне использовать, чтобы засудить вас до нитки?» — спросил другой пользователь X.
Gnosis Pay вводит проверку 3D Secure после утечки данных
Gnosis Pay ввела обязательную проверку 3D Secure для онлайн-платежей по картам, одновременно усилив мониторинг подозрительной активности по картам и кошелькам. Эти меры защиты будут действовать до запланированного 20 декабря прекращения работы потребительской системы.
«Мы искренне приносим извинения», — заявила компания. Gnosis Pay добавила:
«Мы понимаем, насколько серьёзно — когда ваша личная информация становится доступной посторонним, и глубоко сожалеем, что это произошло. Хотя средства не пострадали, мы осознаём, что безопасность личной информации не менее важна».
Провайдер также уведомил своих партнеров и эмитента карт, а также связался с соответствующими органами по защите данных. Gnosis Pay сообщила, что проводит комплексную проверку системы безопасности и организует специализированный мониторинг на предмет неправомерного использования похищенной информации. Компания предупредила:
«С осторожностью относитесь к любым неожиданным электронным письмам, SMS-сообщениям, звонкам или письмам, касающимся Gnosis Pay, приложения партнера или вашей карты, даже если в них указаны ваши реальные данные или реальная покупка».
«Никогда не сообщайте свою семенную фразу, закрытые ключи, PIN-код или полный номер карты», — добавила Gnosis Pay, подчеркнув, что легитимные представители никогда не будут запрашивать конфиденциальные учетные данные или давать клиентам указания о переводе средств в рамках незапрошенных сообщений.
Обнародование информации в ноябре последовало за отдельным инцидентом, произошедшим в июне 2026 года и затронувшим инфраструктуру, связанную с Gnosis, который, по сообщениям, привел к убыткам в размере примерно от 1,5 до 1,8 миллиона долларов, которые впоследствии были покрыты компанией Gnosis.
В отличие от того инцидента, последняя утечка в первую очередь угрожает личной конфиденциальности, а не непосредственному хранению активов. Тем не менее это различие даёт лишь ограниченное утешение, поскольку скомпрометированные записи о личности могут навсегда связать конкретных людей с прозрачными транзакциями в блокчейне.
Вывод из эксплуатации уязвимой инфраструктуры может устранить риск будущих утечек через эту систему, но не может отменить факт раскрытия конфиденциальной личной информации. Gnosis Pay заявляет, что средства клиентов остаются в безопасности, однако раскрытые личные данные, адреса проживания и связи с криптовалютными кошельками представляют риски для конфиденциальности, которые невозможно просто устранить.
Инцидент с Gnosis Pay стал очередным в длинной череде утечек данных в криптоиндустрии в 2026 году. В январе компания Ledger раскрыла информацию о клиентах, за чем последовала утечка в Safepal, затронувшая почти 40 000 клиентов, и взлом Trezor, затронувший примерно 81 000 человек. В октябре компания Keystone подверглась взлому, в результате которого были раскрыты данные почти 26 000 покупателей, а Chainalysis сообщила об утечке, затронувшей учетные данные пользователей и токены аутентификации.
Хакеры, взломавшие Binance, конвертировали украденные альткоины на сумму 175 миллионов долларов в 2 300 BTC; компания Elliptic отследила 20 000 кошельков и 65 000 транзакций.
Читать: Дело о взломе Binance: хакеры накопили ещё 2 300 биткоинов

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРJamie RedmanNews Lead
Джейми Редман — руководитель новостного направления в Bitcoin.com News и журналист, пишущий о финансовых технологиях, базирующийся в Массачусетсе.