В субботу производитель аппаратных кошельков Keystone сообщил об утечке данных клиентов: в результате несанкционированного доступа к веб-сайту компании в сеть попали имена, адреса доставки, контактная информация и сведения о покупках. Компания заявляет, что фразы восстановления и приватные ключи остаются в безопасности. Этот инцидент добавляет Keystone к растущему списку производителей аппаратных кошельков, столкнувшихся с проблемами безопасности в 2026 году, включая Ledger, Trezor, Safepal и Coldcard.
Утечка из кошелька Keystone: адреса покупателей попали к мошенникам
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Keystone сообщила об утечке данных, произошедшей 24 октября, в результате которой были раскрыты данные о доставке и покупках клиентов.
- Keystone заявляет, что закрытые ключи, фразы восстановления и платежная информация не были скомпрометированы.
- Coldcard, Ledger, Trezor и Safepal также столкнулись с серьезными инцидентами безопасности в 2026 году.
Утечка данных клиентов Keystone подвергает покупателей целенаправленным мошенническим атакам
Аппаратный кошелек, предназначенный для хранения криптовалютных секретов в автономном режиме, столкнулся с проблемой безопасности в совершенно ином месте: в своём интернет-магазине. В субботу в 13:59 по восточному времени компания Keystone сообщила, что посторонние лица получили доступ к данным о доставке клиентов через её веб-сайт, что потенциально дало мошенникам личные данные, необходимые для выдачи себя за представителей компании.
Keystone настаивает на том, что фразы восстановления, приватные ключи и платежная информация не были скомпрометированы, однако этот инцидент поднимает неудобный вопрос о том, насколько надежную защиту обеспечивает офлайн-кошелек, если личность и адрес его владельца становятся достоянием общественности.
Keystone подтверждает несанкционированный доступ
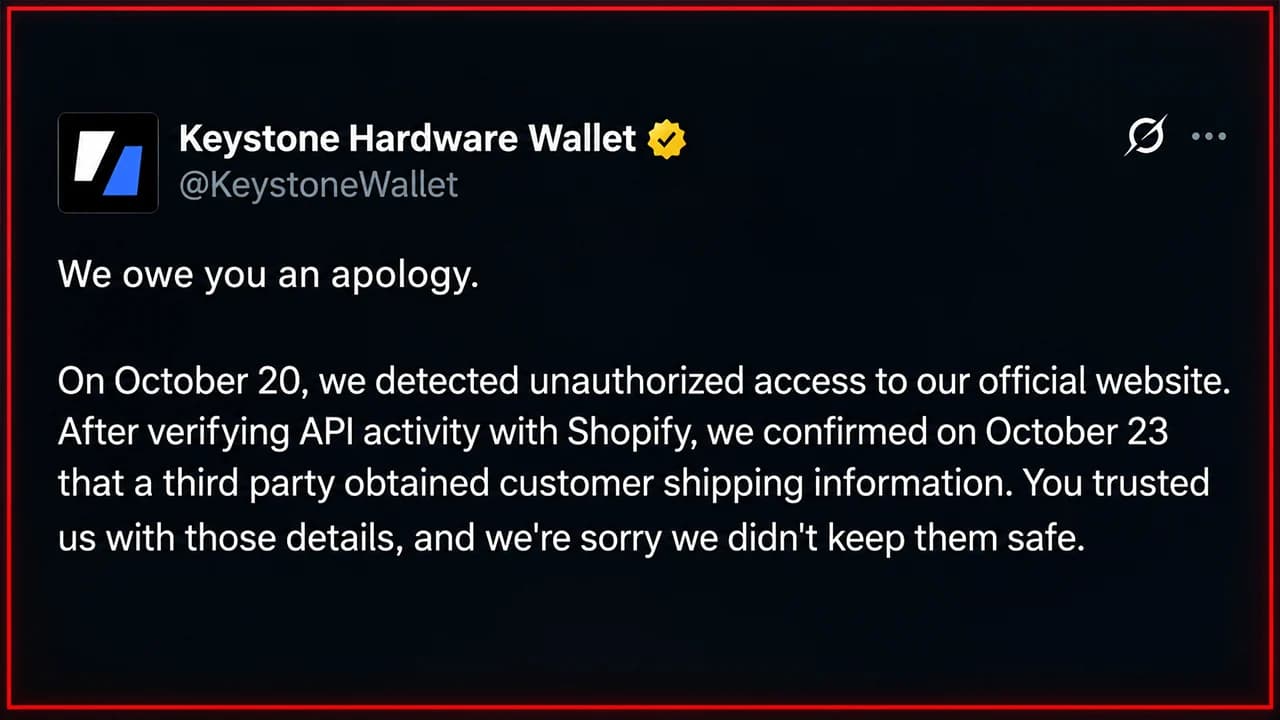
Keystone сообщила в X, что 20 октября обнаружила подозрительный доступ и впоследствии проверила активность интерфейса прикладного программирования (API) с Shopify, своим поставщиком услуг электронной коммерции. К 23 октября компания подтвердила, что постороннее лицо получило доступ к именам клиентов, контактной информации, адресам доставки и данным о покупках.
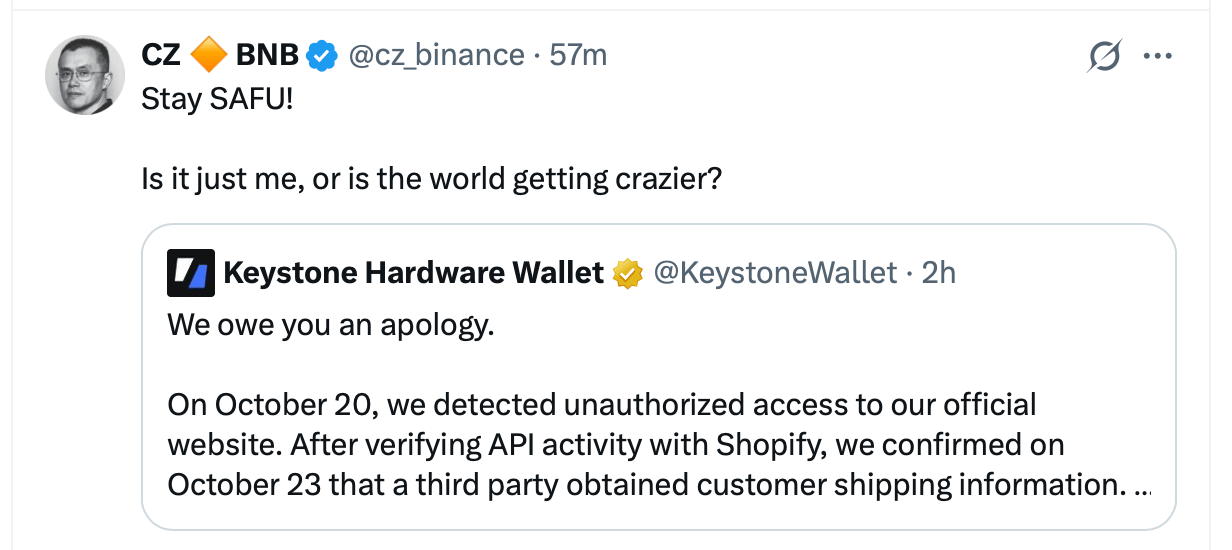
Компания заявляет, что заблокировала вторжение, устранила уязвимость и приступила к уведомлению затронутых клиентов. Однако Keystone не раскрыла, сколько покупателей оказались под угрозой, и как именно произошёл несанкционированный доступ.
У мошенников появляется потенциальная лазейка
Непосредственная опасность заключается не столько в том, что кто-то удаленно опустошит аппаратный кошелек, сколько в том, что кто-то может использовать подлинную информацию о клиентах для организации убедительного мошенничества. Keystone предупредила клиентов о мошеннических предложениях по возврату средств, замене устройств и нежелательных сообщениях с просьбой предоставить конфиденциальную информацию. Компания подчеркнула, что никогда не запрашивает фразы восстановления или приватные ключи.
Один из пользователей X написал об этой проблеме за день до того, как Keystone подтвердила факт атаки. «Просто хочу привлечь внимание к этой проблеме, потому что я на 99 % уверен, что ваша база данных клиентов, возможно, подверглась утечке. Мне позвонили с поддельного номера монреальской полиции (SPVM), и парень попытался обмануть меня с помощью социальной инженерии», — написал пользователь X под ником OG Degen. Клиентам следует самостоятельно проверять сообщения через официальный сайт Keystone, а не переходить по неожиданным ссылкам.
Безопасность аппаратных кошельков в 2026 году снова под угрозой
Раскрытие информации компанией Keystone последовало за сложным годом для производителей аппаратных кошельков. Компания Coldcard столкнулась с серьезной ошибкой, связанной с недостаточной случайностью генерации семенных фраз, что привело к значительным предполагаемым убыткам, а компания Ledger столкнулась с сообщениями о поддельных устройствах, распространяемых через одного из реселлеров.
Компании Trezor и Safepal также сообщили об утечках клиентской информации, связанных с использованием сторонних систем выполнения заказов или обработки заказов. В отличие от инцидентов, связанных с компрометацией фраз восстановления, эти утечки в первую очередь создавали возможности для фишинга и подделки личности.
Что касается Keystone, то, по имеющимся данным, криптографические меры защиты сработали. Возникает тревожный вопрос: получила ли личная информация клиентов сопоставимую защиту?

Компания Ledger раскрывает информацию о скрытых шпионских имплантатах, а Mediamarkt приостанавливает продажу кошельков на фоне сообщений о взломах и неподтвержденных убытках в размере 93 млн долларов.
Читать: Скандал с имплантатом Ledger Spy приостановил продажи в Mediamarkt

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.