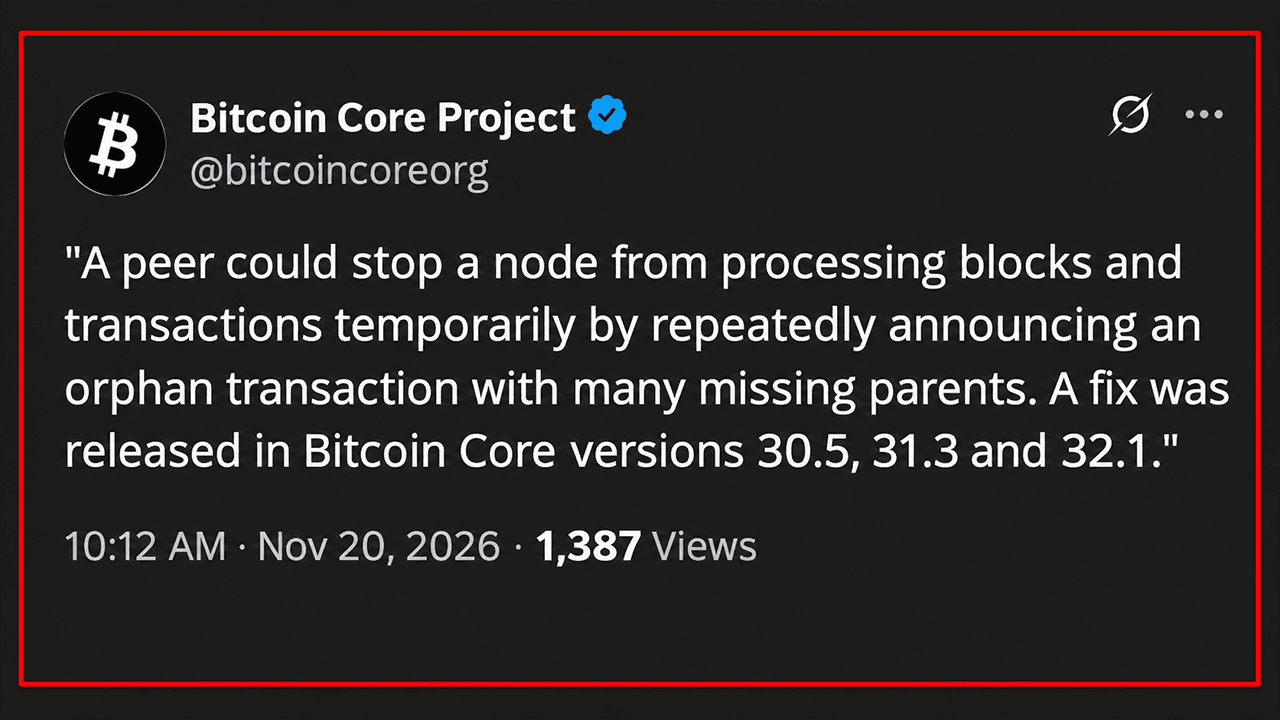
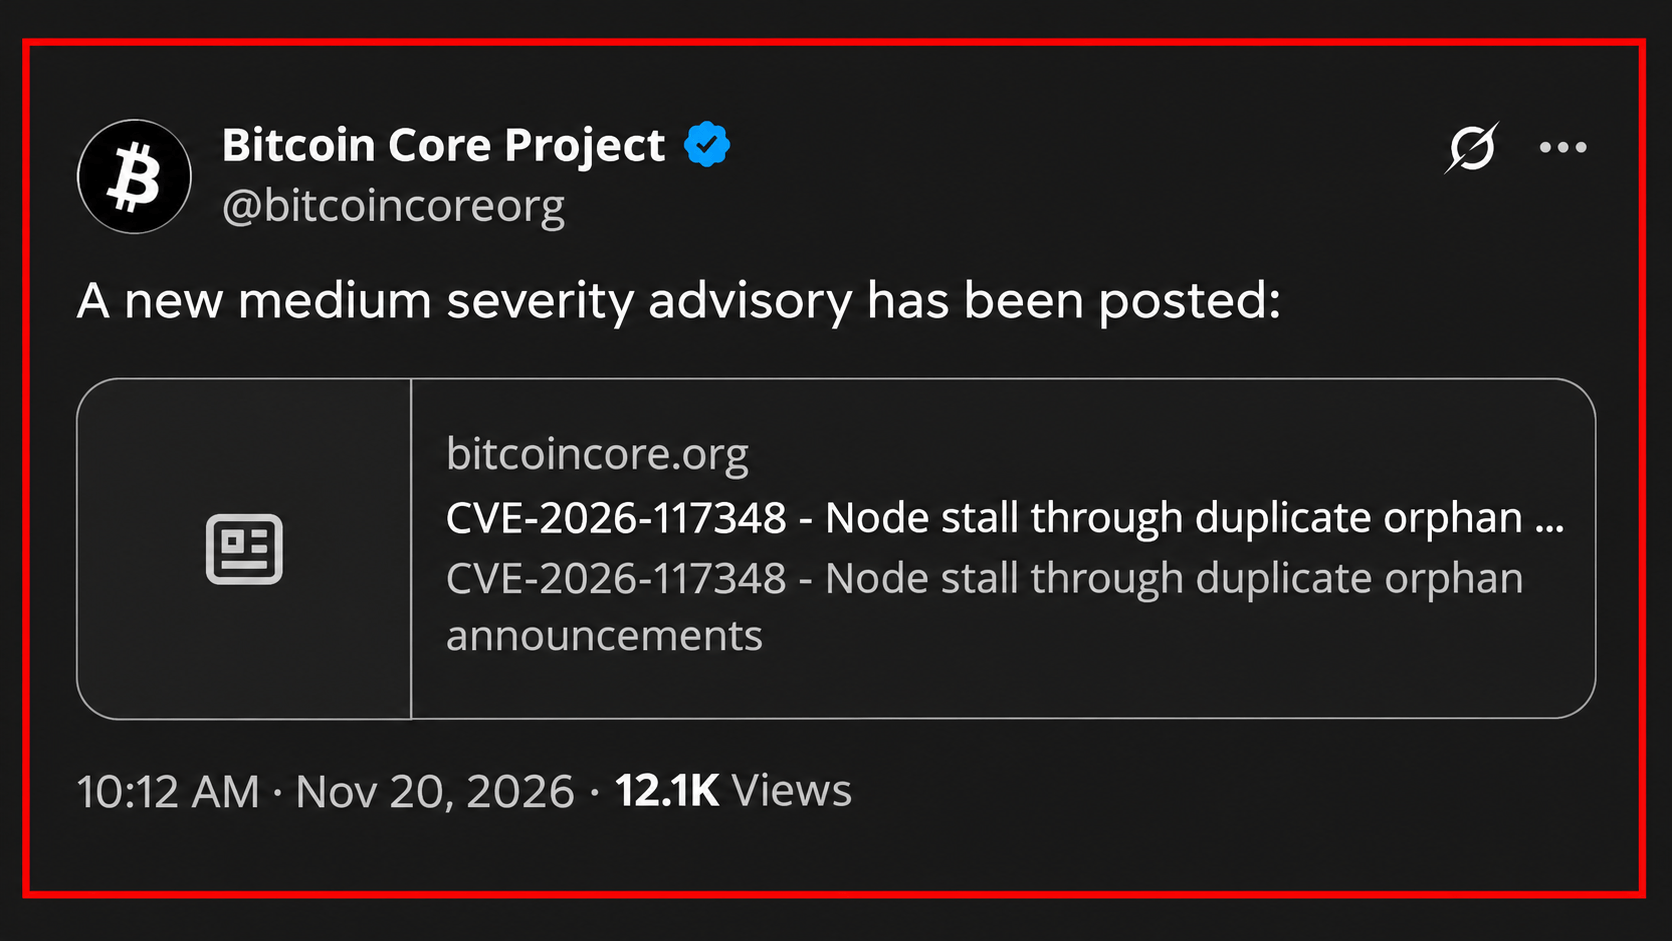
В пятницу, 20 ноября 2026 года, проект Bitcoin Core сообщил об уязвимости средней степени опасности, которая позволяла злоумышленникам временно выводить узлы из строя посредством многократного объявления транзакций. Эта уязвимость, обнаруженная в ходе исследований в области безопасности с использованием искусственного интеллекта, демонстрирует, как автоматизированное выявление уязвимостей меняет подход к обеспечению безопасности программного обеспечения криптовалют.
ИИ нашел уязвимость в Bitcoin Core: возможна временная остановка узлов
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- Недавно раскрытая уязвимость Bitcoin Core поднимает новые вопросы об устойчивости критически важной сетевой инфраструктуры.
- Искусственный интеллект выявляет слабые места в безопасности, которые ускользали от внимания в ходе многолетних традиционных проверок программного обеспечения.
- Постоянное совершенствование автоматизированных методов исследования уязвимостей заставляет разработчиков криптовалют пересмотреть подходы к оперативному устранению угроз безопасности.
Уязвимость, занесенная в каталог под номером CVE-2026-117348 и получившая название «Остановка узла из-за дублирующихся объявлений о сиротских блоках», могла приводить к тому, что затронутые узлы Bitcoin не могли обрабатывать входящие блоки и транзакции в течение более чем дюжины секунд на каждое вредоносное сообщение.
Согласно официальному сообщению Bitcoin Core, проблема затронула версии с 29.0 по 29.5, с 30.0 по 30.4 и с 31.0 по 31.2. Исправления доступны в версиях 30.5, 31.3 и 32.1, тогда как для прекращённой ветки 29.x дальнейшие исправления выпускаться не будут.
Как ИИ-сканер обнаружил уязвимость Bitcoin Core, приводящую к остановке узлов
Команда разработчиков, известная как Bitcoin Core, поддерживает временную зону хранения, называемую «приютом», где транзакции ожидают отсутствующих родительских транзакций. Когда другой участник сети объявляет об одной из таких транзакций, программа анализирует её зависимости, чтобы определить, какую недостающую информацию следует запросить.
Уязвимость использовала упущенную из виду неэффективность в этом процессе. Сообщения о балансе в сети Биткойн могут содержать до 50 000 записей, однако программное обеспечение не игнорировало дубликаты объявлений о транзакциях. Злоумышленник мог неоднократно ссылаться на «сиротскую» транзакцию с тысячами отсутствующих родительских транзакций, вынуждая принимающий узел тысячи раз выполнять одни и те же вычислительно затратные проверки.
Каждое поддельное сообщение могло задерживать обработку более чем на 12 секунд, в результате чего уязвимый узел временно терял способность обрабатывать входящие блоки или осуществлять другие сетевые операции.
Обнаружение было сделано в рамках Project Loupe — инициативы по обеспечению безопасности с использованием автоматизированной большой языковой модели (LLM), разработанной Элиасом Рорером (Elias Rohrer) в Spiral, подразделении Block, занимающемся разработкой Биткойна с открытым исходным кодом. Разработчик Bitcoin Core Грегори Сандерс (Gregory Sanders) впоследствии подтвердил это открытие и доложил о нём команде безопасности проекта.
Project Loupe сообщил об уязвимости 8 июля. Независимый исследователь под ником Stutxo представил отдельный отчет 4 августа — в тот же день, когда Сандерс открыл пулл-реквест с исправлением. Разработчики включили исправление в код 6 августа, а в Bitcoin Core 32.1 оно было внедрено 27 октября.
Обнародование информации 20 ноября сопровождалось выпуском обновлений для поддерживаемых старых веток. Исправление гарантирует, что каждое уникальное объявление о транзакции обрабатывается только один раз в каждом сообщении инвентаризации.
Хотя эта уязвимость позволяла осуществлять временные атаки типа «отказ в обслуживании», в предупреждении не было указано на наличие каких-либо механизмов для кражи биткойнов или нанесения необратимого ущерба узлам.
Исследования в области ИИ-безопасности выявляют давние уязвимости блокчейна
Это раскрытие произошло в рамках необычного года для исследований уязвимостей с помощью ИИ в инфраструктуре криптовалют.
В феврале в ходе проверки с использованием ИИ была выявлена критическая уязвимость в проверке подписей в предложенном дополнении Batch к XRP Ledger до его активации. Ещё одно исследование выявило уязвимость высокой степени опасности в Nethermind, клиенте выполнения Ethereum, которая потенциально могла повлиять на работу валидаторов.
К концу мая исследователь Тейлор Хорнби с помощью системы аудита на базе ИИ выявил существовавшую уже четыре года уязвимость в протоколе конфиденциальности Orchard от Zcash. Эта уязвимость могла бы позволить создавать незаметные поддельные монеты ZEC, хотя разработчики исправили её до публичного раскрытия.
Август принёс ещё одну впечатляющую демонстрацию. Шестнадцать разработчиков-волонтеров, участвовавших в инициативе по обеспечению безопасности Bitcoin, за примерно один день выявили 4 962 проблемы в 390 проектах, в том числе 85, первоначально классифицированных как критические.
Однако автоматизированное обнаружение привело к значительным сложностям. Разработчики столкнулись с тысячами отчетов, требующих проверки человеком, при этом обоснованные проблемы безопасности смешивались с ложными срабатываниями и плохо обоснованными находками.
Разработчики Core Lightning также столкнулись с наплывом отчетов об уязвимостях, сгенерированных ИИ, и в конечном итоге выявили реальные проблемы безопасности, требующие выпуска исправлений.
Последствия выходят за рамки оборонительных исследований. Специалисты по безопасности выразили опасения, что злоумышленники могут использовать аналогичные технологии для выявления слабых мест в устаревшем программном обеспечении, что потенциально сократит срок действия традиционных аудитов безопасности.
Bitcoin Core ускоряет раскрытие информации по мере того, как ИИ меняет сферу исследований в области безопасности
Приняв во внимание эту тенденцию, в октябре Bitcoin Core пересмотрел свою политику раскрытия уязвимостей. Проблемы, классифицированные как легко обнаруживаемые, включая слабые места, выявляемые с помощью относительно простого анализа с использованием LLM, теперь подлежат ускоренному публичному раскрытию одновременно с выпуском исправлений.
CVE-2026-117348 иллюстрирует этот подход на практике.
Этот случай также выявляет сложный парадокс безопасности. ИИ может выявлять упущенные уязвимости быстрее, чем традиционные методы исследования, но его растущая доступность потенциально предоставляет злоумышленникам сопоставимые возможности. Для инфраструктуры криптовалют с открытым исходным кодом главной задачей становится не просто обнаружение слабых мест, а их проверка и исправление до того, как злоумышленники воспользуются этими знаниями.
Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРJamie RedmanNews Lead
Джейми Редман — руководитель новостного направления в Bitcoin.com News и журналист, пишущий о финансовых технологиях, базирующийся в Массачусетсе.