10 ноября 2026 года проект Bitcoin Core сообщил о трёх уязвимостях в системе безопасности, в том числе об уязвимости высокой степени опасности, способной нарушить работу майнинговых ферм, а также о двух дополнительных уязвимостях, затрагивающих обработку блоков и подключения через Tor. Хотя разработчики устранили эти проблемы ещё в октябре 2025 года, их технические детали до сих пор оставались конфиденциальными.
Bitcoin Core сообщил о критической уязвимости с риском остановки майнинга
АВТОР

ПОДЕЛИТЬСЯ
Основные выводы
- На этой неделе Bitcoin Core раскрыл информацию о трех ранее исправленных уязвимостях, в том числе об одной, способной привести к сбоям в майнинге.
- Наиболее серьёзный дефект мог привести к тому, что затронутые узлы не смогли бы генерировать действительные шаблоны блоков после реорганизации блокчейна.
- Тысячи узлов подвергались потенциальной угрозе из-за отдельного недостатка в конфигурации Tor, хотя установки по умолчанию не были затронуты.
Как ошибка в Bitcoin Core могла привести к остановке майнинга?
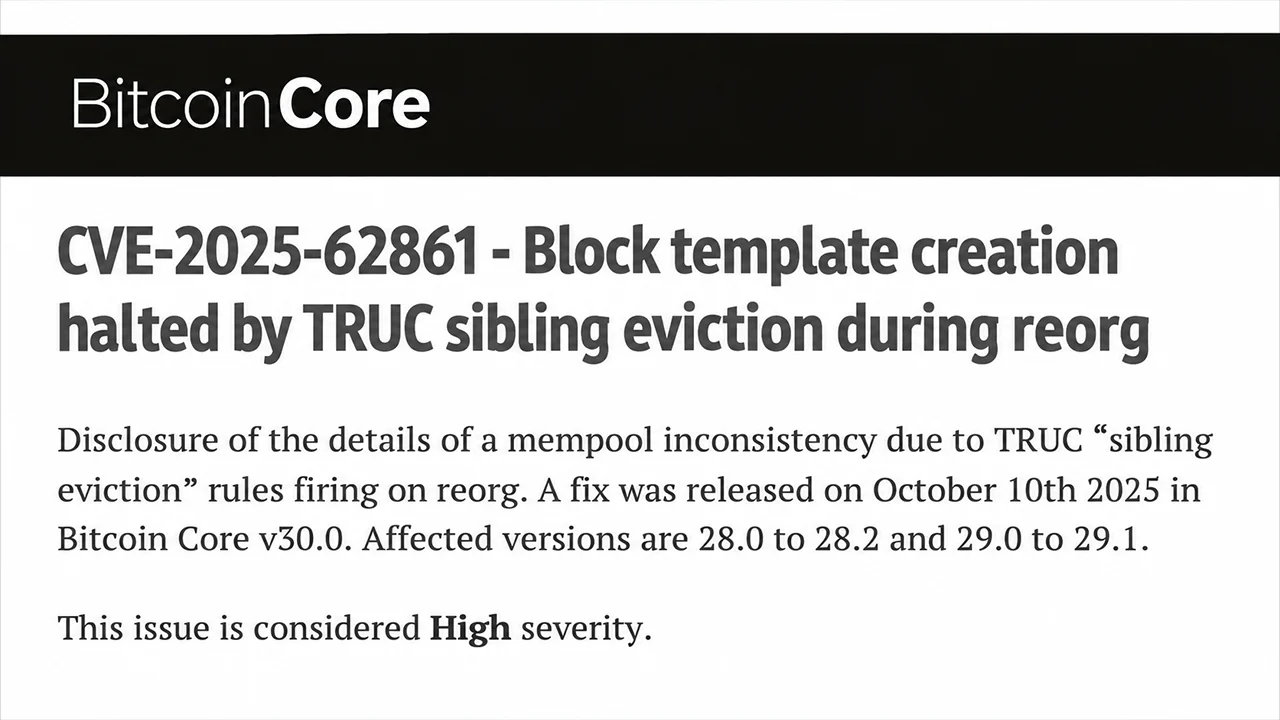
Наиболее серьезная уязвимость, обозначенная как CVE-2025-62861, затрагивала версии Bitcoin Core от 28.0 до 28.2 и от 29.0 до 29.1. Эта уязвимость, классифицированная как уязвимость высокой степени серьезности, была связана с обработкой транзакций во время реорганизации блокчейна и потенциально могла лишить майнинговые узлы возможности формировать действительные шаблоны блоков.
В центре проблемы находились транзакции версии 3, обычно называемые транзакциями TRUC, которые работают в условиях специальных ограничений мемпула. Во время реорганизации цепочки Bitcoin Core мог некорректно удалять транзакции, сохраняя при этом зависимые транзакции, что приводило к несоответствиям в пуле транзакций.
Для майнеров последствия были особенно серьезными. Затронутые узлы могли не пройти проверку шаблонов блоков, что фактически лишало их возможности генерировать новые задания для майнинга до перезапуска. Майнинговое оборудование могло продолжать хешировать устаревшие шаблоны, что потенциально приводило к потере комиссий за транзакции и снижению операционной эффективности.
Исследователь в области безопасности Никлас Гёгге сообщил об этом дефекте 26 сентября 2025 года. Впоследствии разработчик Грег Сандерс представил исправление, включенное в код 2 октября, которое предотвратило проблемное поведение при удалении транзакций во время реорганизаций.
Исправление появилось в программном обеспечении Bitcoin Core версий 30.0, 29.2 и 28.3 в течение октября 2025 года. Тем не менее, примерно 9 % доступных узлов продолжали рекламировать уязвимые версии в период, близкий к дате раскрытия информации.
Какими были две другие уязвимости в безопасности Bitcoin Core?
Вторая уязвимость, CVE-2025-62859, имела классификацию средней степени опасности и была связана со злонамеренно сконструированными компактными блоками. Злоумышленник мог воспользоваться некорректной обработкой измененных свидетельств транзакций, чтобы неоднократно задерживать загрузку блоков. При определённых условиях сети, включая скомпрометированные соединения с узлами с высокой пропускной способностью, такое вмешательство могло продолжаться бесконечно.
Исследователь Юджин Сигел обнаружил эту уязвимость в апреле 2025 года. Грегори Сандерс разработал исправление, которое вошло в версии Bitcoin Core 30.0 и 29.2.
Между тем уязвимость CVE-2025-62860 выявила совершенно иную проблему, связанную с входящими соединениями через Tor и правами доверенных пиров. Когда операторы настраивали опциональный параметр -whitelist в Bitcoin Core, включая в него адрес своего Tor-демона, входящие соединения могли по ошибке наследовать привилегии, предназначенные для доверенных пиров.
Эти исключения ослабляли определенные меры защиты от атак типа «отказ в обслуживании» и меры по обеспечению конфиденциальности. В Bitcoin Core указали, что потенциально затронуты тысячи доступных узлов основной сети, хотя стандартные конфигурации оставались безопасными.
Почему Bitcoin Core дождался ноября, чтобы раскрыть эти уязвимости?
Объявления от 10 ноября соответствовали установленному графику раскрытия информации Bitcoin Core. Разработчики не раскрывали технические детали до тех пор, пока окончательная уязвимая версия основной линейки, 29.x, не достигнет статуса «конец срока поддержки» 27 октября 2026 года. В отличие от трёх сообщений об уязвимостях, обнародованных 28 октября с помощью искусственного интеллекта, эти проблемы были раскрыты в соответствии с традиционной процедурой эмбарго.
Важно отметить, что ни одна из них не позволяла совершить кражу биткойнов, несанкционированное создание монет или привести к сбою консенсуса, и о случаях их использования не сообщалось. Уязвимость, связанная с майнингом, требовала определённых условий реорганизации, а это означает, что её последствия ограничивались затронутыми операторами, а не самой сетью Биткойна.
Для майнеров биткоина и администраторов узлов это различие имеет значение. Обслуживание программного обеспечения остается необходимым даже в тех случаях, когда уязвимости не могут поставить под угрозу средства. Этот эпизод иллюстрирует, как, казалось бы, малозаметные дефекты обработки транзакций могут создавать ощутимые операционные проблемы, не угрожая при этом основополагающему консенсусу сети.
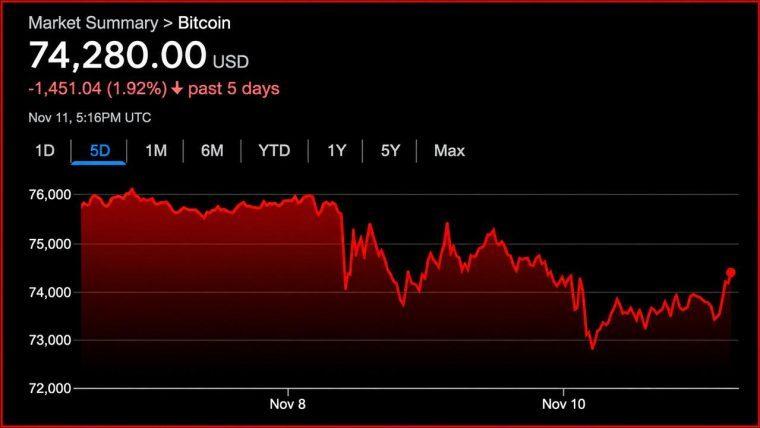
После публикации данных по индексу потребительских цен (CPI) курс BTC восстановился и превысил отметку в 74 тыс. долларов, при этом отток средств из ETF превысил 1 млрд долларов. Эксперты задаются вопросом, действительно ли потоки средств в ETF предсказывают рыночные тенденции…
Читать: Биткоин снова выше $74 тыс. после волатильности из-за данных ИПЦ

Эта статья была переведена с английского языка с помощью искусственного интеллекта. Оригинальная версия на английском языке является авторитетным источником; автоматические переводы могут содержать неточности, особенно в юридической и нормативной терминологии.
Об авторе
АВТОРJamie RedmanNews Lead
Джейми Редман — руководитель новостного направления в Bitcoin.com News и журналист, пишущий о финансовых технологиях, базирующийся в Массачусетсе.