A violação de segurança de US$ 351,6 milhões da Bitget começou como um rastro de transações estranhas na blockchain e rapidamente se tornou um dos maiores incidentes confirmados em exchanges centralizadas de criptomoedas de 2026. O que inicialmente parecia ser um vazamento de pelo menos US$ 150 milhões a US$ 170 milhões de carteiras associadas à Bitget acabou se transformando em um valor quase duas vezes maior, abrangendo XRP, ethereum, stablecoins, ouro tokenizado e vários outros ativos criptográficos.
Tudo o que sabemos sobre o gigantesco ataque cibernético de US$ 351 milhões à Bitget
ESCRITO POR

PARTILHAR
Principais conclusões
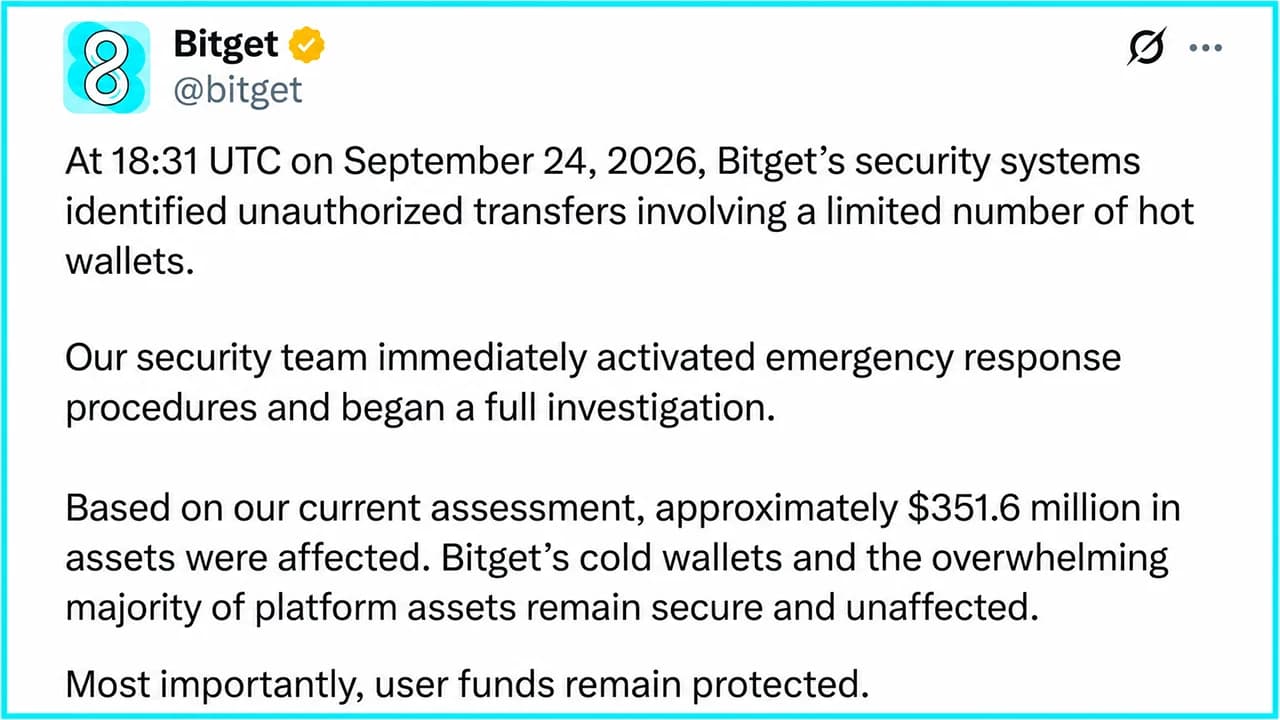
- A Bitget detectou a violação de US$ 351,6 milhões às 18h31 UTC do dia 24 de setembro e suspendeu os saques.
- Gracy Chen afirma que o fundo de proteção da Bitget, de mais de US$ 464 milhões, pode absorver toda a perda de US$ 351,6 milhões.
- A Bitget afirma que as chaves privadas não foram roubadas, e um relatório técnico completo deve ser divulgado em até 24 horas.
A corretora confirmou a violação, congelou os saques e começou a trabalhar com autoridades policiais e empresas de segurança on-chain. A CEO Gracy Chen afirma que os saldos dos clientes permanecem intactos, as carteiras frias não foram afetadas e o Fundo de Proteção ao Usuário da Bitget, de mais de US$ 464 milhões, é grande o suficiente para cobrir a perda total.
Como ocorreu o ataque à Bitget
Na quinta-feira, a Bitget divulgou que seus sistemas de segurança detectaram transferências não autorizadas de algumas de suas carteiras quentes às 18h31 UTC do dia 24 de setembro. Procedimentos de emergência foram acionados em questão de minutos, endereços suspeitos foram identificados e comunicados, e as autoridades policiais e empresas de segurança de blockchain foram contatadas.
O prejuízo foi substancial. A Bitget estima que aproximadamente US$ 351,6 milhões foram afetados, mas afirma que apenas partes de suas camadas de carteiras “quentes” e “mornas” foram comprometidas. A empresa opera uma arquitetura de carteiras em três camadas e garante que suas carteiras “frias” permanecem totalmente seguras. As retiradas foram subsequentemente suspensas em toda a plataforma como medida de precaução. Depósitos e negociações continuam operacionais, enquanto a Bitget esclareceu que os saldos das contas dos clientes continuam refletindo com precisão os ativos dos usuários.
Essa distinção é importante porque a corretora está, na prática, afirmando que se trata de um prejuízo no balanço patrimonial da empresa, e não de algo que ela pretenda repassar aos clientes. Chen explicou em várias postagens no X que os clientes não sofreriam prejuízos. O fundador da corretora afirmou que o Fundo de Proteção ao Usuário da Bitget possui atualmente mais de US$ 464 milhões, o que coloca a perda estimada de US$ 351,6 milhões cerca de US$ 112 milhões abaixo do valor declarado do fundo. A corretora afirma que todo o incidente, portanto, está amplamente coberto pelo fundo.
“Não vamos fugir disso”, afirmou a Bitget em seu comunicado oficial, prometendo que “cada dólar e cada decisão” seriam contabilizados.
A blockchain já sinalizava problemas antes da Bitget se pronunciar
Antes mesmo da Bitget confirmar qualquer coisa, observadores da blockchain já estavam vendo milhões de dólares saindo de carteiras associadas à corretora. O panorama inicial indicava que ativos no valor de aproximadamente US$ 150 a mais de US$ 170 milhões estavam sendo transferidos para novos endereços. Esse não é o comportamento de quem está procurando a melhor execução de mercado.
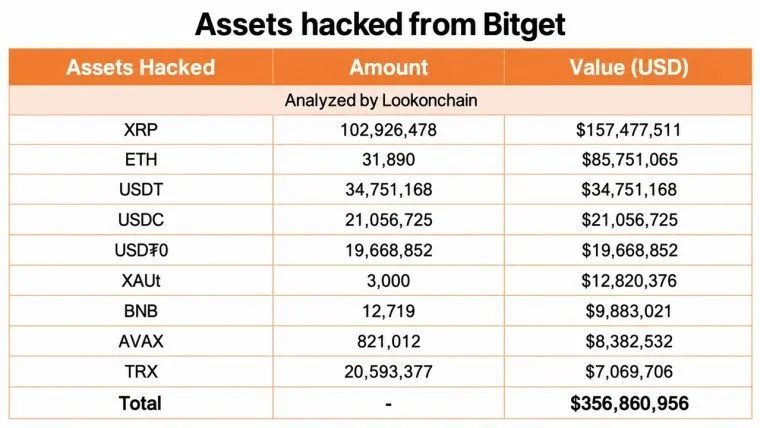
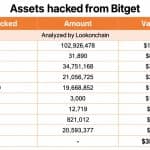
À medida que o panorama se ampliava, pesquisadores on-chain rastrearam ativos em várias redes. A contagem posterior da Lookonchain incluiu aproximadamente 102,93 milhões de XRP no valor de US$ 157,5 milhões, 31.890 ETH no valor de US$ 85,8 milhões, US$ 34,75 milhões em USDT, US$ 21,05 milhões em USDC, US$ 19,67 milhões em USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX e 20,59 milhões de TRX.
Uma grande parte dos ativos movimentáveis por meio de redes compatíveis com a Máquina Virtual Ethereum (EVM) foi rapidamente consolidada e convertida em ethereum. A Lookonchain estimou que esse volume acabou atingindo cerca de 67.982 ETH.
A diferença entre esse valor e a estimativa de US$ 351,6 milhões da Bitget é significativa. O valor de aproximadamente US$ 183 milhões capturou um aglomerado proeminente visível aos rastreadores on-chain, enquanto o valor da Bitget reflete sua contabilidade em toda a infraestrutura afetada e em blockchains adicionais, incluindo a enorme posição em XRP. Em outras palavras, os primeiros alertas de blockchain e os investigadores on-chain detectaram parte do incêndio, não o prédio inteiro.
Bitget Afirma que Suas Chaves Privadas Não Foram Roubadas
O quadro técnico em desenvolvimento pode ser o aspecto mais significativo do incidente. Em uma atualização posterior, Chen explicou que as chaves privadas da Bitget não foram comprometidas. Em vez disso, de acordo com sua descrição preliminar, os invasores comprometeram um componente crítico do backend dentro da infraestrutura de carteiras da corretora e conseguiram falsificar ou adulterar dados de transações que passaram pelo processo normal de autorização e assinatura da Bitget.

Isso representaria um ataque muito diferente do simples roubo de uma chave privada. Se a versão da Bitget for confirmada, o sistema projetado para decidir o que deveria ser assinado foi manipulado para autorizar transações que nunca deveriam ter existido. As chaves poderiam, portanto, permanecer tecnicamente seguras, enquanto a infraestrutura que lhes fornecia instruções falhou.
Chen afirmou que a violação foi contida e que novas transferências não autorizadas não são mais possíveis. A Bitget, no entanto, não chegou a declarar formalmente um vetor de ataque definitivo até que sua investigação seja concluída. Isso deixa muitas perguntas sem resposta. Os investigadores ainda precisam determinar como o backend foi invadido, quais privilégios os invasores obtiveram, por que os controles existentes não rejeitaram as transações e se autenticações adicionais ou medidas de segurança relacionadas às políticas de transação poderiam tê-las impedido.
O Grupo Lazarus da Coreia do Norte atacou a Bitget?
Depois, há a questão da Coreia do Norte. Relatos e publicações nas redes sociais após a atualização ao vivo de Chen associaram informações preliminares de IP ou roteamento a padrões de infraestrutura anteriormente ligados a invasores norte-coreanos. Isso rapidamente gerou especulações de que o Grupo Lazarus possa ser o responsável. Por enquanto, isso é exatamente o que é: especulação.
É impossível ignorar as coincidências. Hackers norte-coreanos, particularmente o Grupo Lazarus, financiado pelo Estado, têm sido responsabilizados por alguns dos maiores roubos no mundo das criptomoedas, principalmente a violação da Bybit, que resultou em um prejuízo de aproximadamente US$ 1,5 bilhão em fevereiro de 2025. No entanto, até que os investigadores publiquem indicadores técnicos, padrões de lavagem de dinheiro ou outras evidências que liguem o invasor da Bitget a um grupo conhecido, o Lazarus deve permanecer como uma hipótese, e não como uma conclusão.
O que acontece agora com os usuários da Bitget?
Para os clientes, o problema imediato são os saques. Eles permanecem desativados enquanto a Bitget realiza sua análise de segurança. A corretora afirma que suas equipes estão, ao mesmo tempo, consertando a infraestrutura afetada e se preparando para restabelecer os saques, mas Chen se recusou a fornecer um prazo para a reabertura, já que não pode garantir tal data. Depósitos e negociações continuam disponíveis.
O fundo de proteção também está agora sob escrutínio. A Bitget afirma que seu valor de mais de US$ 464 milhões cobre confortavelmente a perda estimada, embora os comunicados divulgados até o momento não constituam uma auditoria independente e em tempo real da composição ou segregação do fundo.
A recuperação é outra questão. Stablecoins atreladas a moedas fiduciárias, como USDT e USDC, podem potencialmente ser congeladas por meio de contratos controlados pelo emissor quando os ativos permanecem identificáveis. O ethereum nativo armazenado em carteiras novas é consideravelmente mais difícil de bloquear, o que torna a rápida conversão do invasor em ETH particularmente significativa.
Chen tem mantido a comunidade regularmente informada e enfatizou que a corretora está trabalhando com a Mandiant e a Slowmist em uma investigação completa do incidente. Ela reiterou mais uma vez que “os saldos dos usuários permanecem intactos” e afirmou que o Fundo de Proteção ao Usuário da Bitget cobrirá as perdas decorrentes da violação. Chen acrescentou ainda que a Bitget Wallet não foi afetada, pois sua infraestrutura de autocustódia é separada da corretora.
Este incidente também não deve ser confundido com o episódio envolvendo market making, bots e arbitragem da Bitget, ocorrido em abril de 2025, no valor aproximado de US$ 100 milhões. Esse foi um evento separado, com um mecanismo diferente. A próxima evidência importante deve vir diretamente da Bitget. A corretora prometeu atualizações a cada hora e um relatório completo do incidente dentro de 24 horas após o aviso inicial, incluindo a análise da causa raiz e medidas corretivas.
Até lá, três números contam a maior parte da história: US$ 351,6 milhões foram afetados, supostamente há mais de US$ 464 milhões por trás disso, e os usuários da Bitget aguardam que os saques voltem a funcionar. O quarto número — quanto das criptomoedas roubadas pode realmente ser recuperado — continua sendo uma incógnita.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.