Na segunda-feira, a Swiss Bitcoin Pay, empresa de processamento de pagamentos para comerciantes sem custódia, divulgou que havia descoberto que um usuário mal-intencionado havia obtido acesso aos sistemas internos da empresa. A empresa informou que a equipe acredita que o usuário tenha acessado informações como endereços de e-mail de clientes, endereços de bitcoin e IBANs.
O Swiss Bitcoin Pay ficou fora do ar após um intruso misterioso
ESCRITO POR

PARTILHAR
Pontos principais
- A Swiss Bitcoin Pay divulgou em 14 de setembro que informações como e-mails, endereços de bitcoin e IBANs podem ter caído em mãos erradas.
- A empresa se junta a pelo menos cinco empresas do setor de criptomoedas atingidas por violações de dados em 2026, o que dá mais munição aos golpistas.
- A Swiss Bitcoin Pay afirma que os fundos estão seguros, mas seus servidores permanecem fora do ar enquanto a violação de 14 de setembro é resolvida.
Usuário mal-intencionado obtém acesso aos sistemas da Swiss Bitcoin Pay
O ano de 2026 não tem sido isento de violações de dados e, em 14 de setembro, a Swiss Bitcoin Pay explicou que seus sistemas podem ter sido acessados por um “usuário mal-intencionado”. A empresa, fundada no final de 2022, é basicamente um processador de pagamentos em BTC sem custódia que os comerciantes podem usar para aceitar bitcoins.
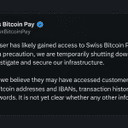
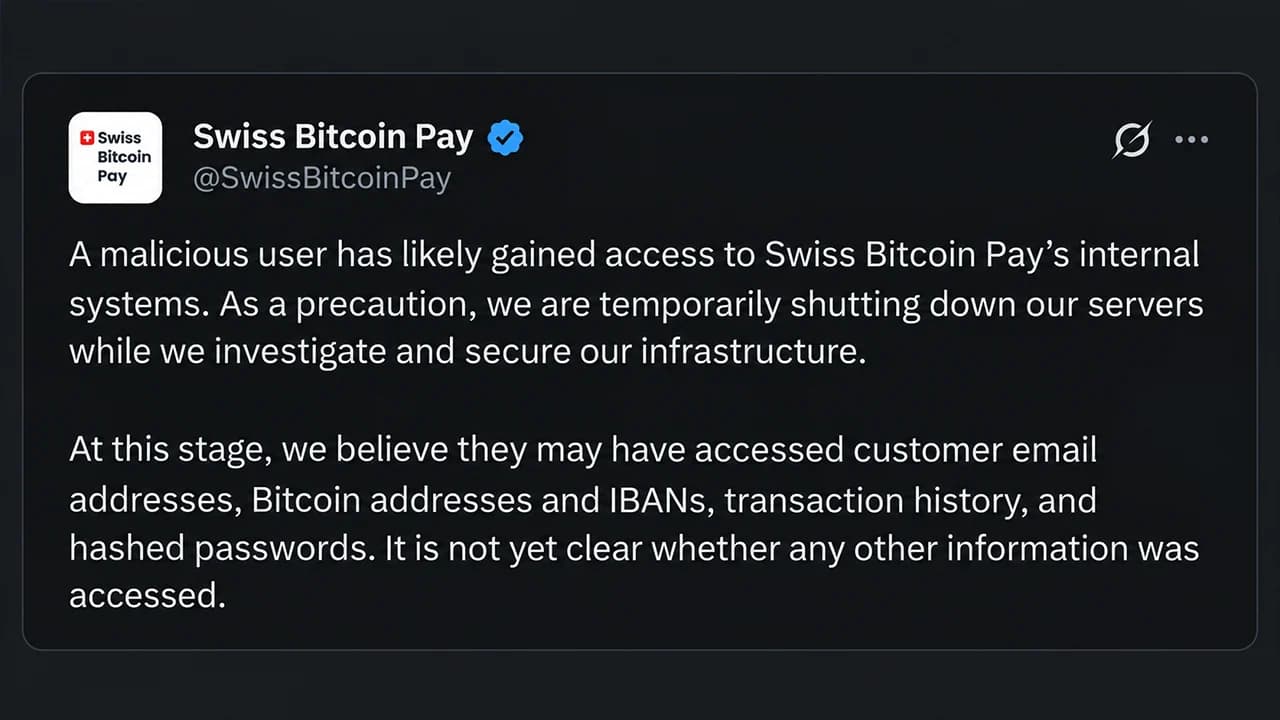
O site da empresa afirma que o aplicativo é utilizado por mais de 1.000 comerciantes em 21 países. Na segunda-feira, a conta oficial no X divulgou as informações relativas à violação. “Um usuário mal-intencionado provavelmente obteve acesso aos sistemas internos da Swiss Bitcoin Pay. Como precaução, estamos desativando temporariamente nossos servidores enquanto investigamos e protegemos nossa infraestrutura”, escreveu a Swiss Bitcoin Pay.
A equipe explicou então que acredita que o usuário possa ter “acessado endereços de e-mail de clientes, endereços de Bitcoin e IBANs, histórico de transações e senhas com hash”.
Setor de criptomoedas enfrenta uma onda de violações de dados
A notícia surge em um momento em que o ano de 2026 tem registrado uma onda de violações de dados no setor de criptomoedas, além do incidente envolvendo a Revolut nesta semana. De acordo com os relatos, a Revolut respondeu a um e-mail proveniente de um domínio de agência governamental que era operado por um agente mal-intencionado.
A Revolut teria revelado informações de endereço residencial, e-mails, números de telefone, cópias de passaporte ou carteira de motorista, selfies de verificação e IBANs. Além disso, violações de dados atingiram a Trezor, a Pocket Bitcoin, a Bits of Gold e a Safepal. A Swiss Bitcoin Pay afirmou que os fundos dos usuários estavam “seguros” e que “quaisquer valores devidos aos usuários serão integralmente devolvidos”. A equipe acrescentou que não sabia quando voltaria a operar, mas que estava trabalhando nisso.
Clientes e usuários de qualquer uma dessas empresas que sofreram violações de dados devem presumir que suas informações pessoais, e-mails, números de telefone e endereços residenciais provavelmente foram divulgados. Daqui para frente, a melhor coisa que os clientes afetados podem fazer é ficar atentos e em alerta contra tentativas de phishing, suporte falso, cartas fraudulentas e chamadas de números desconhecidos.



Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.