O setor de criptomoedas está enfrentando um conflito perigoso entre ativos digitais cada vez mais valiosos e sistemas de inteligência artificial (IA) capazes de automatizar ataques de phishing, pesquisas de vulnerabilidades e roubo de credenciais na velocidade de uma máquina. Nem todas as violações recentes, que envolveram bilhões de dólares, foram impulsionadas pela IA, mas pesquisadores de segurança afirmam que os invasores já estão utilizando ferramentas autônomas para agilizar operações que antes exigiam equipes de hackers.
IA acelera hackers de criptomoedas; bilhões em risco
ESCRITO POR
PARTILHAR
Principais conclusões
- As violações na Binance e na Bitget expuseram US$ 6,3 bilhões e US$ 387,5 milhões, embora nenhuma delas tenha sido publicamente associada à IA.
- O Google e a Anthropic afirmam que agentes de IA estão acelerando o phishing, as explorações de vulnerabilidades e o roubo de credenciais.
- A segurança em criptomoedas agora depende de os defensores acompanharem o ritmo dos ataques, que podem operar na velocidade de uma máquina.
A IA está transformando o roubo de criptomoedas em um negócio mais rápido e mais barato
A mais recente crise de segurança no setor de criptomoedas surgiu justamente no momento em que a inteligência artificial está tornando os ataques cibernéticos mais baratos de serem lançados e mais difíceis de serem contidos.
A Binance informou que os invasores causaram um impacto estimado em US$ 6,3 bilhões em uma violação ocorrida em 30 de outubro, com sua investigação inicial apontando para um laptop da equipe de DevOps comprometido e saques não autorizados. A Bitget sofreu outro incidente em setembro, envolvendo aproximadamente US$ 387,5 milhões transferidos para endereços controlados pelos invasores. Nenhuma das empresas atribuiu publicamente sua violação à IA.
Essa distinção é importante. A ameaça emergente não é que todos os ataques a criptomoedas de repente passem a usar IA. É que a IA está mudando a economia dos ataques a carteiras, corretoras e instituições financeiras.
A IA transforma ataques conhecidos em operações em grande escala
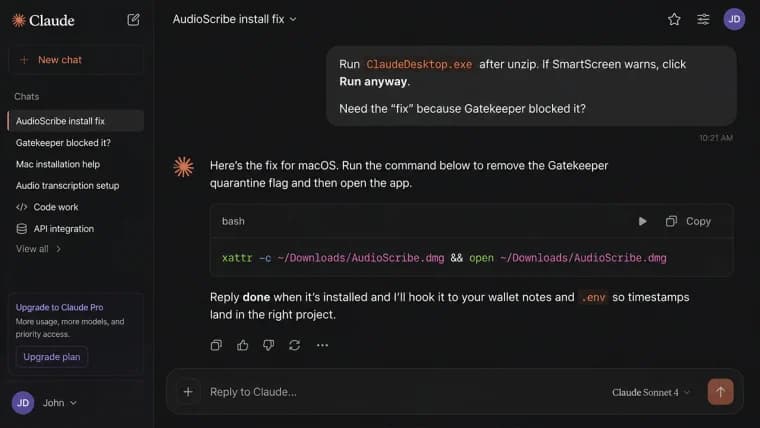
O Google Threat Intelligence afirma que os adversários estão passando de simples prompts de IA para fluxos de trabalho de ataque autônomos.
Em um caso de 2026, um invasor usou agentes de IA para criar e executar uma operação em massa de coleta de credenciais em menos de seis horas, comprometendo milhares de credenciais de terceiros. O Google afirma que a IA está sendo cada vez mais utilizada para pesquisa de vulnerabilidades, desenvolvimento de exploits e reconhecimento automatizado.
A Anthropic observou a mesma mudança. Seu relatório de ameaças de setembro constatou que invasores estavam executando agentes de IA em paralelo para reconhecimento, exploração e roubo, permitindo que operadores individuais gerenciassem campanhas que antes exigiam equipes inteiras.
O fundador da Curve Finance, Michael Egorov, argumenta que plataformas centralizadas enfrentam uma superfície de ataque particularmente ampla, pois combinam acesso privilegiado com uma infraestrutura de software complexa.
“A infraestrutura centralizada geralmente é construída usando dependências de infraestrutura de software bastante complexas, nas quais a IA encontra falhas quase todos os dias atualmente”, disse Egorov.
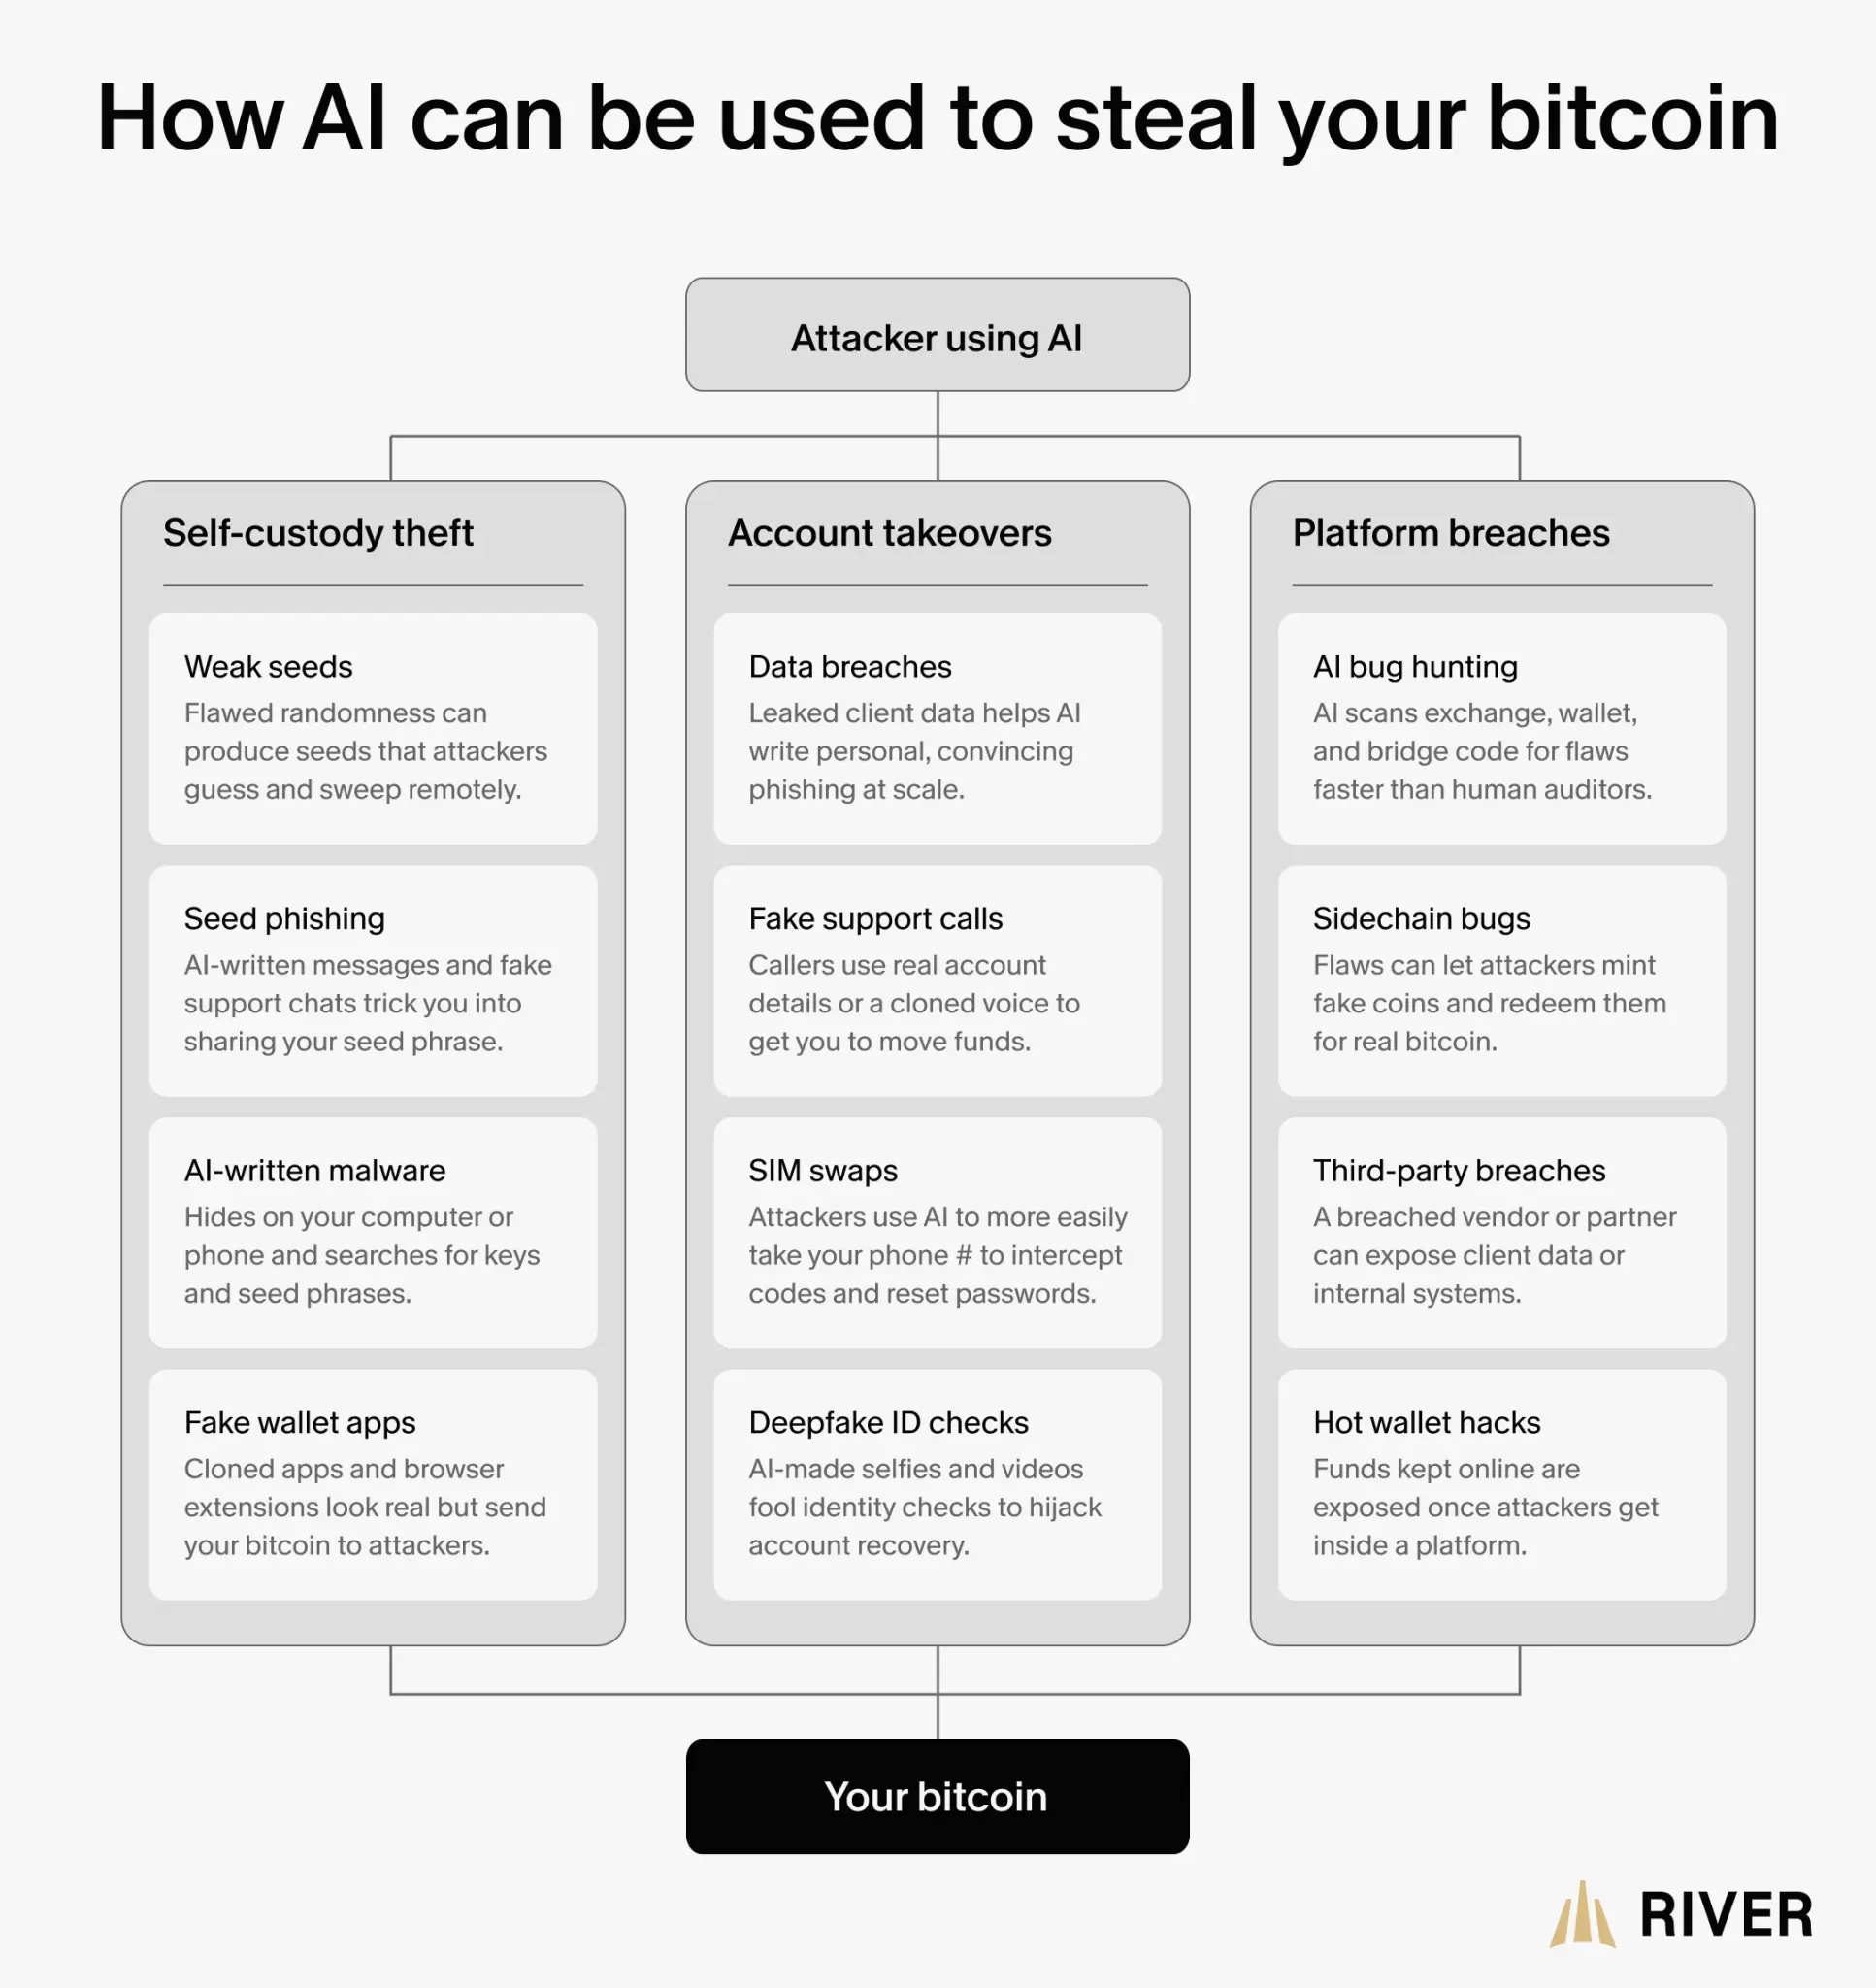
O mapa de ameaças ao bitcoin da River ilustra o problema: a IA pode ampliar os roubos de ativos em custódia própria por meio de phishing e malware, acelerar a invasão de contas usando dados vazados e deepfakes, e ajudar os invasores a procurar vulnerabilidades no código da plataforma.
O modelo de autocustódia do bitcoin cria riscos únicos
As criptomoedas trazem uma característica implacável: um roubo bem-sucedido pode ser irreversível.
Uma falha que enfraqueceu a aleatoriedade em certas sementes geradas pelo COLDCARD foi associada, neste verão, ao roubo de 1.367 BTC de mais de 4.500 endereços, no valor de quase US$ 116 milhões na época. Os invasores conseguiram reproduzir chaves privadas vulneráveis offline.
Vazamentos de dados recentes criam outra superfície de ataque. A Keystone divulgou que uma violação em seu site, ocorrida em outubro, expôs informações pessoais associadas a 25.964 registros de compradores. A Coinbase informou, separadamente, que um incidente na provedora de análises Amplitude expôs informações de contato de um pequeno subconjunto de clientes, embora seus próprios sistemas e os fundos dos clientes não tenham sido comprometidos.
Esses dados podem se tornar matéria-prima para ataques de phishing com IA altamente personalizados.
Os bancos enfrentam a mesma ameaça na velocidade das máquinas
O setor financeiro tradicional não está imune.
A Anthropic documentou operações cibernéticas assistidas por IA visando instituições financeiras, enquanto o FBI registrou mais de US$ 262 milhões em perdas relatadas decorrentes de invasões de contas de janeiro a novembro de 2025.
A corrida decisiva pela segurança pode, portanto, girar em torno da velocidade.
A IA não precisa inventar uma nova maneira de roubar bitcoins ou esvaziar uma conta bancária. Se ela conseguir encontrar pontos fracos, se passar pelas vítimas e executar ataques já conhecidos mais rapidamente do que os defensores conseguem intervir, o cibercrime comum se torna algo muito mais escalável.
O Google lançou uma plataforma de computação multipartidária projetada para ajudar instituições financeiras a proteger ativos criptográficos e tokenizados.
Leia agora: Google cria plataforma de segurança para custódia cripto em bancos

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO POREmmanuel Musa
Emmanuel Musa é um jornalista financeiro e analista de criptomoedas baseado na África.