



O hacker da Binance vendeu cerca de US$ 158 milhões em altcoins por 70.480 ETH, enquanto analistas contestaram a alegação da corretora de que nenhuma chave privada teria vazado.
Hacker da Binance se desfaz de US$ 158 mi; investigadores contestam versão oficial
ESCRITO POR

PARTILHAR
Principais conclusões
- A Lookonchain rastreou o invasor vendendo 7,02 milhões de UNI por US$ 39,63 milhões nos dias 29 e 30 de outubro.
- A TRM Labs informou que carteiras em nove cadeias que não são da Ethereum movimentaram fundos por meio de transferências assinadas comuns.
- O snapshot de prova de reservas da Binance, de 1º de novembro, mostrará se os tokens vendidos foram repostos.
Sete tokens desapareceram em poucas horas
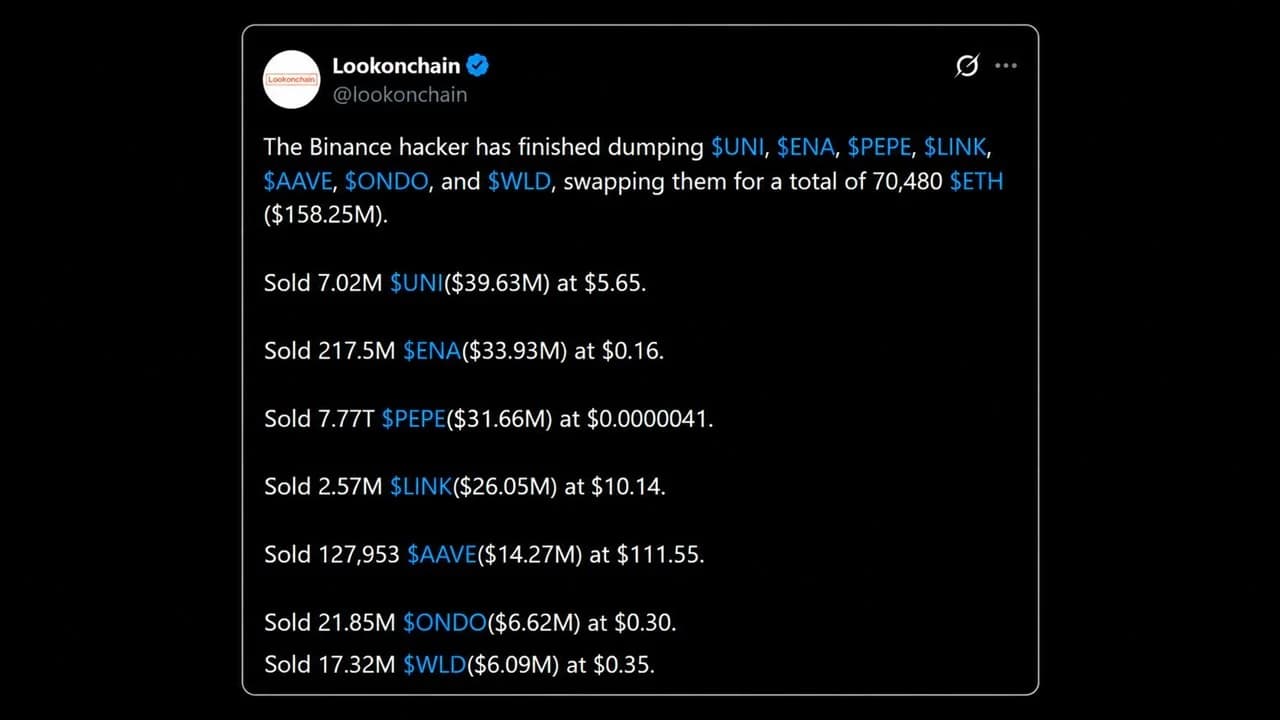
O ladrão responsável pela violação da Binance não perdeu tempo em transformar as altcoins roubadas em ether. Rastreadores on-chain relataram que o invasor concluiu a venda de uma série de altcoins, incluindo UNI, ENA, PEPE, LINK, AAVE, ONDO e WLD, trocando-as por 70.480 ETH no valor de cerca de US$ 158,25 milhões.
- 7,02 milhões de UNI foram vendidos por US$ 39,63 milhões a US$ 5,65.
- 217,5 milhões de ENA foram vendidos por US$ 33,93 milhões a US$ 0,16.
- 7,77 trilhões de PEPE foram vendidos por US$ 31,66 milhões.
- 2,57 milhões de LINK foram vendidos por US$ 26,05 milhões a US$ 10,14.
- 127.953 AAVE foram vendidos por US$ 14,27 milhões a US$ 111,55.
- 21,85 milhões de ONDO e 17,32 milhões de WLD foram vendidos por US$ 6,62 milhões e US$ 6,09 milhões.
O invasor pagou caro por sua precipitação; um analista observou que o indivíduo vendeu 7.018.792 UNI em 51 minutos, obtendo um preço 21% pior na última transação do que na primeira. A saída do PEPE foi mais cautelosa, com um rastreador registrando 85 trocas ao longo de uma hora e meia, sem que nenhuma transação ultrapassasse US$ 1,05 milhão.
A lógica era simples: como a Tether e a Circle já haviam congelado grandes saldos de stablecoins, o hacker estava disposto a pagar o prêmio para conseguir sacar a tempo.
A TRM Labs informou que o invasor também vendeu cerca de 325 milhões de USDT a formadores de mercado por aproximadamente 122.300 ETH, com um desconto de mais de 10%.
Por que a Binance pode precisar recomprar
A onda de vendas deixa um rombo nos livros da Binance, já que as posições roubadas de ENA, UNI, PEPE e AAVE representam de 7% a 15% das participações declaradas pela Binance em cada token, pois a carteira esvaziada foi contabilizada em sua comprovação de reservas. Um trader argumentou que a Binance está, essencialmente, com uma posição líquida vendida de cerca de US$ 40 milhões em PEPE e terá que recomprá-lo.
A Binance se comprometeu a cobrir todas as perdas com seu fundo de proteção ao usuário e recursos da empresa. Alguns comentaristas do mercado estão se antecipando a essa oferta, com uma carteira recém-criada abrindo uma posição comprada de 3x em 22,78 milhões de ENA, no valor de US$ 4,09 milhões, na Hyperliquid logo após o término da liquidação do ENA.
Binance afirma que nenhuma chave foi vazada
Como o invasor conseguiu entrar é agora objeto de controvérsia. A Binance afirmou que sua investigação inicial sugere que o incidente pode envolver o laptop comprometido de um engenheiro de DevOps, o que permitiu que um invasor acessasse um contêiner de serviço e realizasse saques não autorizados. A empresa esclareceu então:
“Não encontramos nenhuma evidência de vazamento de chaves privadas de carteiras.”
Vários pesquisadores interpretaram os comentários de maneira diferente, com alguns afirmando que o incidente evoluiu de uma exploração da delegação EIP-7702 para um possível comprometimento da chave de assinatura Binance 16. O EIP-7702 é um recurso do Ethereum que permite que uma carteira comum execute temporariamente código de contrato inteligente.
A empresa de segurança Blockaid descobriu que o invasor enviou 50 autorizações em uma única transação para adivinhar o nonce ativo da carteira quente — um contador que ordena suas transações —, e apenas uma delas coincidiu.
O argumento mais forte dos céticos é que o roubo não se limitou à Ethereum. Nesse sentido, a TRM afirmou que carteiras em outras nove cadeias enviaram fundos por meio de transferências assinadas comuns e avaliou que o invasor provavelmente poderia fazer com que o sistema de assinatura da carteira ativa da Binance “assinasse as transações de sua escolha”.
Uma estimativa calculou as saídas em US$ 1,449 bilhão em bitcoin e US$ 628 milhões em tron, onde o EIP-7702 não existe.
Uso indevido, e não roubo?
Um invasor dentro de um serviço capaz de solicitar assinaturas poderia usar chaves sem nunca precisar extraí-las. O pesquisador da Onchain, 0xQuit, observou que o invasor utilizou um relé, o que teria sido desnecessário com acesso direto às chaves, acrescentando:
Parece provável que eles [the attacker] não tivessem as chaves privadas.
O Bitcoin.com News detalhou o que foi confirmado sobre a violação até o momento.
De qualquer forma, as repercussões se estenderam às finanças descentralizadas (DeFi), com o invasor tendo tomado emprestado cerca de 19.760 ETH na Aave contra 60 milhões de USDT, e a Aave congelou seus mercados V3 na Ethereum. Como resultado, o ether caiu 5,2%, para US$ 2.190, no início do dia 30 de outubro.

A TRM Labs e o ZachXBT associam o ataque cibernético à Binance, no valor de US$ 6,3 bilhões, à unidade Tradertraitor, ligada ao grupo Lazarus da Coreia do Norte.
Leia agora: TRM Labs e ZachXBT: ataque hacker à Binance é do Lazarus da Coreia do Norte

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORShiraz JagatiCrypto Reporter
Shiraz é um jornalista e analista cujo trabalho tem abrangido o universo dos ativos digitais e desenvolvimentos relacionados à blockchain desde 2016.













