Firma Zakura zaproponowała nowe zabezpieczenie prywatności dla transakcji wymiany Zcash realizowanych za pośrednictwem Near Intents, mające na celu uniemożliwienie przyszłym komputerom kwantowym powiązania jednego ujawnionego adresu zwrotu środków z szerszą historią transakcji użytkownika.
Zcash proponuje nową warstwę zapewniającą prywatność, która ma chronić transakcje swapowe przed zagrożeniami kwantowymi
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Firma Zakura zaproponowała jednorazowe klucze podglądu dla każdej transakcji wymiany Zcash realizowanej za pośrednictwem Near Intents.
- Rozwiązanie to ogranicza przyszłe zagrożenie kwantowe do jednej transakcji wymiany, bez konieczności zmiany kluczy wydatkowych użytkowników.
- Biorąc pod uwagę, że do ZEC trafiło już ponad 19 mln dolarów, wzmocnienie prywatności staje się praktycznym priorytetem infrastrukturalnym.
Zakura proponuje ochronę prywatności opartą na zasadzie „jeden klucz na transakcję” dla Zcash
Komputery kwantowe nie łamią obecnie zabezpieczeń Zcash. Jednak programista Zcash, Zakura, już teraz projektuje rozwiązania uwzględniające możliwość, że w przyszłości może się to zdarzyć.
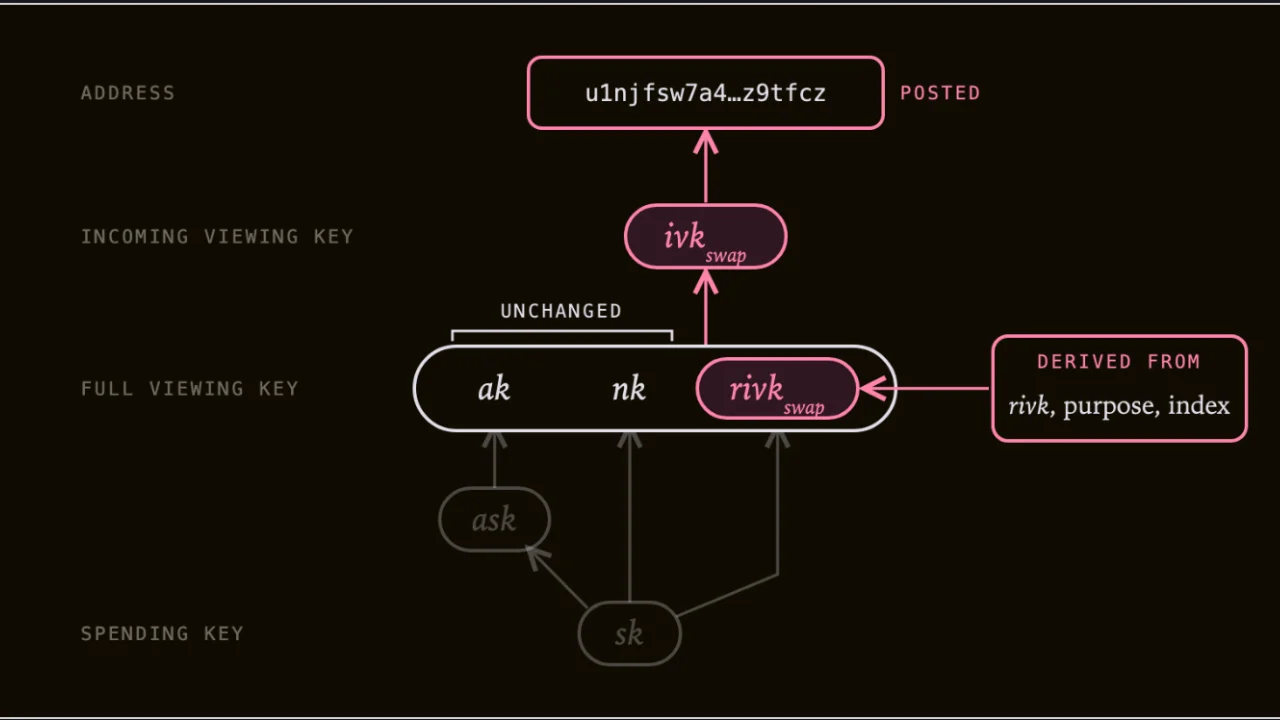
Zespół ds. infrastruktury Zcash zaproponował jednorazowy klucz podglądu dla każdej transakcji wymiany ZEC realizowanej za pośrednictwem Near Intents, eliminując w ten sposób subtelne ryzyko związane z prywatnością, które powstaje, gdy zasłonięte adresy Zcash są trwale publikowane w publicznym łańcuchu bloków Near.
Obecnie wiele różnych adresów Zcash może współdzielić ten sam podstawowy klucz do przeglądania przychodzących transakcji. Wystarczająco wydajny komputer kwantowy wykorzystujący algorytm Shora mógłby teoretycznie odtworzyć ten klucz na podstawie publicznie ujawnionego adresu i użyć go do powiązania płatności otrzymanych na danym koncie.
Propozycja Zakury ogranicza zasięg potencjalnego zagrożenia.
Jedna transakcja wymiany, jeden klucz podglądu
Zgodnie z tym projektem każda transakcja wymiany międzyłańcuchowej otrzymuje oddzielny klucz podglądu przychodzącej oraz adres zwrotu.
Jeśli technologia kwantowa ostatecznie złamie jeden publicznie opublikowany adres, atakujący uzyskałby wgląd wyłącznie w płatności związane z tą konkretną transakcją, a nie w szerszą historię płatności na koncie.
Co najważniejsze, klucz wydatkowy użytkownika pozostaje niezmieniony. Środki otrzymane za pośrednictwem adresu jednorazowego nadal można wydawać z tego samego konta, co pozwala uniknąć uciążliwego tworzenia oddzielnych kont Zcash dla każdej transakcji.
To rozróżnienie jest istotne zarówno w przypadku portfeli programowych, jak i sprzętowych, gdzie rozdzielanie środków na wiele kont mogłoby spowodować poważne problemy z użytecznością.
Prywatne wyszukiwania rozwiązują problem odzyskiwania
Tworzenie nowego klucza przeglądania dla każdej wymiany wiąże się z kolejnym wyzwaniem: odzyskiwaniem portfela.
W przeciwnym razie przywrócony portfel musiałby wielokrotnie skanować historię Zcash, wykorzystując każdy klucz wymiany, jaki kiedykolwiek wygenerował.
Zakura proponuje rozwiązanie tego problemu za pomocą prywatnego wyszukiwania informacji (PIR). Filtry publiczne pomagają ustalić, czy adres zwrotu otrzymał środki, natomiast zaszyfrowane zapytania pozwalają portfelowi zlokalizować odpowiednią transakcję bez ujawniania serwerowi, który adres jest sprawdzany.
Kompatybilne portfele programowe korzystające z bibliotek open source Zakury mogłyby zintegrować tę funkcję w ciągu kilku tygodni, a obsługa portfeli sprzętowych jest spodziewana w późniejszym terminie.
Wykorzystanie Near Intents sprawia, że ryzyko jest warte podjęcia
Nie jest to jedynie teoretyczna infrastruktura bez użytkowników.
We wrześniu Aurora Intents przetworzyła ponad 19 milionów dolarów w ramach 1 718 transakcji wymiany podczas aukcji zkSNARKs denominowanej w Zcash, wykazując znaczący popyt na trasy międzyłańcuchowe prowadzące do ZEC.
To sprawia, że trwale opublikowane adresy stanowią problem prywatności, którym warto się zająć, zanim maszyny kwantowe będą w stanie je wykorzystać.
Programiści Zcash oddzielnie przygotowują szerszą aktualizację sieci NU7, choć obecnie proponowane zmiany w ramach NU7 same w sobie nie stanowią kompleksowej migracji postkwantowej.
Ważniejszy sygnał ma charakter kulturowy: zespoły ds. bezpieczeństwa kryptowalut coraz częściej traktują ryzyko kwantowe jako coś, co należy uwzględnić już teraz, a nie dopiero po pojawieniu się pierwszego praktycznego ataku.

Firma Coinbase przedstawiła przeszkody techniczne i operacyjne, które bitcoin musi pokonać, zanim zabezpieczenia odporne na ataki kwantowe staną się praktycznie możliwe do wdrożenia.
Czytaj teraz: Coinbase bada zagrożenia kwantowe dla bitcoina, chroni 5% BTC

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.