W poniedziałek firma Swiss Bitcoin Pay, zajmująca się obsługą płatności dla handlowców bez przechowywania aktywów, poinformowała, że wykryła, iż złośliwy użytkownik uzyskał dostęp do wewnętrznych systemów firmy. Firma podała, że zespół uważa, iż użytkownik ten uzyskał dostęp do takich informacji, jak adresy e-mail klientów, adresy bitcoinowe oraz numery IBAN.
Szwajcarska platforma Swiss Bitcoin Pay przestała działać po ataku tajemniczego intruza
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- 14 września firma Swiss Bitcoin Pay ujawniła, że dane takie jak adresy e-mail, adresy bitcoinowe i numery IBAN mogły trafić w niepowołane ręce.
- Firma dołącza do grona co najmniej 5 przedsiębiorstw z branży kryptowalut, które padły ofiarą naruszeń bezpieczeństwa danych w 2026 r., dając oszustom więcej amunicji.
- Swiss Bitcoin Pay zapewnia, że środki są bezpieczne, ale serwery pozostają wyłączone do czasu wyjaśnienia sprawy naruszenia z 14 września.
Złośliwy użytkownik uzyskał dostęp do systemów Swiss Bitcoin Pay
W 2026 r. nie zabrakło naruszeń bezpieczeństwa danych, a 14 września firma Swiss Bitcoin Pay poinformowała, że do jej systemów mógł uzyskać dostęp „złośliwy użytkownik”. Firma, założona pod koniec 2022 r., jest zasadniczo dostawcą usług płatniczych BTC bez powiernictwa, z których handlowcy mogą korzystać w celu przyjmowania płatności w bitcoinach.
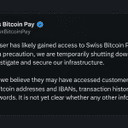
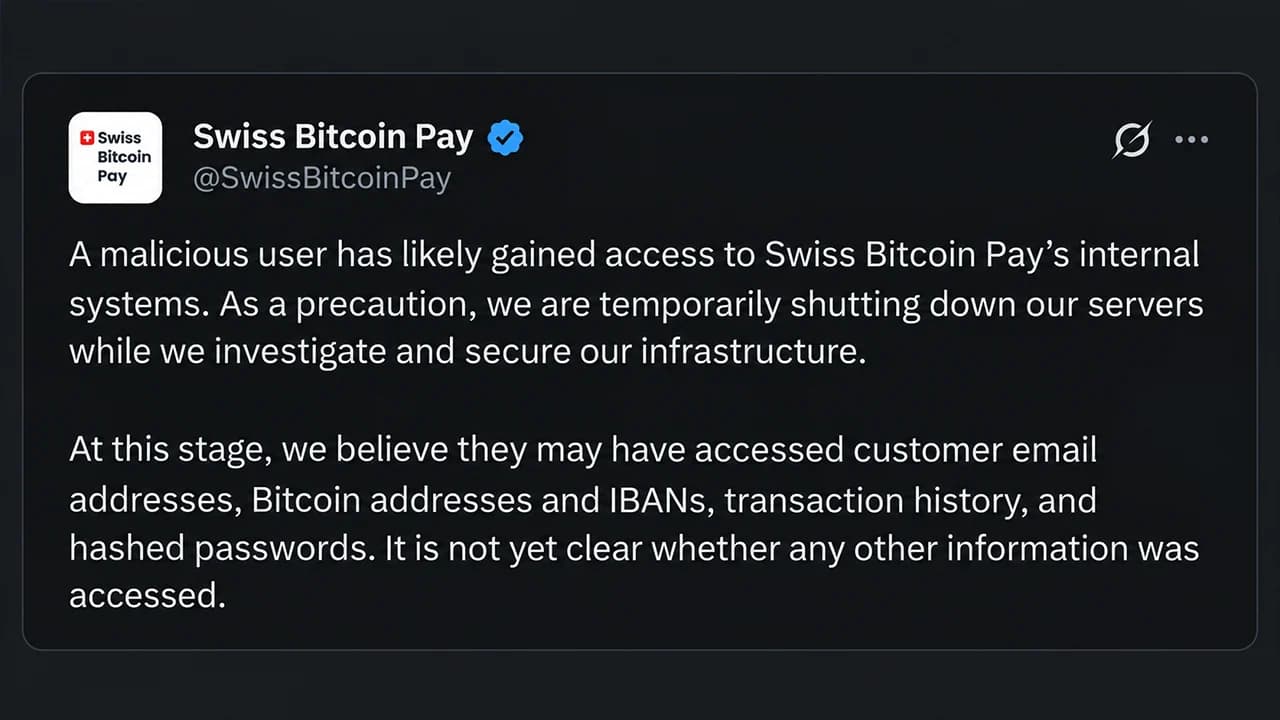
Na stronie internetowej firmy podano, że z aplikacji korzysta ponad 1 000 sprzedawców w 21 krajach. W poniedziałek na oficjalnym koncie na X ujawniono informacje dotyczące naruszenia. „Złośliwy użytkownik prawdopodobnie uzyskał dostęp do wewnętrznych systemów Swiss Bitcoin Pay. Jako środek ostrożności tymczasowo wyłączamy nasze serwery na czas prowadzenia dochodzenia i zabezpieczania naszej infrastruktury” – napisała firma Swiss Bitcoin Pay.
Następnie zespół wyjaśnił, że uważa, iż użytkownik mógł uzyskać „dostęp do adresów e-mail klientów, adresów bitcoinowych i numerów IBAN, historii transakcji oraz zaszyfrowanych haseł”.
Branża kryptowalutowa boryka się z falą naruszeń bezpieczeństwa danych
Wiadomość ta pojawia się w kontekście fali naruszeń bezpieczeństwa danych, która przetoczyła się przez branżę kryptowalut w 2026 roku, a także incydentu z Revolutem, który miał miejsce w tym tygodniu. Według doniesień Revolut odpowiedział na wiadomość e-mail wysłaną z domeny agencji rządowej, którą obsługiwał złośliwy operator.
Revolut rzekomo ujawnił informacje o adresach domowych, adresy e-mail, numery telefonów, kopie paszportów lub praw jazdy, selfie weryfikacyjne oraz numery IBAN. Oprócz tego wycieki danych dotknęły firmy Trezor, Pocket Bitcoin, Bits of Gold i Safepal. Szwajcarska firma Bitcoin Pay oświadczyła, że środki użytkowników są „bezpieczne” oraz że „wszelkie kwoty należne użytkownikom zostaną w całości zwrócone”. Zespół dodał, że nie wie, kiedy ponownie uruchomi serwis, ale pracuje nad tym.
Klienci i użytkownicy którejkolwiek z tych firm, które padły ofiarą naruszeń bezpieczeństwa danych, powinni założyć, że ich dane osobowe, adresy e-mail, numery telefonów i adresy zamieszkania są prawdopodobnie znane. W przyszłości najlepszym rozwiązaniem dla poszkodowanych klientów jest zachowanie czujności i zwracanie uwagi na próby phishingu, fałszywe zgłoszenia do pomocy technicznej, fałszywe listy oraz nieznanych rozmówców.



Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.