W opublikowanej niedawno analizie po incydencie firma Zano ujawniła lukę, która zmusiła ją do przeprowadzenia nadzwyczajnego cofnięcia łańcucha bloków o 30 dni. Atakujący wykorzystał brak weryfikacji w adresach bramek (Gateway Addresses), aby wyemitować około 18,4 miliona ZANO w ramach jednej transakcji, a następnie powtórzył ten manewr i postąpił tak samo w przypadku fUSD. Pierwsza luka pozostawała niezauważona przez prawie miesiąc, a własne mechanizmy ochrony prywatności Zano sprawiały, że fałszywe monety stawały się coraz trudniejsze do odróżnienia od prawdziwych.
Zano twierdzi, że nielegalne tokeny o wartości ponad 200 mln dolarów doprowadziły do 30-dniowego cofnięcia łańcucha bloków
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Zano ujawniło, że w wyniku jednej transakcji wykorzystującej lukę powstało około 18,4 mln tokenów ZANO, a kolejne tokeny zostały wyemitowane później.
- Zano prześledziło potencjalną podejrzaną aktywność w 117 941 wyjściach i 65 301 transakcjach.
- Zespół Zano wyjaśnił, że dotknięte problemem salda zostaną przywrócone bez zmiany podaży ZANO.
Jeden brakujący check, 18,4 mln ZANO
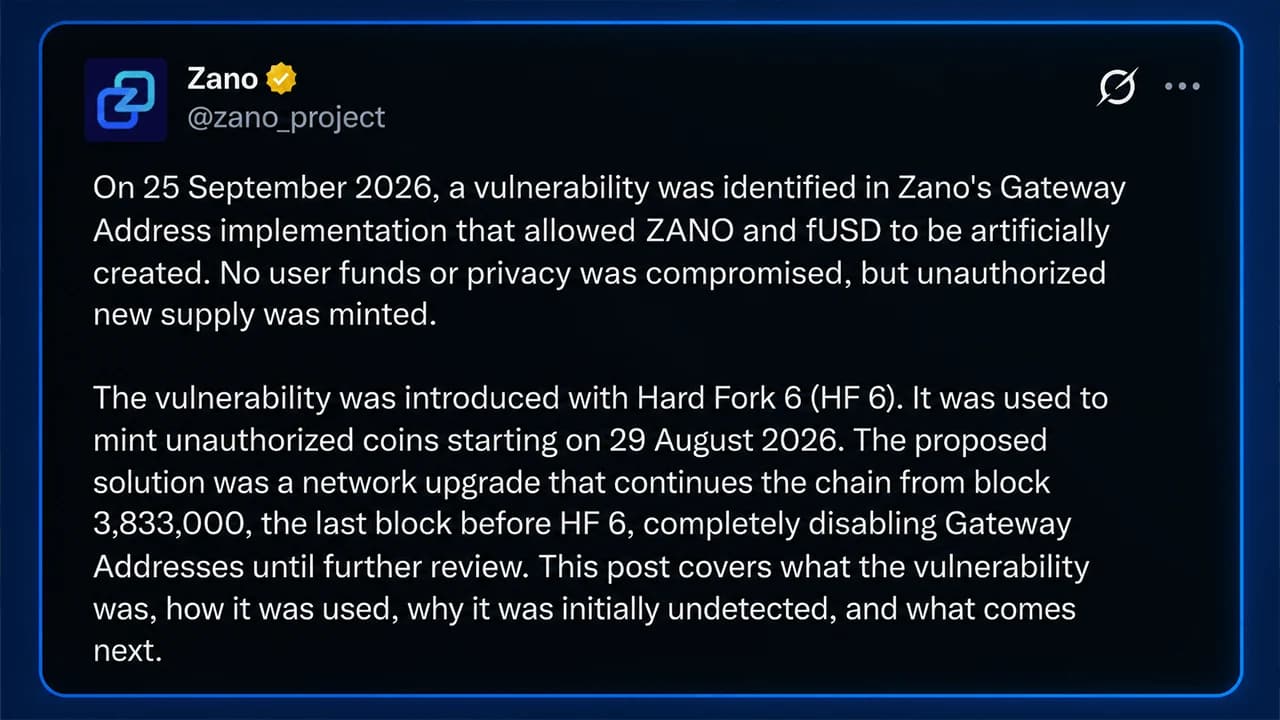
30-dniowe cofnięcie łańcucha bloków przez Zano już samo w sobie brzmiało drastycznie. Teraz zespół wyjaśnił, co się za tym kryło, a mechanizm tego zjawiska jest prawdopodobnie jeszcze dziwniejszy. Luka wprowadzona wraz z Hard Fork 6 pozwoliła atakującemu na tworzenie monet, które sieć akceptowała jako autentyczne, począwszy od 29 sierpnia.
Według zespołu programistów pierwszy rzeczywisty atak pozwolił na wyemitowanie 2^64 jednostek bazowych, czyli około 18,4 mln ZANO, w ramach jednej transakcji. Przez prawie miesiąc nikt tego nie wykrył. Zanim 25 września wewnętrzne narzędzia Zano uruchomiły alarm, fałszywa podaż zaplątała się w systemie zapewniającym prywatność, celowo skonstruowanym tak, by utrudnić śledzenie transakcji.
Problem zaczął się od adresów typu „Gateway” – nowego typu adresów wprowadzonego w ramach Hard Fork 6, aby ułatwić integrację Zano ze scentralizowanymi platformami wymiany (CEX), mostami i innymi usługami. Wyjścia typu „Gateway” ujawniają kwotę i identyfikator aktywa, w przeciwieństwie do standardowych poufnych wyjść Zano, w których obie te informacje są ukryte.
W implementacji zabrakło jednak kluczowej weryfikacji. Zano ujawniło, że osoba atakująca mogłaby skonstruować specjalnie obliczony identyfikator aktywów, który nadal spełniałby wymagania sieciowe dotyczące dowodów transakcji, jednocześnie umieszczając dowolną kwotę w ukrytym wyjściu.
„Krótko mówiąc, każda transakcja w sieci Zano musi udowodnić, że monety zostały wygenerowane zgodnie z zasadami konsensusu” – wyjaśnił zespół. „Z powodu braku weryfikacji osoba atakująca mogła spełnić ten warunek, jednocześnie „ukrywając” dodatkowe monety w transakcji”.
Monety te nie były jedynie symbolicznymi zapisami księgowymi. Zespół stwierdził:
„Monety te funkcjonowały jako autentyczne ZANO i można je było wydawać w normalny sposób.”
Pierwsza emisja pozostawała niezauważona przez prawie miesiąc
28 sierpnia atakujący zarejestrował adres bramki, uiszczając wymaganą opłatę w wysokości 100 ZANO, i najwyraźniej sprawdził, czy Zano zaakceptuje sfabrykowany, nieistniejący składnik aktywów. Następnego dnia rozpoczęła się prawdziwa akcja.
W ramach jednej transakcji wyemitowano około 18,4 mln ZANO, których wartość wynosi obecnie około 102 mln dolarów. Prawie miesiąc później, 24 września, atakujący dokonał dwóch legalnych wpłat, każda o wartości zaledwie 0,05 ZANO, najwyraźniej testując standardową ścieżkę wpłat. 25 września wyemitowano kolejne 18,4 mln ZANO, po czym powtórzono ten sam manewr z wykorzystaniem 2^64 jednostek bazowych przy użyciu stablecoina fUSD. W sumie daje to ponad 200 mln dolarów nielegalnych tokenów kryptowalutowych.
A teraz najważniejsze. Przed Hard Fork 6 firma Zano przeprowadziła testy wspomagane sztuczną inteligencją (AI), audyty zespołowe oraz programy bug bounty. Żadne z nich nie wykryło tej luki.
„Pierwsze wykorzystanie luki pozostawało niewykryte przez prawie miesiąc, ponieważ zwiększony wypływ wyglądał jak każdy inny prywatny wypływ” – stwierdził zespół.
Prywatność spełniła swoje zadanie, ale to właśnie stało się problemem
Gdy fałszywe monety trafiły do poufnego systemu transakcyjnego Zano, dokładne ustalenie, dokąd trafiły, stało się zupełnie innym wyzwaniem. Podpisy pierścieniowe mieszają wydatki z innymi wyjściami, co powoduje rozprzestrzenianie się niepewności za każdym razem, gdy monety są przenoszone.
Zano przeanalizowało każdy wynik potencjalnie powiązany z trzema transakcjami emisji. Do bloku nr 3 878 388 ślad obejmował 117 941 wyników utworzonych w ramach 65 301 transakcji. Od momentu pierwszego wyemitowania powstało następnie około 165 700 wyjść, co stanowiło około 71% aktywności sieciowej w tym okresie.
„To właśnie prywatność działająca zgodnie z zamierzeniami” – stwierdził Zano. „Nikt, w tym zespół Zano, nie jest w stanie dokładnie określić, które wyjścia są tym dotknięte”.
To postawiło projekt w trudnej sytuacji. Właśnie te właściwości związane z prywatnością, których użytkownicy oczekiwali od Zano, uniemożliwiły programistom precyzyjne oddzielenie legalnych monet od nieautoryzowanych. „Jedynym sposobem na zweryfikowanie integralności podaży jest kontynuowanie łańcucha od punktu poprzedzającego pierwsze wykorzystanie luki” – wyjaśnił zespół.
Miesiąc zostaje wyeliminowany, a odbudowa się rozpoczyna
Punktem tym był blok nr 3 833 000, poprzedzający Hard Fork 6. Hard Fork 7 zrestartował łańcuch od tego miejsca i wyłączył adresy bramkowe, co oznacza, że transakcje, nagrody za staking oraz wydobyte bloki z okresu, którego dotyczy problem, nie istnieją już w zaktualizowanym rejestrze.
Zano dodał ponadto, że dotknięte problemem salda zostaną w całości odzyskane bez zmiany podaży ZANO ani harmonogramu emisji. Środki finansowe będą pochodzić z funduszu rozwojowego, środków osobistych członków zespołu oraz od zewnętrznych darczyńców. Giełdy muszą teraz przeanalizować aktywność z całego miesiąca, transakcja po transakcji, przed ponownym udostępnieniem dostępu.
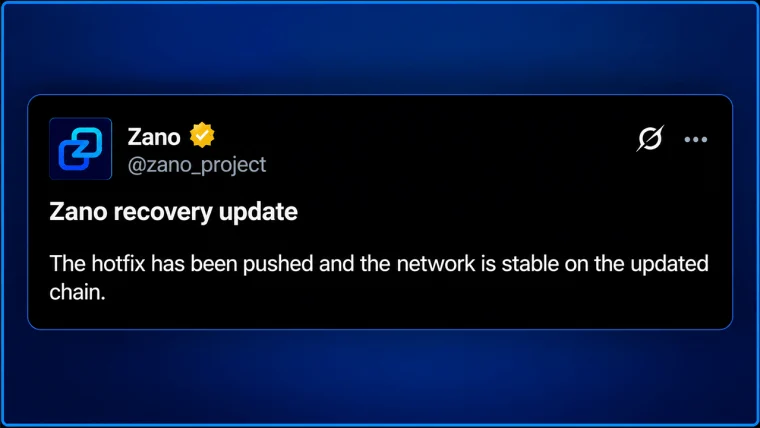
„W tej chwili nie trzeba podejmować żadnych działań” – poinformował zespół użytkowników na swoich kanałach w mediach społecznościowych.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.