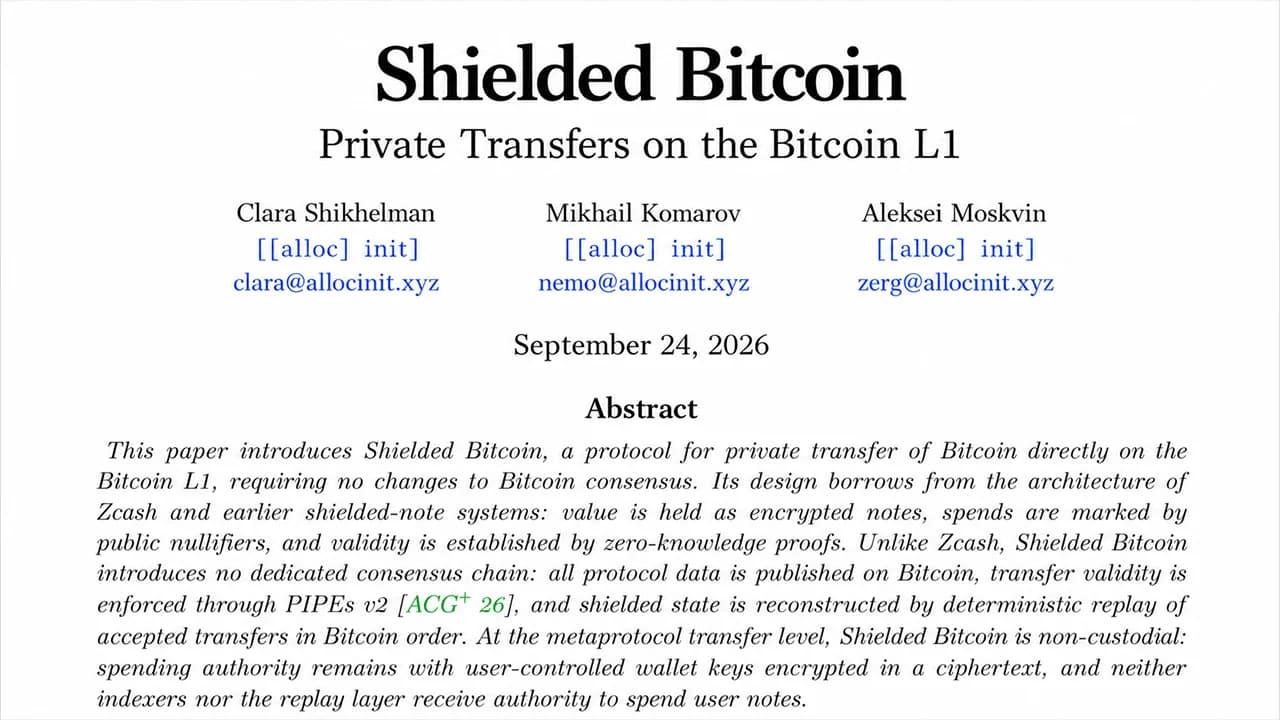
Een cryptografielaboratorium uit New York heeft voorgesteld om privéoverboekingen à la Zcash op Bitcoin mogelijk te maken zonder Bitcoin zelf te wijzigen. Het donderdag door [[alloc]init] gepubliceerde ‘Shielded Bitcoin’ zou bedragen en tegenpartijen verbergen zonder dat er een soft fork, aparte blockchain, federatie of vertrouwde beheerder aan te pas komt. Bitcoin zou simpelweg versleutelde gegevens opslaan en ordenen die het zelf niet kan begrijpen, terwijl externe software de betalingen verifieert. Er is echter één groot addertje onder het gras. De onderzoekers hebben het mechanisme voor het overbrengen van bitcoin naar en uit het privésysteem nog niet voltooid.
Voorstel voor ‘Shielded Bitcoin’ moet privacy naar Bitcoin L1 brengen
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Het cryptografielab [[alloc] init] heeft op 24 september Shielded Bitcoin onthuld, waarmee het idee van privéoverboekingen naar Bitcoin wordt gebracht zonder een soft fork.
- Shielded Bitcoin-overboekingen zijn ongeveer 700 vbytes groot, ruwweg vier keer zo groot als een typische BTC-betaling.
- [[alloc] [init] heeft nog werk voor de boeg: er komt een tweede whitepaper waarin wordt uitgelegd hoe bitcoin het systeem binnenkomt en weer verlaat.
De transactiegeschiedenis van Bitcoin is zoals bekend openbaar. Als je bitcoin (BTC) verstuurt, wordt de betaling opgenomen in een grootboek dat iedereen kan inzien, mogelijk voor altijd. Het laboratorium uit New York [[alloc] init] stelt een contra-intuïtieve oplossing voor. Laat de regels van Bitcoin ongemoeid en bouw daar privacy bovenop. Afgeschermde Bitcoin maakt gebruik van versleutelde notities en zero-knowledge (ZK)-bewijzen om bedragen en tegenpartijen te verbergen, terwijl Bitcoin bijna als een openbaar prikbord fungeert.
Het netwerk registreert versleutelde berichten in de juiste volgorde zonder te weten wat ze betekenen. Er is geen soft fork nodig en er is geen beheerder die beslist welke privéoverdrachten meetellen. Bitcoin zou uiteindelijk privébetalingen kunnen verwerken die Bitcoin zelf niet kan lezen.
Bitcoin wordt een prikbord
De whitepaper „Shielded Bitcoin: Private Transfers on the Bitcoin L1“ is geschreven door Clara Shikhelman, Mikhail Komarov en Aleksei Moskvin. De onderzoekers vragen zich af of bitcoin privé kan worden overgedragen via het netwerk precies zoals het vandaag de dag bestaat. Hun antwoord is een metaprotocol waarvan de regels worden geïnterpreteerd door onafhankelijke software in plaats van door de Bitcoin-consensus.
Programma’s die ‘indexers’ worden genoemd, scannen Bitcoin op Shielded Bitcoin-gegevens, verifiëren de cryptografische bewijzen ervan en reconstrueren de geschiedenis van het privé-systeem. Ongeldige gegevens kunnen nog steeds op de blockchain terechtkomen omdat Bitcoin het metaprotocol niet begrijpt. Indexers negeren deze gegevens simpelweg. Iedereen kan deze controles opnieuw uitvoeren aan de hand van de gepubliceerde geschiedenis van Bitcoin, wat betekent dat geen enkele specifieke indexer mag bepalen wat geldig is. Dat is het fascinerende aspect. Bitcoin blijft doen wat het altijd heeft gedaan, terwijl een andere set regels betekenis geeft aan geselecteerde gegevens die daarbovenop worden gelegd.
Alice betaalt Bob zonder het bedrag te tonen
De waarde binnen Shielded Bitcoin bevindt zich in versleutelde records die ‘notes’ worden genoemd. Als Alice Bob betaalt, maakt ze een note aan met daarin een bedrag en Bobs ontvangstgegevens, en versleutelt deze vervolgens zodat Bob deze kan identificeren. Haar bitcointransactie publiceert de versleutelde note samen met een serienummer, een zogenaamde ‘nullifier’, en een zero-knowledge-bewijs.
Het bewijs toont aan dat de notes van Alice bestaan, dat ze deze kan uitgeven en dat de waarde die erin gaat gelijk is aan de waarde die eruit komt, zonder te onthullen welke notes zijn uitgegeven of wat de bedragen daarvan zijn. Indexers verifiëren het bewijs en zorgen ervoor dat elke nullifier nog niet eerder is verschenen. Eenmaal gebruikt, kan die nullifier niet opnieuw worden gebruikt, waardoor wordt voorkomen dat dezelfde note twee keer wordt uitgegeven. De portemonnee van Bob scant nieuwe versleutelde biljetten totdat zijn weergavesleutel er een opent.
Op de blockchain ziet het publiek nog steeds dat er een afgeschermde overdracht heeft plaatsgevonden, het tijdstip ervan, het aantal betrokken biljetten, de kosten en de bitcointransactie die deze vervoert. Wat verdwijnt, zijn het bedrag, de afgeschermde afzender en ontvanger, en het verband met eerder uitgegeven biljetten. Een herkenbaar bitcoin-adres dat herhaaldelijk transactiekosten betaalt, kan nog steeds aanwijzingen weggeven, en een klein aantal gebruikers zou de groep gemakkelijker te analyseren maken.
Privacy kost ook blokruimte. Komarov vertelde journaliste Laura Shin in een interview dat een afgeschermde payload ongeveer 700 vbytes beslaat, vergeleken met ongeveer 100 tot 200 voor een typische Bitcoin-betaling, waardoor deze ongeveer vier keer zo groot is. Komarov noemde de extra kosten „niet catastrofaal“. Meer gebruikers zouden ondertussen de anonimiteitsset versterken door individuele betalingen een grotere menigte te geven waarin ze kunnen opgaan.
Het grootste probleem is de toegang
Hier zit het addertje onder het gras. De whitepaper van 24 september beschrijft overboekingen nadat de bitcoin zich al in het afgeschermde systeem bevindt. Het in- en uitbrengen van bitcoin wordt overgelaten aan een bijbehorende whitepaper, gebaseerd op het Bitcoin PIPEs v2-onderzoek van [[alloc]init] en getuigenversleuteling.
Het geplande systeem zou een BTC-privésleutel cryptografisch vergrendelen totdat iemand het vereiste bewijs levert, terwijl het Bitcoin-netwerk uiteindelijk een gewone Schnorr-uitgave ziet. [[alloc] init] zegt dat het nooit gebruikersfondsen in bewaring zou nemen, zelfs niet aan de grens. Maar ‘witness encryption’ is een jonge technologie. Komarov zei dat de omvang van de versleutelde teksten in een jaar tijd is teruggebracht van ongeveer 300 terabyte naar zo’n 8 terabyte. Dat is een enorme vooruitgang, maar acht terabyte is nog steeds acht terabyte. „Het is nog steeds behoorlijk experimenteel“, legde Komarov uit.
Bij het binnenkomen en verlaten van het netwerk kunnen ook bedragen en tijdstippen zichtbaar worden, waardoor waarnemers externe Bitcoin-activiteiten kunnen koppelen aan afgeschermde transacties. Het lab organiseert sinds mei openbare ‘break-it’-uitdagingen, maar er is nog geen lanceringsdatum. Totdat de ‘deur’ werkt, blijft Shielded Bitcoin onderzoek in plaats van een bruikbaar privacysysteem.
De Bitcoin- en Zcash-gemeenschappen geven hun mening
De invloed van Zcash is duidelijk. Zcash maakt al gebruik van versleutelde notities, ‘nullifiers’ en zero-knowledge proofs, terwijl Shielded Bitcoin die architectuur overneemt zonder een nieuwe blockchain te creëren. Het beursgenoteerde bedrijf Cypherpunk noemde Shielded Bitcoin “een grote stap vooruit” en merkte verder op dat meer privacy op Bitcoin iedereen ten goede komt.
Maar Cypherpunk stelde ook dat het ontwerp nog geen concurrentie vormt voor de Zcash-keten. Het bedrijf wees op de ‘trusted setup’, het ontbreken van consensusafdwinging en trustless light clients, een onvoltooide bridge en de L1-kosten van Bitcoin, terwijl het opmerkte dat Zcash al bijna 10 jaar in productie is en een ‘shielded pool’ heeft met een waarde van meer dan 7 miljard dollar. „Financiële privacy is geen nulsomspel”, concludeerde Cypherpunk.
De reacties op X werden al snel minder diplomatiek. Joe Burnett schreef „zcash naar 0”, terwijl Daniel Buchner, directeur product en directeur digitale activa bij Proof, zijn mening gaf door te zeggen:
“Het aantal privacycoin-fans dat door de gedachte alleen al dat de Bitcoin-gemeenschap zich ontwikkelt in de richting van privétransacties – waardoor Thanos mogelijk de verhalen over eenmalige privacyketens met één vingerknip tenietdoet – epileptische aanvallen krijgt, nadert een decibelniveau waarbij gehoorschade een punt van zorg wordt.”
Sam Callahan, directeur strategie en onderzoek bij OranjeBTC, bracht een breder argument naar voren. “Mensen begrijpen de concurrentievoorsprong van Bitcoin nog steeds verkeerd. Bitcoin hoeft niet elke ‘feature race’ te winnen. Privacy, snelheid en functionaliteit kunnen in de loop van de tijd worden opgebouwd. De concurrentievoorsprong zit hem in de decentralisatie, de beveiliging en het geloofwaardige monetaire beleid. En op die vlakken komt niets anders ook maar in de buurt.”
Het X-account Rune bracht de rivaliteit tussen privacy-coins weer met beide benen op de grond door te verwijzen naar de Bitget-hack en Monero (XMR). Op X schreef hij: „ZEC-houders bidden dat de Bitget-hacker Zcash gebruikt om het spoor te verbergen… maar om de een of andere reden gebruikt de hacker XMR.” Achter deze provocerende uitspraken schuilt een echt technisch debat over de vraag of de Bitcoin-blockchain meer privacy kan bieden zonder de basisregels te wijzigen.
Bitcoin draagt geheimen met zich mee die het niet kan lezen
In tegenstelling tot Satoshi’s whitepaper is Shielded Bitcoin een specificatie, geen product. De koppeling is nog niet voltooid, getuigenversleuteling is experimenteel, transactiekosten kunnen informatie lekken, wallets moeten nog praktisch worden en de privacy verbetert pas wanneer voldoende gebruikers meedoen. Het huidige Groth16-bewijsontwerp vereist ook een eenmalige vertrouwde installatie.
Shikhelman zou het onderzoek op 24 september presenteren tijdens BitDevs NYC, aangezien [[alloc] init] op zoek was naar feedback voorafgaand aan de bijbehorende whitepaper over entry en exit. De volgende workaround zal bepalen of het op papier beschreven privésysteem veilig verbinding kan maken met het daadwerkelijke Bitcoin-netwerk.
Voorlopig is het idee heerlijk contra-intuïtief. [[alloc] init] wil dat Bitcoin privé-financiële activiteiten registreert zonder Bitcoin te wijzigen of het netwerk te vragen te begrijpen wat er precies wordt geregistreerd. Als de nog onvoltooide onderdelen werken, zou Bitcoin transacties voor altijd kunnen bewaren, terwijl het blind blijft voor de bedragen en tegenpartijen die deze transacties in de eerste plaats de moeite waard maakten om te verbergen.
Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.