Onchain-analist Willy Woo zorgde op zondag 11 oktober 2026 voor een nieuwe discussie over de veiligheid van Bitcoin op de lange termijn, nadat hij door kunstmatige intelligentie (AI) gegenereerde schattingen had gedeeld waaruit bleek dat er een kans van 1,3% bestaat dat de digitale handtekeningen van Bitcoin binnen twee jaar gekraakt zouden kunnen worden. Geïnspireerd door Woo’s X-bericht heeft Bitcoin.com News het experiment uitgebreid door ongeveer vier AI-modellen te raadplegen en potentiële cryptografische bedreigingen over vier verschillende tijdshorizonten te onderzoeken.
AI-model: veiligheid Bitcoin tegen 2046 76% risico
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- De post van Willy Woo van 11 oktober inspireerde Bitcoin.com News om AI-voorspellingen over de cryptografische veiligheid van Bitcoin te testen.
- ChatGPT-6 Astra schatte het risico dat de handtekeningen van Bitcoin binnen 20 jaar gekraakt zouden worden op 76%, tegenover 34% volgens Deepseek.
- Alle vier de AI-modellen identificeerden kwantumcomputers als de grootste bedreiging op de lange termijn, met een geschat risico op twee jaar van 0% tot 2%.
In het bericht van Willy Woo werd verwezen naar schattingen die werden toegeschreven aan Opus 5.5, dat een kans van 0,5% toekende aan het kraken van de handtekeningen van Bitcoin door kwantumcomputers binnen twee jaar en een kans van 0,8% aan klassieke wiskunde of AI om hetzelfde resultaat te bereiken. Hoewel die cijfers relatief bescheiden lijken, maken de mogelijke gevolgen van een dergelijke doorbraak de vraag bijzonder interessant, vooral nu de computertechnologie zich blijft ontwikkelen.
Bitcoin.com News ging nog een paar stappen verder dan de oorspronkelijke vraag van Woo en raadpleegde ongeveer vier AI-modellen, waarbij de prognose werd uitgebreid naar twee, vijf, tien en twintig jaar. Elk model werd gevraagd om de kans in te schatten dat de cryptografische handtekeningen van Bitcoin gecompromitteerd zouden raken door kwantumcomputers of door klassieke en AI-ondersteunde wiskundige doorbraken. Het doel was om hun redeneringen te vergelijken, meningsverschillen te identificeren en te onderzoeken hoe hun verwachtingen in de loop van de tijd veranderen.
De vraag die aan de AI-modellen werd voorgelegd
De volgende vraag werd aan elk model voorgelegd.
"Je bent een wiskundige, expert op het gebied van kwantumcomputers en on-chain-analist die een korte theorie schrijft.
Schat de kans in dat de huidige handtekeningschema’s van Bitcoin (ECDSA en Schnorr over secp256k1) in de praktijk gekraakt zullen worden, wat betekent dat een aanvaller op grote schaal privésleutels zou kunnen afleiden uit blootgestelde openbare sleutels, hetzij via cryptografisch relevante kwantumcomputers, hetzij via klassieke of AI-gebaseerde vooruitgang in cryptanalyse.
Geef schattingen voor elk van de volgende tijdshorizonten:
- De komende 2 jaar
- De komende 5 jaar
- De komende 10 jaar
- De komende 20 jaar
Splits het antwoord voor elke tijdshorizon op in:
Kwantum: X%
Klassiek/AI: Y%
→ Z% totaal risicoHoud het antwoord beknopt. Gebruik korte regels en alleen geschatte percentages. Wees direct. Wees niet terughoudend, geef geen uitleg over de redenering en voeg geen voorbehouden toe. Baseer de cijfers op de huidige consensus onder deskundigen (de meeste ontwikkelaars en cryptografen schatten het praktische kwantumrisico pas ver na 2030) en het ontbreken van bekende praktische klassieke aanvallen op secp256k1, niet op speculatieve worst-case-scenario’s.
Geef alleen de tekst van het bericht weer."
AI-voorspellingen voor de cryptografische beveiliging van Bitcoin
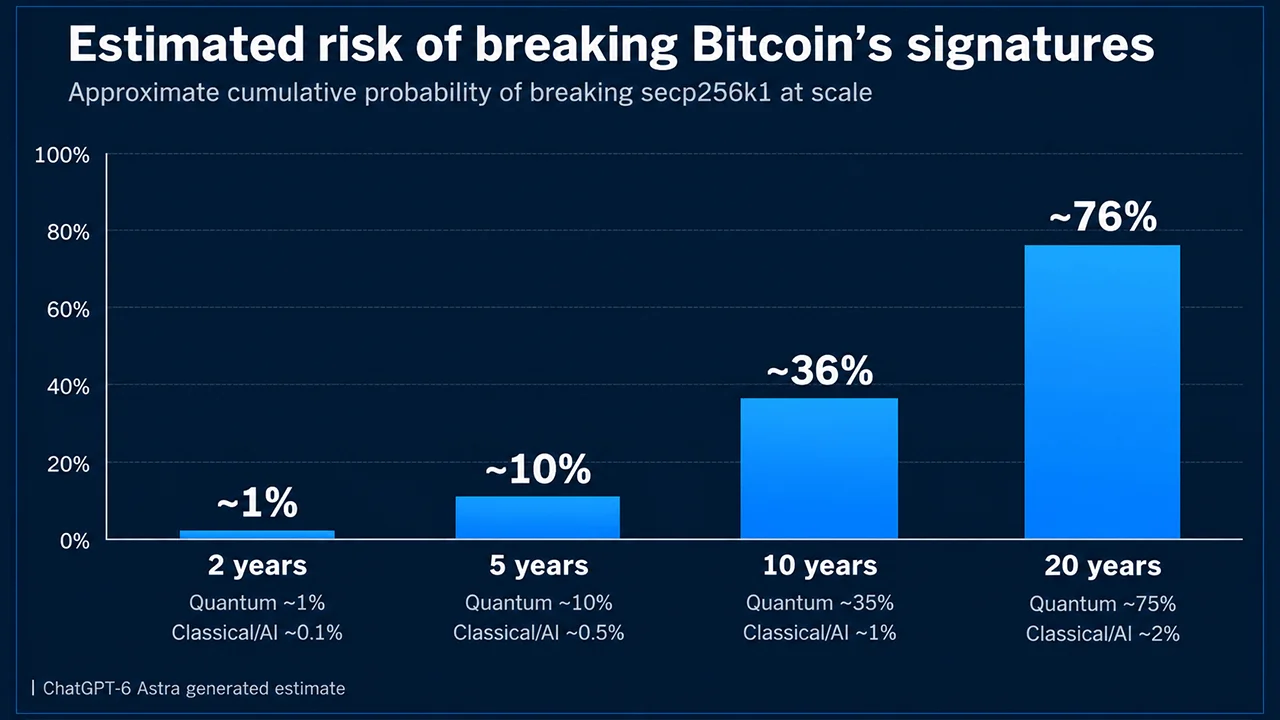
De volgende tabel vergelijkt de schattingen van de modellen van de cumulatieve waarschijnlijkheid dat de ECDSA- en Schnorr-handtekeningen van Bitcoin binnen elke tijdshorizon in de praktijk gekraakt zouden kunnen worden. De cijfers geven de gecombineerde beoordeling van elk model weer van de risico’s van kwantumcomputers en klassieke of door AI ondersteunde cryptanalyse.
| AI-model | 2 jaar | 5 jaar | 10 jaar | 20 jaar |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 1% | 6% | 34% |
| ChatGPT-6 Astra | ~1% | ~10% | ~36% | ~76% |
| Grok Expert | 2% | 10% | 30% | 60% |
| Claude Opus 5.5 | ~1% | ~5,5% | ~31% | ~66% |
Bron: Bitcoin.com News AI-modelexperiment, 11 oktober 2026. De percentages geven speculatieve, door het model gegenereerde schattingen weer en zijn geen geverifieerde waarschijnlijkheden.
De verschillen worden vooral duidelijk over langere periodes. Het model van Hangzhou Deepseek bood de meest conservatieve 20-jaarsprognose, met een kans van 34% op een praktische cryptografische inbreuk, terwijl ChatGPT-6 Astra van OpenAI de kans op ongeveer 76% schatte. Daarnaast lagen Grok van xAI en Claude van Anthropic tussen deze schattingen in, met respectievelijk 60% en ongeveer 66%.
Ondanks hun onderlinge verschillen verwachtten alle vier de modellen aanzienlijk grotere risico’s in de komende twee decennia dan in de nabije toekomst. Hun voorspellingen wezen ook consequent op kwantumcomputers als de belangrijkste zorg op de lange termijn, terwijl klassieke wiskunde en AI-ondersteunde cryptanalyse een relatief kleinere bedreiging vormden.
In de volgende tabel wordt de door elk AI-model geschatte waarschijnlijkheid vergeleken dat klassieke wiskunde of AI-ondersteunde cryptanalyse de ECDSA- en Schnorr-handtekeningen van Bitcoin in de komende twee, vijf, tien en twintig jaar zou kunnen kraken, los van kwantumcomputers.
| AI-model | 2 jaar | 5 jaar | 10 jaar | 20 jaar |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 0% | 1% | 5% |
| ChatGPT-6 Astra | ~0,1% | ~0,5% | ~1% | ~2% |
| Grok Expert | 1% | 2% | 5% | 10% |
| Claude Opus 5.5 | <0,5% | 0,5% | 1% | 2% |
Bron: Bitcoin.com News AI-modelexperiment, 11 oktober 2026. De cijfers vertegenwoordigen speculatieve, door het model gegenereerde schattingen, geen geverifieerde waarschijnlijkheden.
Wat lag ten grondslag aan de voorspellingen van de AI-modellen?
Na het verzamelen van de eerste waarschijnlijkheidsschattingen stelde onze redactie een tweede vraag aan dezelfde AI-modellen, waarbij we hen deze keer vroegen om de redenering achter hun voorspellingen toe te lichten. Elk model kreeg de opdracht om in maximaal 100 woorden de belangrijkste factoren te beschrijven die van invloed waren op de voorspellingen, met bijzondere aandacht voor de consensus onder experts, verwachte tijdlijnen voor kwantumcomputers en vooruitgang in klassieke cryptanalyse. Deze vervolgvraag was bedoeld om inzicht te krijgen in de aannames achter elke voorspelling en waarom de modellen bepaalde tijdshorizonten als kwetsbaarder beschouwden dan andere.
De volgende opdracht werd aan elk model voorgelegd.
Leg in maximaal 100 woorden de belangrijkste redenen uit achter de waarschijnlijkheidsschattingen die je zojuist voor elke tijdshorizon hebt gegeven. Concentreer je uitsluitend op de belangrijkste factoren uit de consensus onder deskundigen, de tijdschema’s voor kwantumcomputers en de vooruitgang op het gebied van klassieke cryptanalyse. Wees direct en voeg geen nieuwe cijfers toe.
Deepseek Deepthink legt zijn voorspelling uit
ChatGPT-6 Astra licht zijn prognose toe
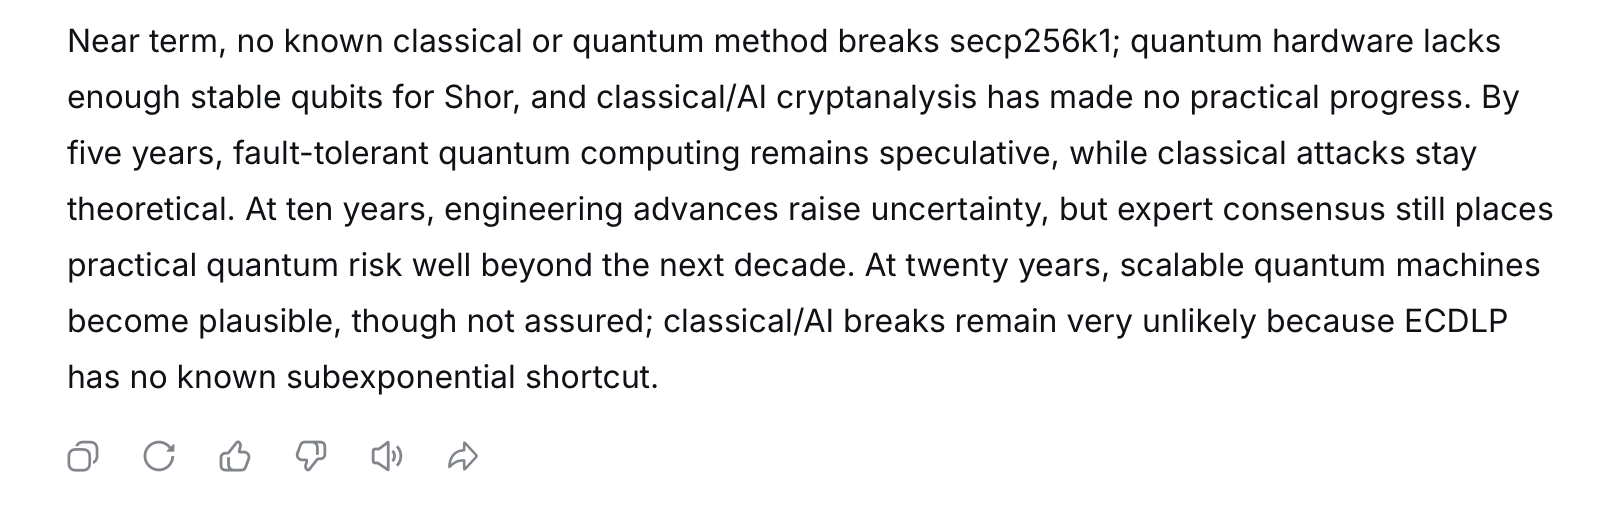
De schatting voor de korte termijn is laag omdat praktische aanvallen fouttolerante kwantumhardware vereisen die op aanzienlijke schaal werkt. De schatting voor vijf jaar weerspiegelt potentiële vooruitgang op het gebied van foutcorrectie en hardware, waarbij er nog aanzienlijke technische hindernissen bestaan. De schatting voor tien jaar weerspiegelt enquêtes onder deskundigen die een aanzienlijke waarschijnlijkheid toekennen aan cryptografisch relevante kwantumcomputers; de schatting voor twintig jaar biedt meer tijd om die hindernissen te overwinnen. Het klassieke/AI-risico blijft laag omdat er geen praktische breuk van secp256k1 bekend is, en verbeteringen in AI op zichzelf geen cryptanalytische doorbraak betekenen. Dit zijn op inschattingen gebaseerde ramingen, geen consensuswaarschijnlijkheden voor aanvallen op grote schaal.
Grok-expert licht zijn prognose toe
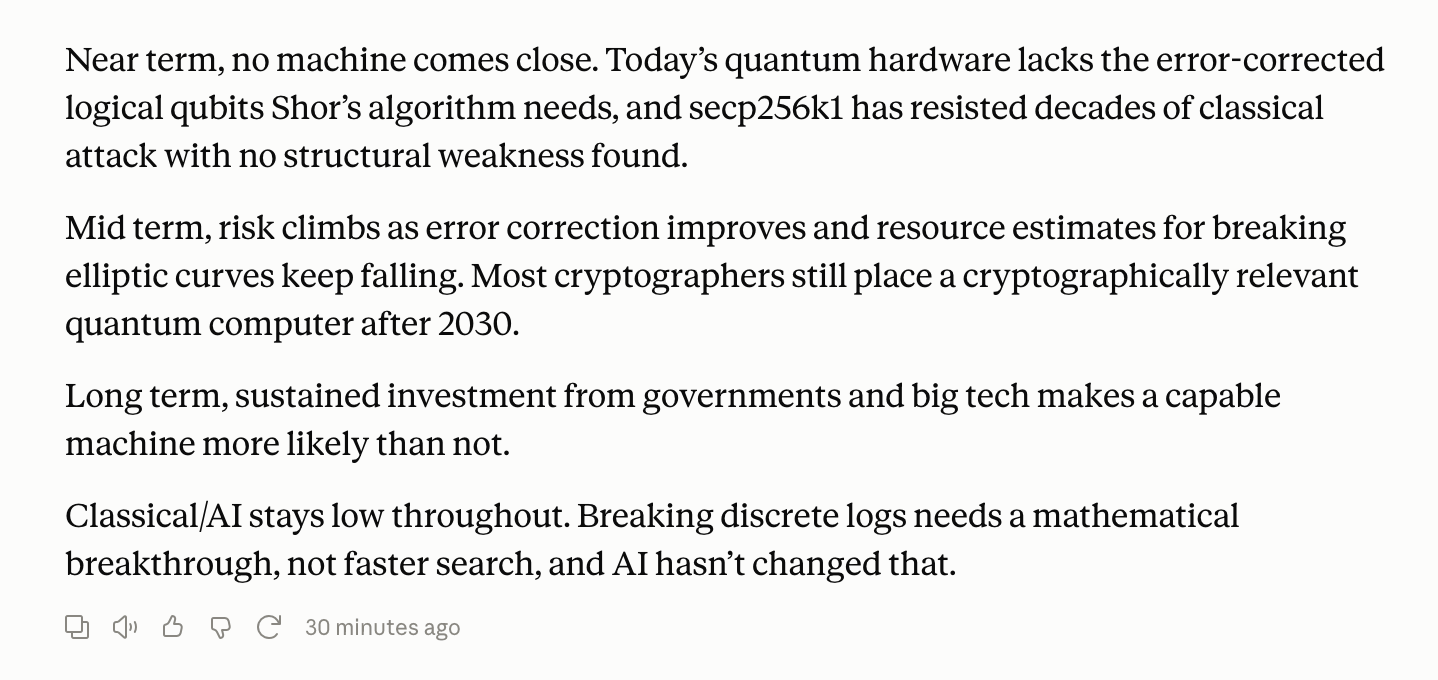
Volgens de consensus onder deskundigen zullen praktische kwantumaanvallen op secp256k1 pas ver na 2030 plaatsvinden. Er bestaat geen cryptografisch relevante kwantumcomputer; de huidige systemen blijven ver achter bij het aantal logische qubits en de foutgecorrigeerde schaal die nodig zijn voor het algoritme van Shor.
Klassieke cryptanalyse heeft geen praktische doorbraken tegen de curve opgeleverd. De bekendste aanvallen blijven volledig exponentieel, zonder dat er door AI aangestuurde snelkoppelingen zijn aangetoond.
De vooruitzichten op korte termijn blijven laag omdat er nog steeds hiaten bestaan op het gebied van hardware en algoritmen. De waarschijnlijkheid stijgt later, aangezien deskundigen in enquêtes een toenemende kans toekennen aan het midden tot eind van de jaren 2030 en daarna, terwijl het klassieke risico marginaal blijft door het ontbreken van enige bekende schaalbare aanval.
Claude Opus 5.5 licht zijn prognose toe
Het experiment laat een intrigerende kloof zien in de manier waarop AI-modellen de cryptografische toekomst van Bitcoin interpreteren, in plaats van prijsvoorspellingen. Hoewel de dreigingen op korte termijn beperkt lijken, schetsen de langetermijnvoorspellingen een aanzienlijk onzekerder beeld. Of kwantumcomputers uiteindelijk de beveiliging van Bitcoin in gevaar zullen brengen, blijft een open vraag, maar de modellen zijn het grotendeels eens over één punt. Tijd, technologische vooruitgang en voorbereiding zullen uiteindelijk bepalen hoe dat verhaal zich ontvouwt.
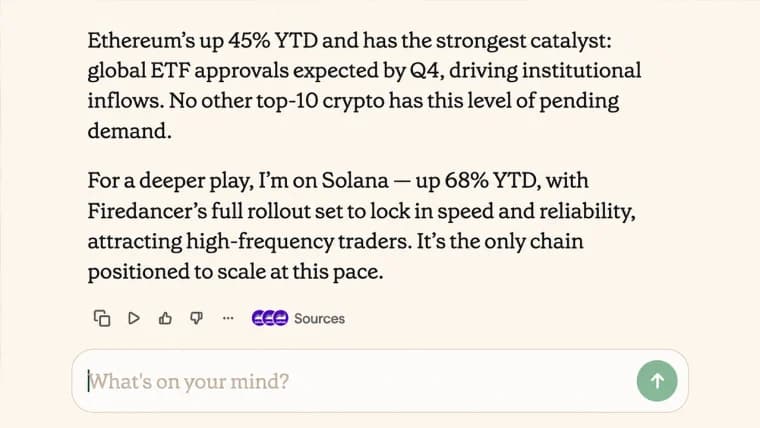
Claude, ChatGPT en andere AI-modellen selecteren de crypto’s die aan het einde van het jaar de grootste winsten zouden kunnen boeken, waarbij HYPE en SOL bovenaan de lijst van het panel staan.
Lees nu: 10 AI-modellen, waaronder Claude en ChatGPT, kiezen de winnaars van het cryptojaar

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.