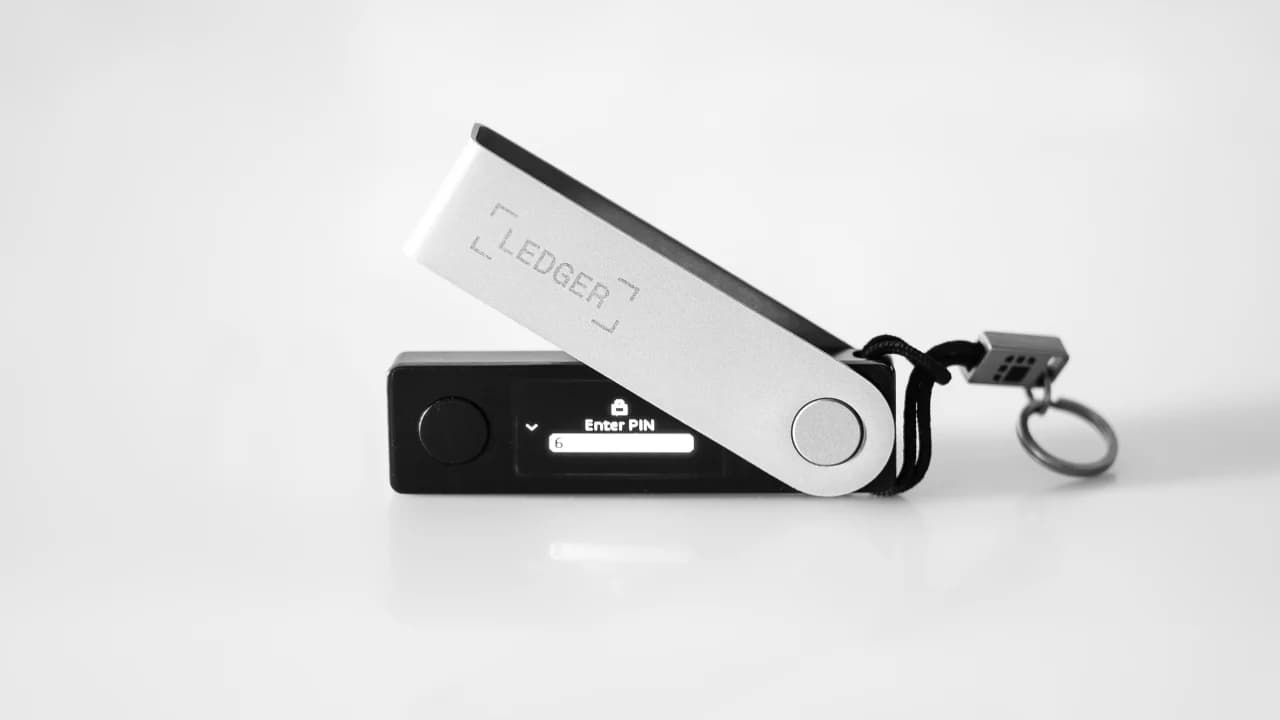
해커들은 웹 테스트 플랫폼 옵티마이즐리(Optimizely)를 해킹해, 하드웨어 지갑 제조사 레저(Ledger)를 포함한 178개 기관의 웹사이트에 암호화폐 탈취 코드를 심었습니다.
해커들이 ‘레저(Ledger)’와 다른 177개 브랜드를 대상으로 암호화폐 주소 교체 공격을 감행했다
공유
주요 내용
- 보고서에 따르면, 레저(Ledger), 줌(Zoom), HSBC 등 178개 브랜드의 옵티마이즐리(Optimizely) 스니펫 188개에서 악성코드가 발견되었습니다.
- 이 코드는 복사된 암호화폐 주소를 공격자의 주소로 바꿔치기했으며, 월요일까지 약 7,000달러가 도난당했다.
- 옵티마이즐리는 가입 관련 결함을 수정하고 접근 권한을 재설정했으나, 여전히 공격 원인을 조사 중이라고 밝혔다.
공격의 작동 방식
이 공격은 어제 발생했으며, 웹사이트 스크립트를 모니터링하는 업체인 Report URI의 스콧 헬메(Scott Helme)가 당일 이 사건에 대한 상세한 분석 내용을 공개했습니다. 그는 다음과 같이 적었습니다:
2026년 11월 16일, 옵티마이즐리(Optimizely) 웹 실험 플랫폼을 통해 178개 기관의 방문자들에게 악성 자바스크립트가 전송되었습니다. 이 목록에는 줌(Zoom), BBC, CNN, 세일즈포스(Salesforce), 깃랩(GitLab), 이케아(IKEA), HSBC, 이퀴팩스(Equifax), 에어프랑스-KLM, 레저(Ledger), 피콕(Peacock) 등 전 세계에서 가장 많이 방문하는 사이트들이 포함되어 있습니다.
‘옵티마이즐리 웹(Optimizely Web)’은 기업이 모든 페이지에 옵티마이즐리 서버에서 작은 자바스크립트 ‘스니펫’을 불러와 A/B 테스트를 수행할 수 있도록 합니다. 공격자는 해당 웹사이트 중 어느 곳에도 직접 침입하지 않았으며, 대신 고객의 옵티마이즐리 프로젝트 내 선택적 사용자 정의 코드 필드에 자체 코드를 삽입함으로써, 피해 사이트들이 이미 신뢰하고 있던 도메인을 통해 악성코드가 전달되도록 했습니다.
Report URI는 1,611개의 옵티마이즐리 스니펫을 검사한 결과 188개가 감염된 것으로 확인했다고 밝혔다. 이 악성코드는 암호화폐 지갑 주소를 변경하고, 결제 카드 정보를 탈취하며, 쿠키와 스크린샷을 훔치고, 구형 아이폰 및 아이패드에 iOS 익스플로잇 키트를 주입하는 다목적 키트였다.
크립토 클리퍼
암호화폐 사용자에게 가장 위험한 부분은 주소 교체였으며, 여러 연구 기관들은 이 위험을 다음과 같이 요약했습니다:
감염된 사이트가 어떤 탭에서든 열려 있는 상태에서, 사용자가 복사한 암호화폐 주소가 공격자가 제어하는 주소로 바뀔 수 있었습니다.
‘클리퍼(clipper)’로 알려진 이 수법은 대부분의 사용자가 긴 지갑 주소를 한 글자씩 확인하기보다는 복사하여 붙여넣는다는 점을 악용합니다. Report URI에 따르면 공격자의 첫 번째 암호화폐 클리퍼 빌드는 UTC 기준 08:10에 등장했으며, 탈취된 자금은 UTC 기준 13:03까지 거래소로 이체되었습니다. 헬메는 “공격자들에게로 전송된 거래가 확인되었다”고 밝혔습니다. 이번 공격과 연관된 지갑들은 월요일까지 약 7,000달러를 수령한 것으로 나타났습니다. 레저가 이 목록에 포함된 점은 특히 주목할 만합니다. 레저의 고객들은 암호화폐 보유자이며, 많은 고객이 레저 웹사이트에서 소프트웨어를 다운로드하고 설정 가이드를 따르기 때문입니다. Report URI의 타임라인에 따르면 레저의 코드 조각은 UTC 기준 20:41에 제거되었으며 이는 UTC 기준 대략 20:40부터 21:10 사이에 이루어진 대규모 정리 작업 중 가장 먼저 처리된 사례 중 하나였습니다.
마침내 옵티마이즐리(Optimizely)가 입장을 밝혔다
옵티마이즐리는 이번 침해 사실을 확인했으며, 대변인은 무단 접근자가 실험 계정 가입 절차의 취약점을 악용했다고 밝히며 다음과 같이 덧붙였습니다.
취약한 경로에 대한 접근을 차단하고 수정 패치를 배포했습니다. 영향을 받은 프로젝트에서 삽입된 코드를 제거했습니다. 또한 활성 세션을 종료하고, 토큰을 취소하며, 영향을 받은 사용자 계정의 접근 권한을 재설정했습니다.
옵티마이즐리 팀은 또한 영향을 받은 고객들에게 통지했으며, 현재도 해당 사안을 조사 중이라고 밝혔습니다. Report URI에 따르면 UTC 기준 21:52 시점까지 여전히 활성화된 감염된 스니펫은 단 하나만 발견되었습니다. 정리 작업을 재확인한 한 개발자는 밤새 공격자의 페이로드 서버가 여전히 응답하고 있다고 보고했으며, 도난당한 총액을 7,040달러로 추산했다.
또 한 주가 지나며, 또 다른 지갑 보안 위협
트레저(Trezor)가 어제 배송 파트너사의 보안 침해로 인해 구매자의 개인 정보가 유출되었다고 밝힌 점을 고려할 때, 이번 최신 사건은 암호화폐 보안에 있어 힘든 시기를 마무리 짓는 사건입니다. 마찬가지로 라이터(Lighter) 역시 약 1,500만 달러가 유출된 보안 침해 사실을 확인했으며, 해커들은 가짜 GTA 6 다운로드 파일 내에 암호화폐 탈취 프로그램을 숨겨두기도 했습니다.
Report URI는 11월 16일 영향을 받은 사이트를 방문한 모든 사용자에게 해당 날짜에 이루어진 모든 암호화폐 이체 내역을 확인하고, 수취 주소를 원래 송금하려던 주소와 비교하며, iPhone 및 iPad를 iOS 18.7.3 이상으로 업데이트할 것을 권고했습니다.

트레저(Trezor)는 배송 파트너사의 보안 침해로 인해 27,000건의 주문 데이터가 유출되었다고 밝히며, 고객들에게 피싱 사기 및 물리적 보안 위험에 주의할 것을 당부했습니다.
지금 읽기: 해커들이 트레저(Trezor) 배송 파트너사를 공격해 지갑 구매자들의 개인정보가 유출됐다

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Shiraz JagatiCrypto Reporter
시라즈는 2016년부터 디지털 자산 분야와 블록체인 관련 동향을 다뤄온 기자이자 애널리스트입니다.