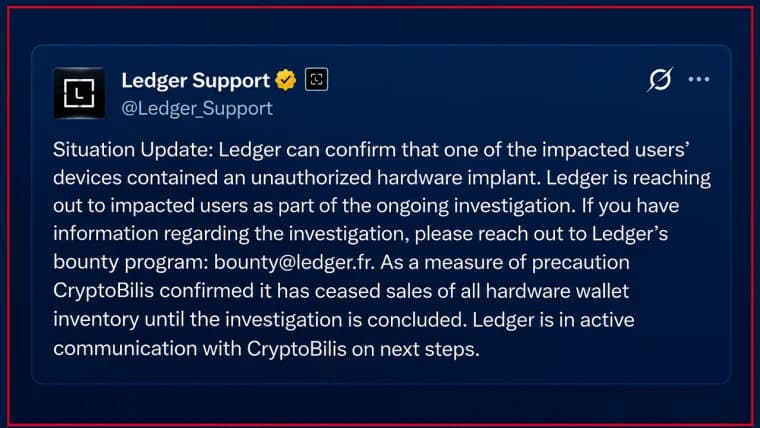
암호화폐 하드웨어 지갑 제조사 트레저(Trezor)는 최근 발생한 레저(Ledger) 지갑 보안 스캔들과 연루된 전직 공인 리셀러를 통해 판매된 기기가 해킹되었을 가능성이 있다며 고객들에게 경고를 발령했으며, 이로 인해 정교한 공격이 여러 제조사에 영향을 미쳤을 수 있다는 우려가 제기되고 있다.
트레저, 9,300만 달러 레저 보안 사고 후 하드웨어 지갑 해킹 위험 경고

공유
주요 내용
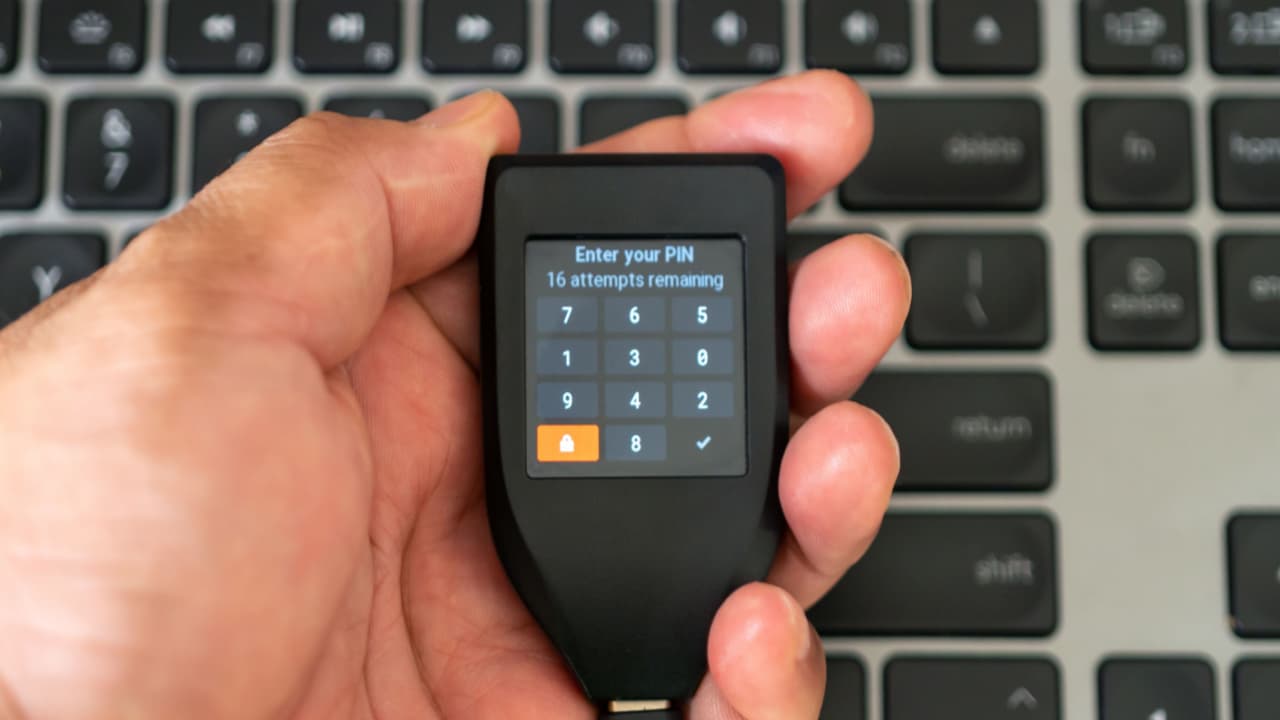
- 트레저(Trezor)는 전 공인 리셀러인 크립토빌리스(CryptoBilis)를 통해 구매한 ‘세이프 5(Safe 5)’ 지갑에 악성 하드웨어 임플란트가 삽입된 것으로 의심된다고 보고했으며, 이로 인해 사용자의 복구 문구가 유출될 위험이 있다고 밝혔다.
- 이번 발견은 크립토빌리스를 통해 유통된 장치의 보안 침해와 관련된 9,300만 달러 규모의 레저(Ledger) 지갑 보안 스캔들에 이은 것으로, 트레저는 이에 따라 리셀러 네트워크를 대폭 축소했다.
- 트레저(Trezor)는 조사가 진행 중인 동안 2026년 3월 이후 크립토빌리스(CryptoBilis)에서 기기를 구매한 고객들에게 새로운 복구 문구가 포함된 새 지갑으로 자금을 옮길 것을 촉구했다.
금요일 발표에서 트레저(Trezor)는 자사 보안팀이 레저(Ledger) 사건에도 연루된 동남아시아의 전 공인 리셀러인 크립토빌리스(CryptoBilis)로부터 구매한 트레저 세이프 5(Trezor Safe 5) 내부에 악성 하드웨어가 삽입되었다는 신빙성 있는 제보를 받았다고 밝혔다.
해당 기기는 지난 8월 인도네시아 전자상거래 플랫폼 토코페디아(Tokopedia)를 통해 구매되었으며, 고객은 10월 28일 트레저에 이 사실을 신고했다.
트레저에 따르면, 이 임플란트는 지갑의 메인 보드와 화면 사이에 설치된 추가 회로 기판으로 구성되어 있으며, 셀룰러 모듈과 안테나가 장착되어 있다. 이 장치는 지갑의 복구 문구를 포함해 화면에 표시되는 정보를 캡처한 뒤, 전원이 연결되면 모바일 네트워크를 통해 이를 전송하는 것으로 알려졌다.
트레저는 사진을 검토하고 고객과 면담을 진행했으나, 아직 기기를 직접 검사하지는 않았다고 밝혔다. 회사는 실험실 검증을 기다리는 동안 이 보고를 신빙성 있는 것으로 간주하고 있다. 트레저는 이번 의심되는 침해 사건과 관련하여 트레저 고객의 자금이 도난당했다는 보고는 접수되지 않았다고 전했다.
레저 사태에 이어 발생한 트레저 사건
이번 발견은 경쟁사인 하드웨어 지갑 제조사 레저(Ledger)와 관련된 대규모 보안 사고에 이은 것이다. 레저는 크립토빌리스(CryptoBilis)를 통해 유통된 기기가 물리적으로 개조되었다는 보도가 나온 후, 지난 10월 9일부터 고객 손실 조사에 착수했다.
이후 레저는 정교한 공급망 공격을 통해 일부 기기가 해킹당했음을 확인했으며, 보고된 사용자 암호화폐 손실액은 9,300만 달러로 추산된다.
Bitcoin.com News가 앞서 보도한 바와 같이, 트레조르는 레저 스캔들에 대응해 2027년 1월 1일부터 공인 리셀러 네트워크를 대폭 축소할 계획을 발표하며, 자사 기기 유통에 대한 통제력을 강화하겠다고 밝혔다. 당시 트레조르는 자사 브랜드가 부착된 기기가 해킹당했다는 증거는 없다고 주장했다. 그러나 회사는 이미 10월 9일 크립토빌리스(CryptoBilis)의 인증을 취소하고, 잠재적으로 영향을 받은 제품에 대한 조사를 시작한 상태였다. 레저는 이번 대규모 공격을 수백만 달러를 들여 공격을 기획한 것으로 알려진 고도로 조직화된 범죄 집단의 소행으로 지목했다. 또한 이 제조사는 자사 재고에서 샘플을 검사했으나 침해된 기기는 확인되지 않았다고 밝혔다.
트레저(Trezor)는 자사 기기에 대한 의심되는 공격이 레저(Ledger) 침해 사건의 배후와 동일한 범인에 의해 수행되었는지 여부는 아직 확인하지 못했습니다. 이 회사는 2026년 3월 이후 크립토빌리스(CryptoBilis)를 통해 트레저 기기를 구매한 모든 사용자에게, 새로 생성된 복구 문구를 사용하여 즉시 암호화폐를 새로운 지갑으로 이전할 것을 촉구하고 있습니다. 잠재적으로 침해된 지갑의 기존 복구 문구를 다른 기기에 단순히 복원하는 것만으로는 위험을 제거할 수 없습니다. 아직 기기를 초기화하지 않은 고객들은 기기 사용을 자제할 것을 권고받고 있습니다. 트레저 측은 영향을 받은 구매자들에게 회사가 직접 배송하는 교체 기기 또는 새 지갑 구매 비용을 충당할 수 있는 바우처를 제공할 자격이 있다고 밝혔습니다.
이 회사는 의심되는 악성 코드가 단 한 대의 Safe 5 기기에서만 보고되었지만, 이번 경고는 CryptoBilis를 통해 구매한 모든 Trezor 모델에 적용된다고 강조했습니다. Trezor는 다른 리셀러와 관련된 유사한 보고는 접수되지 않았으며, 조사가 진행되는 동안 Ledger 및 보안 연구원들과 협력하고 있다고 밝혔습니다.
하드웨어 지갑 위기가 새로운 국면을 맞이하며 심화되는 가운데, 레저(Ledger) 암호화폐 지갑 해커들이 사기꾼들로부터 490만 달러를 훔친 것으로 알려졌다.
지금 읽기: 지갑 도둑들에게 새로운 큰 문제가 생길지도 모른다—범죄자들로부터 훔치는 일

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Andrew Hayward
앤드류는 Bitcoin.com News의 편집장입니다.