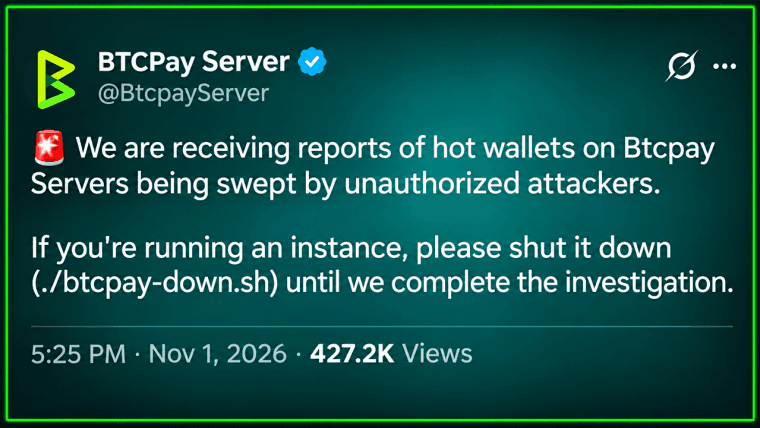
オープンソースのライトニングネットワーク用ウォレットおよび決済プラットフォーム「LNbits」は、複数のセキュリティ侵害が報告されたことを受け、2026年11月8日(日)に緊急停止を呼びかけました。開発チームが相次ぐ攻撃に対処するための重要なパッチを準備する間、運用担当者にはサーバーを直ちにオフラインにするよう指示が出されました。
ライトニング・ネットワークのセキュリティ懸念でLNbitsサーバーが停止です。

共有
主なポイント
- LNbitsは、11月8日に相次いで報告された攻撃を受け、すべてのサーバー運営者に対し、直ちにサービスを停止するよう要請しました。
- あるBittipbotの運営者は、攻撃者が不正なアカウントを作成した結果、2,285,545サトシを失ったと報告しました。
- 開発チームは24~48時間以内にセキュリティパッチをリリースする見込みですが、LNbitsのホスティングサービスは依然として停止したままです。
ライトニング・ネットワークへの攻撃が相次ぐ中、LNbitsが警鐘を鳴らす
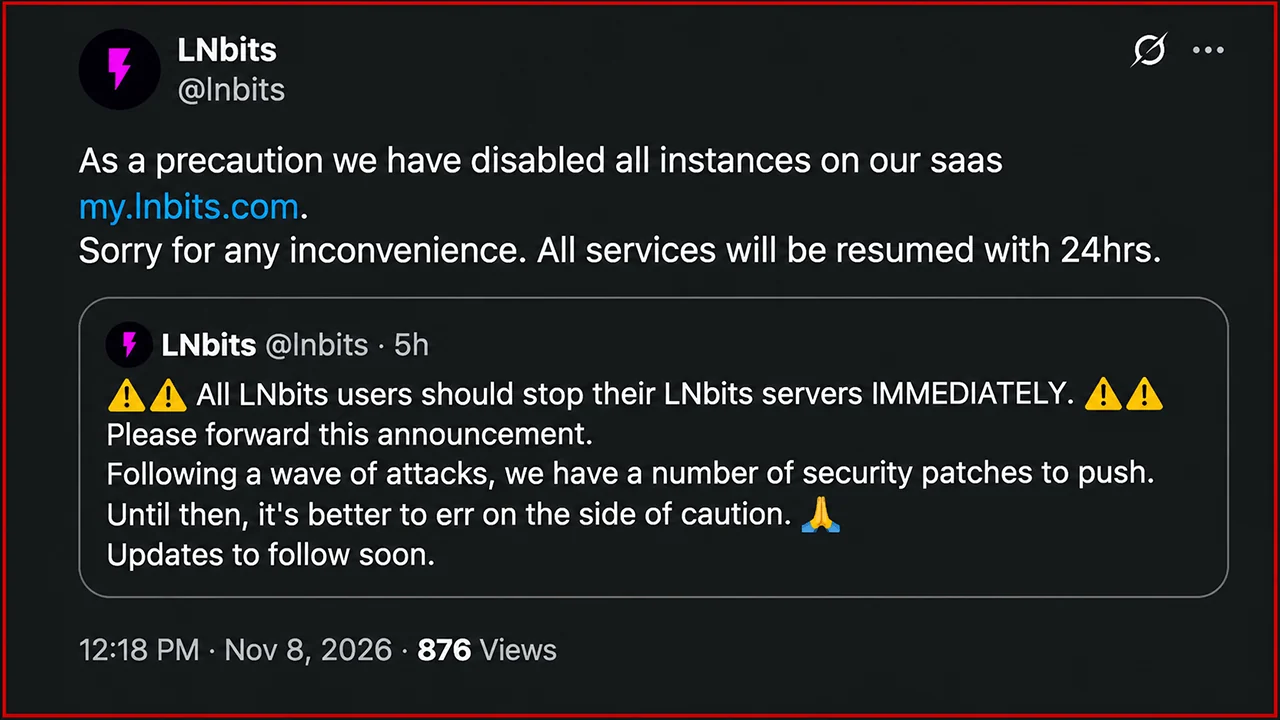
このセキュリティ警告は、11月8日UTC 13:56頃、LNbitsが公式Xアカウントを通じて異例の緊急性をもって発表を行った際に発せられました。開発者たちは、運営者に都合の良いタイミングでアップデートを適用するよう助言するのではなく、稼働中のすべてのインスタンスを直ちに停止するよう呼びかけました。 LNbitsのXアカウントは次のように述べています:
「すべてのLNbitsユーザーは、直ちにLNbitsサーバーを停止してください。この告知を転送してください。一連の攻撃を受けて、我々は多数のセキュリティパッチを適用する必要があります。それまでは、慎重を期す方が賢明です。アップデートはまもなく公開されます。」
コアコントリビューターのベン・アーク氏は、この指示を再確認し、開発チームは24~48時間以内にパッチが利用可能になると見込んでいると説明しました。また、コミュニティのメンバーに対し、LNbitsインフラを運用しているすべての人にこの警告を広めるよう呼びかけました。
この問題は以前から表面化していました。UTC 12:33頃、LNbitsは、開発者が潜在的な脆弱性を調査している間、同社のPaywall拡張機能を使用している運営者に対し、直ちにこの機能を無効にするよう勧告しました。その後発せられたシステム全体の停止警告は、セキュリティ上の懸念が単一の拡張機能にとどまらないことを示唆していました。
また、LNbitsはホスティングサービス「my.lnbits.com」で稼働中のインスタンスも停止し、開発者は必要な修正が完了次第24時間以内に運用を再開できる見込みだと述べました。
攻撃者がライトニング資金を流出させる中、運営者は返金を約束
記録されている事件の一つには、オランダのオペレーターであるケビン・レイヴンズバーグ氏が関わっています。同氏のLNbitsインスタンスは、Telegramベースのチップサービス「Bittipbot」をサポートしています。
Ravensberg氏によると、攻撃者は新規アカウントを作成し、11月8日の午前9時22分から午後2時(UTC)の間に2,285,545サトシを引き出した。盗まれた金額は、約0.02285545 BTCに相当する。 ラヴェンスバーグ氏は影響を受けたBittipbotユーザーに対し、個人的に補償すると約束しましたが、開発者が脆弱性を修正するまでは資金へのアクセスは制限されたままとなります。報告された一連の出来事は、LNbitsのアカウント管理および認証メカニズムについて不穏な疑問を投げかけています。しかし、調査チームは、不正引き出しの原因となった正確なエクスプロイトを公には特定していません。
LNbitsは、LNDやCore Lightningなどのライトニング資金源に接続されるモジュール式の決済システムです。そのアーキテクチャは、個別のウォレット、アプリケーション・プログラミング・インターフェース(API)、決済端末、チップサービス、多数のオプション拡張機能をサポートしています。この柔軟性により、特にパブリックインターネット経由でアクセス可能な環境では、セキュリティ上の監視を必要とする追加のソフトウェアコンポーネントが生じます。
ライトニング・ネットワークのセキュリティ問題はLNbitsにとどまらない
今回の緊急事態は、ライトニング・ネットワークのインフラにとって困難な1年が続いた後に発生したもので、開発者たちはCore Lightning、Lightning Development Kit(LDK)、Eclairなど、いくつかの主要な実装にまたがる脆弱性に直面していた。 8月には、Core LightningのメンテナーがAIを活用した多数の脆弱性報告に直面し、そのうちのいくつかは真のセキュリティ問題を露呈していた。 開発チームは修正パッチの準備を進める一方で緊急の予防措置を推奨し、この混乱の間にCore Lightningノードの約22%がオフラインになったと報告されています。9月と10月には、サービス拒否(DoS)攻撃、チャネル閉鎖の脆弱性、トランザクション署名の問題、資金損失の可能性に対処する追加のセキュリティリリースが発表されました。
LDK開発チームは、影響を受けたノードが矛盾するコミットメントトランザクションに署名してしまう恐れがある、特に懸念される再接続脆弱性に対してパッチを適用しました。一方、Core Lightningはメモリ枯渇、チャネル管理上の脆弱性、その他のセキュリティ欠陥に対処する更新を相次いでリリースしました。
LNbitsは2026年の早い段階で既にセキュリティ調査を受けていました。V12による外部レビューでは、認証キャッシュのバイパスとPayPal統合の脆弱性が特定され、いずれもバージョン1.6.0で修正されたと報告されています。現在、以前に修正されたこれらの欠陥と日曜日の攻撃との間には、確立された関連性は見られていません。
ライトニング事業者は安全にサービスを再開できるか?
現時点では、LNbits運営者には明確な指示が出されています。開発者が必要なセキュリティパッチをリリースし、その有効性を確認するまで、影響を受けたインフラをオフラインの状態に保つことです。このプロジェクトの当面の優先事項は、さらなる不正引き出しを食い止め、侵害されたコンポーネントを特定し、追加の資金を危険にさらすことなくサービスを復旧させることです。
より広範な懸念は、単一のウォレットプラットフォームにとどまりません。ライトニング・アプリケーションは、決済インフラ、認証システム、サードパーティ製拡張機能を組み合わせて使用することが多いため、基盤となる決済プロトコル以外の脆弱性によって、ユーザーが金銭的損失を被るリスクは依然として残っています。日曜日の緊急事態は、仮想通貨のセキュリティにおける根強い違いを浮き彫りにしています。すなわち、機能している決済ネットワークがあっても、その上に構築されたすべてのアプリケーションの安全性が保証されるわけではないということです。 LNbitsにとって、サービスの復旧は、攻撃者がどのように防御を突破したかを正確に特定することよりも容易である可能性があります。さらに、newhedge.ioの統計によると、7月下旬以降、ライトニングネットワークの容量は1,100 BTC以上減少しており、2022年半ば以来の水準まで後退しています。

Web3Authのセキュリティ上の欠陥により、600万ドル相当の送金や緊急のウォレット復旧が発生したことを受け、KeplrはGoogleおよびAppleによるログインを一時停止しました。
今すぐ読む: Keplrウォレット侵害でコスモス全体に600万ドル送金

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。