Zakura ha proposto una nuova misura di protezione della privacy per gli swap di Zcash instradati tramite Near Intents, pensata per impedire ai futuri computer quantistici di collegare un indirizzo di rimborso esposto alla cronologia delle transazioni più ampia di un utente.
Zcash propone un nuovo livello di privacy per proteggere gli swap dai rischi quantistici
SCRITTO DA
CONDIVIDI
Punti chiave
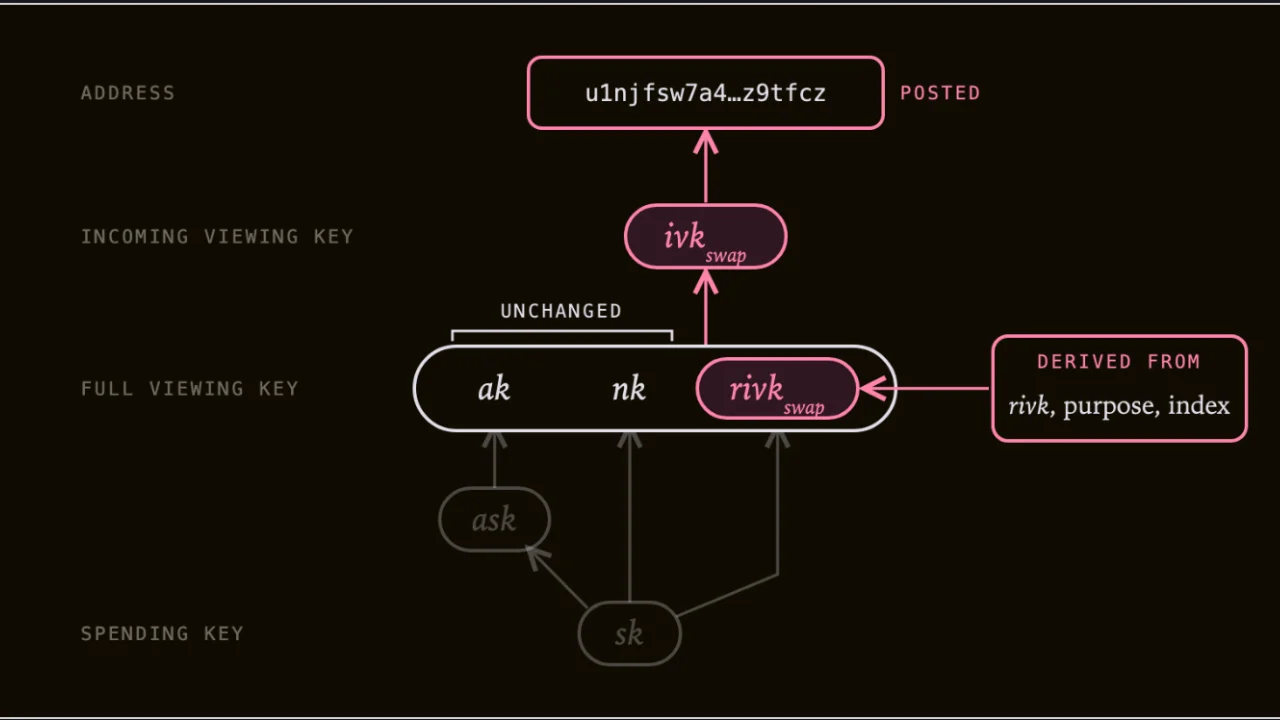
- Zakura ha proposto l’uso di chiavi di visualizzazione monouso per ogni swap in Zcash instradato tramite Near Intents.
- Il sistema limita l’esposizione quantistica futura a un singolo swap senza modificare le chiavi di spesa degli utenti.
- Con oltre 19 milioni di dollari convogliati in ZEC, il rafforzamento della privacy sta diventando una priorità concreta per l’infrastruttura.
Zakura propone una privacy basata su “una chiave per ogni scambio” per Zcash
I computer quantistici non stanno violando Zcash oggi. Tuttavia, lo sviluppatore di Zcash Zakura sta già progettando soluzioni in previsione della possibilità che un giorno ciò possa accadere.
Il team responsabile dell’infrastruttura di Zcash ha proposto una chiave di visualizzazione in entrata monouso per ogni scambio di ZEC effettuato tramite Near Intents, affrontando così un sottile rischio per la privacy che si crea quando gli indirizzi Zcash protetti vengono pubblicati in modo permanente sulla blockchain pubblica di Near.
Attualmente, più indirizzi Zcash diversificati possono condividere la stessa chiave di visualizzazione in entrata sottostante. Un computer quantistico sufficientemente potente che utilizzi l’algoritmo di Shor potrebbe teoricamente recuperare tale chiave da un indirizzo esposto pubblicamente e utilizzarla per collegare i pagamenti ricevuti su tutto l’account. La proposta di Zakura limita il raggio d’azione.
Un solo scambio, una sola chiave di visualizzazione
In base a questa struttura, ogni scambio cross-chain riceve una chiave di visualizzazione in entrata e un indirizzo di rimborso distinti. Se la tecnologia quantistica dovesse alla fine violare un indirizzo pubblicato pubblicamente, un malintenzionato verrebbe a conoscenza solo dei pagamenti associati a quello specifico scambio, anziché ottenere visibilità sulla cronologia dei pagamenti più ampia dell’account.
Fondamentalmente, la chiave di spesa dell’utente non cambia. I fondi ricevuti tramite l’indirizzo monouso rimangono spendibili dallo stesso conto, evitando la complicata alternativa di creare conti Zcash separati per ogni transazione.
Questa distinzione è importante sia per i portafogli software che per quelli hardware, dove la suddivisione dei fondi su numerosi conti potrebbe creare gravi problemi di usabilità.
Le ricerche private risolvono il problema del recupero
La creazione di una nuova chiave di visualizzazione per ogni swap introduce un’altra sfida: il recupero del portafoglio. Un portafoglio ripristinato dovrebbe altrimenti scansionare ripetutamente la cronologia di Zcash utilizzando ogni chiave di swap mai generata. Zakura propone di risolvere questo problema con il recupero privato delle informazioni (PIR). I filtri pubblici aiutano a determinare se un indirizzo di rimborso abbia ricevuto fondi, mentre le query crittografate consentono al portafoglio di individuare la transazione pertinente senza che il server venga a conoscenza dell’indirizzo oggetto di verifica. I portafogli software compatibili che utilizzano le librerie open source di Zakura potrebbero integrare la funzionalità nel giro di poche settimane, mentre il supporto per i portafogli hardware è previsto in un secondo momento.
L’utilizzo di Near Intents rende il rischio degno di essere affrontato
Non si tratta semplicemente di un’infrastruttura teorica priva di utenti.
A settembre, Aurora Intents ha elaborato oltre 19 milioni di dollari in 1.718 scambi per un’asta zkSNARKs denominata in Zcash, dimostrando una domanda significativa di percorsi cross-chain verso ZEC. Ciò rende gli indirizzi pubblicati in modo permanente una questione di privacy che vale la pena affrontare prima che le macchine quantistiche diventino in grado di sfruttarli.
Gli sviluppatori di Zcash stanno preparando separatamente l’aggiornamento più ampio della rete NU7, sebbene le modifiche NU7 attualmente proposte non costituiscano di per sé una migrazione post-quantistica completa. Il segnale più importante è di natura culturale: i team di sicurezza nel settore delle criptovalute stanno trattando sempre più il rischio quantistico come qualcosa su cui intervenire fin da ora, non dopo la comparsa del primo attacco concreto.

Coinbase ha illustrato gli ostacoli tecnici e operativi che il bitcoin deve superare prima che una sicurezza resistente alla crittografia quantistica possa diventare una realtà.
Leggi ora: Coinbase: rischi quantistici sul Bitcoin, a rischio il 5% dei BTC

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.