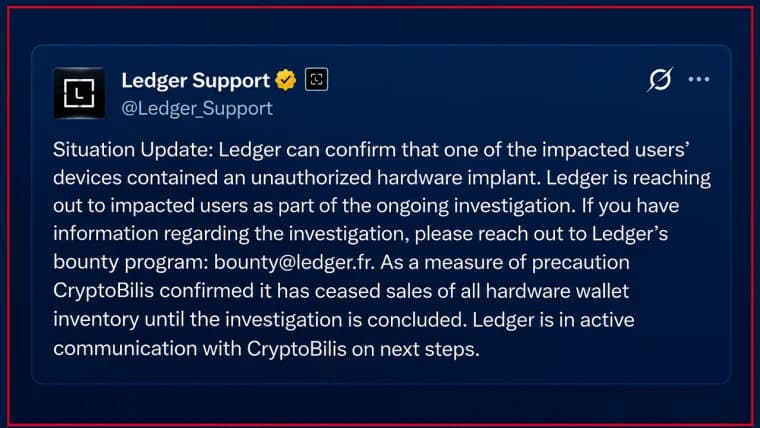
Trezor, produttore di portafogli hardware per criptovalute, ha avvertito i propri clienti in merito a un dispositivo potenzialmente compromesso venduto tramite un ex rivenditore autorizzato collegato al recente scandalo sulla sicurezza dei portafogli Ledger, sollevando timori che l’attacco sofisticato possa aver colpito diversi produttori.
Trezor: portafoglio hardware compromesso dopo allarme sicurezza Ledger da 93 mln
SCRITTO DA

CONDIVIDI
Punti chiave
- Trezor ha segnalato la presenza sospetta di un implant hardware dannoso in un portafoglio Safe 5 acquistato dall’ex rivenditore autorizzato CryptoBilis, che potrebbe aver esposto le frasi di recupero degli utenti.
- La scoperta fa seguito a uno scandalo sulla sicurezza dei portafogli Ledger del valore di 93 milioni di dollari, che ha coinvolto dispositivi compromessi distribuiti tramite CryptoBilis, spingendo Trezor a ridurre in modo significativo la propria rete di rivenditori.
- Trezor ha esortato i clienti che hanno acquistato dispositivi da CryptoBilis a partire da marzo 2026 a trasferire i propri fondi su nuovi portafogli con frasi di recupero nuove, mentre le indagini proseguono.
In un annuncio di venerdì, Trezor ha dichiarato che il proprio team di sicurezza ha ricevuto una segnalazione attendibile relativa alla presenza di un dispositivo hardware dannoso all’interno di un Trezor Safe 5 acquistato da CryptoBilis, un ex rivenditore autorizzato nel Sud-Est asiatico che era stato coinvolto anche nell’incidente di Ledger.
Il dispositivo interessato è stato acquistato ad agosto tramite la piattaforma di e-commerce indonesiana Tokopedia, e il cliente ha segnalato la scoperta a Trezor il 28 ottobre.
Secondo Trezor, il dispositivo malevolo consiste in una scheda elettronica aggiuntiva installata tra la scheda principale del portafoglio e lo schermo, dotata di un modulo cellulare e di un’antenna. Il dispositivo acquisirebbe le informazioni visualizzate sullo schermo, inclusa la frase di recupero del portafoglio, e le trasmetterebbe tramite una rete mobile quando collegato all’alimentazione.
Trezor ha dichiarato di aver esaminato le fotografie e intervistato il cliente, ma di non aver ancora ispezionato fisicamente il dispositivo. L’azienda considera attendibile la segnalazione, in attesa di una verifica di laboratorio. Non sono stati segnalati furti di fondi ai danni dei clienti Trezor in relazione alla presunta violazione, ha affermato l’azienda.
La scoperta di Trezor segue la vicenda di Ledger
La scoperta fa seguito a un grave incidente di sicurezza che ha coinvolto Ledger, produttore rivale di portafogli hardware, il quale ha avviato un’indagine sulle perdite subite dai clienti il 9 ottobre, dopo che erano emerse segnalazioni secondo cui i dispositivi distribuiti tramite CryptoBilis erano stati fisicamente modificati.
Ledger ha successivamente confermato che alcuni dispositivi erano stati compromessi in un sofisticato attacco alla catena di approvvigionamento, con perdite di criptovalute da parte degli utenti stimate in 93 milioni di dollari.
Come riportato in precedenza da Bitcoin.com News, Trezor ha risposto allo scandalo Ledger annunciando l’intenzione di ridurre drasticamente la propria rete di rivenditori autorizzati a partire dal 1° gennaio 2027, al fine di ottenere un maggiore controllo sulla distribuzione dei propri dispositivi. All’epoca, Trezor sosteneva di non avere prove di dispositivi compromessi recanti il proprio marchio. Tuttavia, l’azienda aveva già revocato l’autorizzazione a CryptoBilis il 9 ottobre e aveva avviato indagini sui prodotti potenzialmente interessati. Ledger ha attribuito l’operazione su larga scala a un gruppo criminale altamente organizzato che, secondo quanto riferito, avrebbe speso milioni di dollari per orchestrare l’attacco. Il produttore ha inoltre dichiarato di aver ispezionato campioni provenienti dal proprio magazzino senza individuare unità compromesse.
Trezor non ha stabilito se il presunto attacco al proprio dispositivo sia stato compiuto dagli stessi autori responsabili delle violazioni ai danni di Ledger. L’azienda esorta chiunque abbia acquistato un dispositivo Trezor da CryptoBilis a partire da marzo 2026 a trasferire immediatamente le proprie criptovalute su un nuovo portafoglio con una frase di recupero appena generata. Il semplice ripristino della frase di recupero esistente del portafoglio potenzialmente compromesso su un altro dispositivo non eliminerebbe il rischio. Ai clienti che non hanno ancora inizializzato i propri dispositivi viene sconsigliato di utilizzarli. Trezor ha dichiarato che gli acquirenti interessati hanno diritto a un dispositivo sostitutivo spedito direttamente dall’azienda o a un buono che copra il costo di un nuovo portafoglio.
L’azienda ha sottolineato che il proprio avviso si applica a tutti i modelli Trezor acquistati tramite CryptoBilis, sebbene il sospetto impianto sia stato segnalato solo in un singolo dispositivo Safe 5. Trezor ha dichiarato di non aver ricevuto segnalazioni simili riguardanti altri rivenditori e sta collaborando con Ledger e con i ricercatori di sicurezza mentre le indagini proseguono.
Secondo quanto riferito, i ladri del portafoglio crittografico Ledger avrebbero sottratto 4,9 milioni di dollari a vittime di truffe legate a "task", mentre la crisi dei dispositivi hardware si è aggravata con un nuovo colpo di scena.
Leggi ora: Ladri di portafogli: ora rubano ai criminali

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAAndrew Hayward
Andrew è il caporedattore di Bitcoin.com News.