I ricercatori hanno ricondotto un prelievo di 459.000 dollari da un portafoglio a un indirizzo che in precedenza aveva finanziato 27 operazioni tramite lo stesso bot, sollevando interrogativi su come le sue chiavi private siano trapelate.
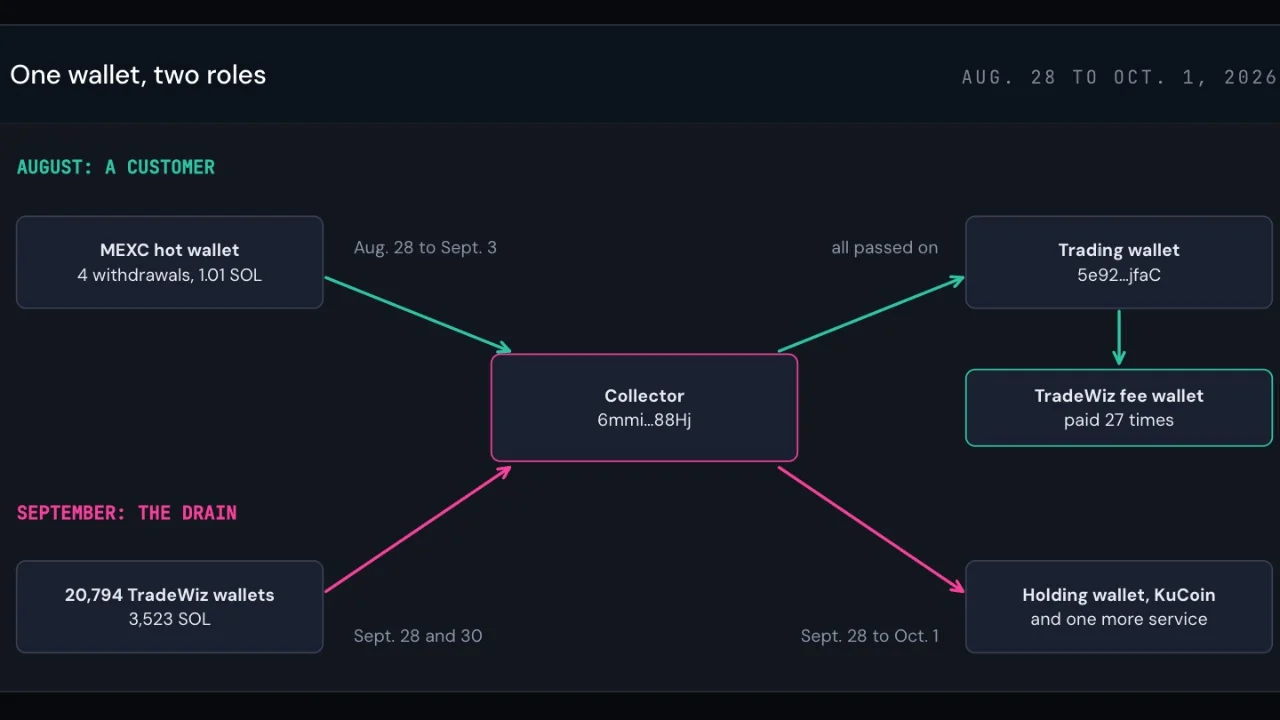
Secondo i ricercatori, l’autore dell’attacco hacker da 459.000 dollari era in primo luogo un cliente
SCRITTO DA
CONDIVIDI
Punti chiave
- Gli utenti di Tradewiz hanno perso circa 459.000 dollari distribuiti su 20.933 portafogli a seguito della divulgazione delle chiavi private avvenuta il 30 settembre.
- Bitquery ha collegato il portafoglio da cui è avvenuto lo svuotamento a 27 operazioni precedenti effettuate su TradeWiz, sollevando interrogativi sulla sicurezza delle chiavi.
- Tradewiz è sotto pressione per completare i rimborsi e spiegare come siano state divulgate le chiavi dei portafogli SOL PVP.
Bitquery rintraccia lo svuotamento di 459.000 dollari da Tradewiz fino a un portafoglio utilizzato in 27 operazioni
Prima di raccogliere le criptovalute rubate, il portafoglio era stato utilizzato per pagare normali operazioni su memecoin. Questa è la scoperta inaspettata emersa dall’indagine di Bitquery su Tradewiz, il bot di trading su Solana i cui utenti hanno subito un prelievo dai propri portafogli il 30 settembre.
I ricercatori hanno collegato l’indirizzo che raccoglieva i fondi rubati a un altro portafoglio che, un mese prima, aveva effettuato 27 operazioni tramite Tradewiz. La loro analisi ha identificato 20.933 portafogli coinvolti e circa 459.000 dollari sottratti in SOL, token e depositi recuperati chiudendo i conti dei token. La stima valuta il SOL a 120 dollari.
Questo collegamento offre agli investigatori un punto di partenza. Tuttavia, non chiarisce chi controllasse i portafogli né come siano state compromesse le chiavi private.
Il bot si è fermato, ma il furto è continuato
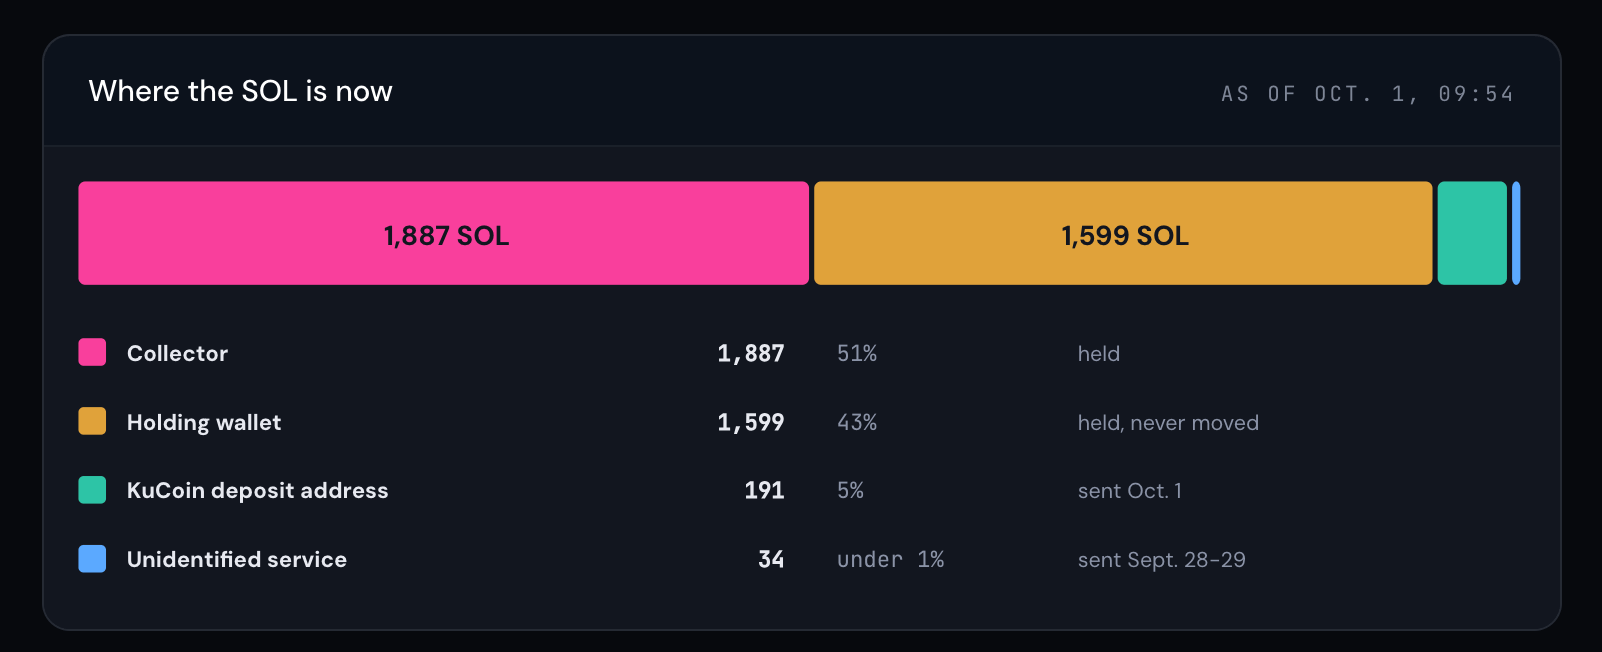
Bitquery ha rilevato che l’attività di trading tramite il bot si è interrotta dopo 41 minuti dall’inizio del prelievo principale. Circa il 73% dei SOL sottratti in quell’operazione è stato sottratto in seguito.
L’avviso di sicurezza pubblicato da Tradewiz il 30 settembre su X ha attribuito l’incidente alla divulgazione delle chiavi private legata alla sua funzione di esportazione SOL PVP. Ha invitato i clienti a smettere di utilizzare gli indirizzi dei portafogli SOL PVP esistenti. «Risarciremo integralmente gli utenti per le perdite causate da questo incidente», ha scritto l’azienda.
Un successivo aggiornamento su X ha comunicato che i primi rimborsi erano stati inviati e che ogni richiesta di risarcimento richiedeva una verifica. Tradewiz ha inoltre annunciato una sospensione precauzionale dei servizi EVM mentre effettuava controlli di sicurezza. Tali dichiarazioni lasciano i clienti con due domande distinte: quando saranno rimborsate le loro perdite e cosa ha fallito nel sistema di protezione dei loro portafogli.
Una promessa di sicurezza si scontra con una fuga di chiavi private
La stessa documentazione di Tradewiz rende l’incidente particolarmente imbarazzante. Le sue FAQ consentono agli utenti di importare ed esportare le chiavi dei portafogli, ma sconsigliano di esportarle. Si afferma: «Non esportando le vostre chiavi private, possiamo garantire la sicurezza al 100% dei vostri asset».
La successiva comunicazione dell’azienda mette sotto esame tale garanzia. Gli utenti hanno bisogno di una spiegazione su quali portafogli siano stati compromessi, in che modo la funzione di esportazione sia stata compromessa e cosa sia cambiato prima della ripresa dei servizi. Le dichiarazioni pubbliche rilasciate finora da Tradewiz descrivono aggiornamenti di sicurezza e impegni di risarcimento senza risolvere tali domande.
Le tracce conducono ai conti delle piattaforme di scambio
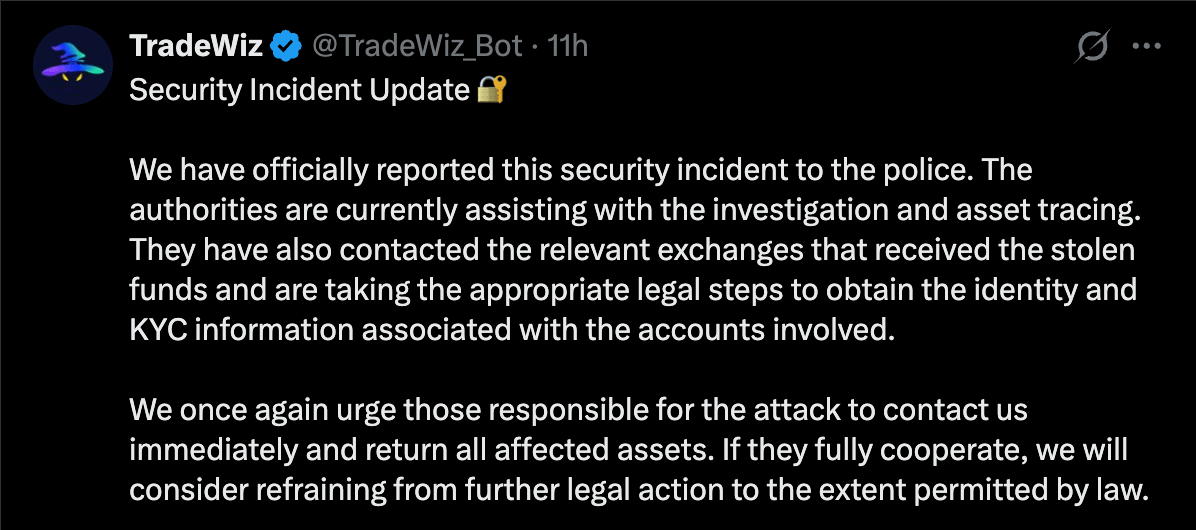
Il 1° ottobre, Tradewiz ha dichiarato su X che la polizia stava collaborando al tracciamento dei fondi e aveva contattato le piattaforme di scambio per richiedere informazioni sull’identità e sulla verifica dei conti. L’azienda si è inoltre offerta di valutare la possibilità di rinunciare a ulteriori azioni legali, laddove consentito dalla legge, qualora i responsabili avessero collaborato e restituito i fondi.
Bitquery ha rintracciato i fondi versati in precedenza verso prelievi su MEXC e successivi trasferimenti verso un indirizzo di deposito su Kucoin. Tali collegamenti non implicano il coinvolgimento di nessuna delle due piattaforme di scambio nel furto. Tuttavia, individuano potenziali tracce che gli investigatori potranno seguire.
Per i trader coinvolti, le prossime prove significative saranno i rimborsi completati e una descrizione tecnica della violazione. Per gli investigatori, l’attività precedente dei clienti potrebbe rivelarsi più utile del furto stesso.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.