Zano ha rivelato, in una recente analisi post-incidente, il bug che ha costretto la piattaforma a un’eccezionale “riavvolgimento” della blockchain di 30 giorni. Un hacker ha sfruttato una mancanza di verifica negli indirizzi Gateway per coniare circa 18,4 milioni di ZANO in un’unica transazione, per poi ripetere lo stesso stratagemma con gli fUSD. Il primo attacco è rimasto inosservato per quasi un mese, mentre il sistema di privacy di Zano ha reso sempre più difficile distinguere le monete false da quelle legittime.
Zano afferma che oltre 200 milioni di dollari in token illeciti hanno portato a un "rewind" della blockchain di 30 giorni
SCRITTO DA

CONDIVIDI
Punti chiave
- Zano ha rivelato che una transazione di exploit ha generato circa 18,4 milioni di ZANO, ai quali se ne sono aggiunti altri in seguito.
- Zano ha rintracciato possibili attività sospette su 117.941 output e 65.301 transazioni.
- Il team di Zano ha spiegato che i saldi interessati saranno ripristinati senza modificare l’offerta di ZANO.
Un controllo mancante, 18,4 milioni di ZANO
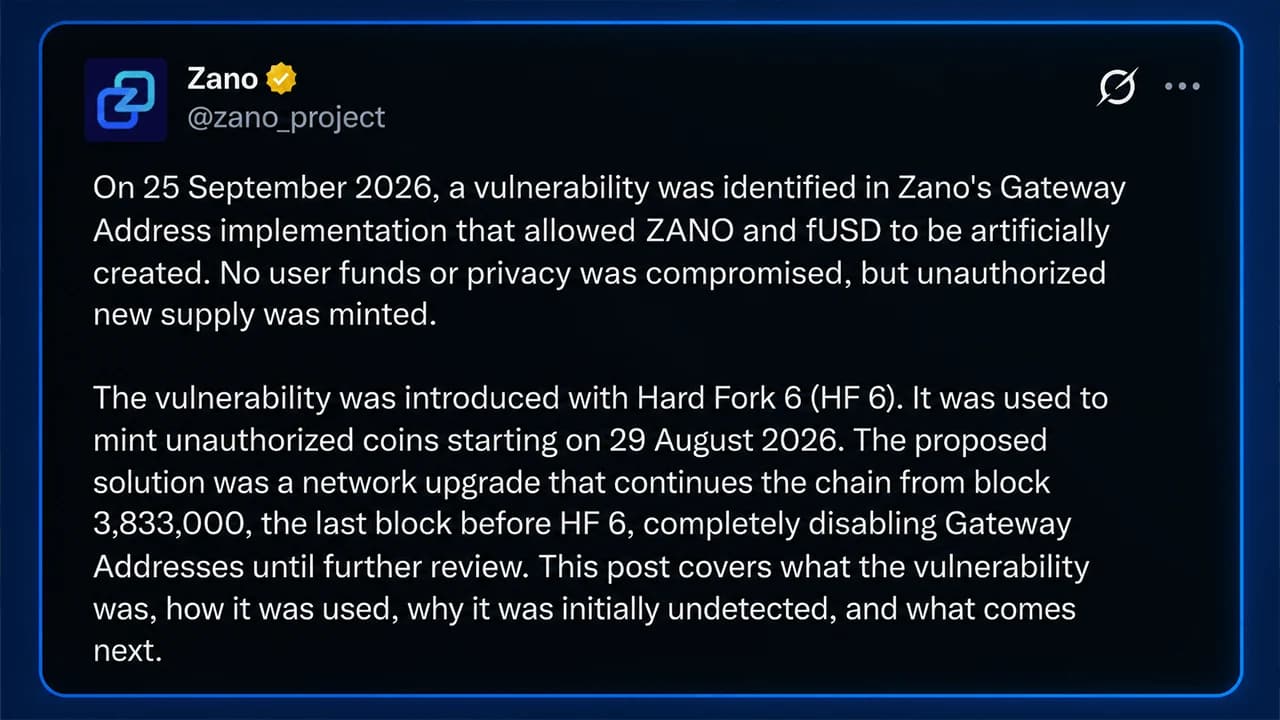
Il riavvolgimento della blockchain di Zano di 30 giorni sembrava già una misura drastica. Ora il team ha spiegato cosa si celava dietro questa decisione, e i meccanismi sono probabilmente ancora più strani. Una falla introdotta con l’Hard Fork 6 ha permesso a un hacker di creare monete che la rete ha accettato come autentiche, a partire dal 29 agosto.
Secondo il team di sviluppo, il primo vero attacco ha coniato 2^64 unità di base, pari a circa 18,4 milioni di ZANO, in una singola transazione. Nessuno se ne è accorto per quasi un mese. Quando gli strumenti interni di Zano hanno lanciato l’allarme il 25 settembre, l’offerta contraffatta si era ormai intrecciata all’interno di un sistema di privacy costruito appositamente per rendere le transazioni difficili da tracciare.
Il problema è iniziato con i “Gateway Addresses”, un nuovo tipo di indirizzo introdotto nell’Hard Fork 6 per facilitare l’integrazione di Zano con piattaforme di exchange centralizzate (CEX), bridge e altri servizi. Gli output Gateway espongono un importo e un ID dell’asset, a differenza degli output riservati standard di Zano, in cui entrambi sono nascosti.
Nell’implementazione, tuttavia, mancava una verifica fondamentale. Zano ha rivelato che un malintenzionato avrebbe potuto costruire un identificatore di asset appositamente calcolato che soddisfacesse comunque le prove di transazione della rete, inserendo al contempo un importo arbitrario in un output nascosto.
“In breve, ogni transazione Zano deve dimostrare che le monete sono state create secondo le regole di consenso”, ha spiegato il team. “A causa di una verifica mancante, un malintenzionato potrebbe soddisfare tale prova ‘nascondendo’ monete extra all’interno della transazione.” Quelle monete non erano semplici voci contabili decorative. Il team ha affermato:
«Queste monete funzionavano come autentiche ZANO e potevano essere spese normalmente.»
Il primo conio è rimasto inosservato per quasi un mese
L’autore dell’attacco ha registrato un indirizzo Gateway il 28 agosto, pagando la commissione richiesta di 100 ZANO, e apparentemente ha verificato se Zano avrebbe accettato un asset inesistente creato ad hoc. Il giorno successivo, è passata all’azione.
Una transazione ha coniato circa 18,4 milioni di ZANO, attualmente valutati circa 102 milioni di dollari. Quasi un mese dopo, il 24 settembre, l’autore dell’attacco ha effettuato due depositi legittimi di appena 0,05 ZANO ciascuno, apparentemente per testare la normale procedura di deposito. Il 25 settembre sono stati creati altri 18,4 milioni di ZANO, seguiti dalla stessa manovra basata su 2^64 unità utilizzando la stablecoin fUSD. In totale, si tratta di oltre 200 milioni di dollari in token crittografici illeciti. Ecco il colpo di scena. Zano aveva condotto test assistiti dall’intelligenza artificiale (AI), audit interni e programmi di bug bounty prima dell’Hard Fork 6. Nessuno di questi ha individuato la vulnerabilità. “L’exploit iniziale è rimasto inosservato per quasi un mese perché l’output aumentato appariva come qualsiasi altro output privato”, ha affermato il team.
La privacy ha funzionato, e proprio questo è diventato il problema
Una volta che le monete false sono entrate nel sistema di transazioni riservate di Zano, identificare esattamente dove fossero finite è diventata un’impresa ben diversa. Le firme ad anello mescolano le spese con altri output, causando incertezza ogni volta che le monete si spostano.
Zano ha analizzato ogni output potenzialmente collegato alle tre transazioni di conio. Al blocco 3.878.388, la traccia ha toccato 117.941 output creati attraverso 65.301 transazioni. Successivamente, dalla prima emissione erano stati creati circa 165.700 output, che rappresentavano circa il 71% dell’attività di rete durante quel periodo. «Questa è la privacy che funziona come previsto», ha affermato Zano. «Nessuno, compreso il team di Zano, può determinare con precisione quali output siano interessati».
Ciò ha messo il progetto in una situazione di stallo. Proprio le caratteristiche di privacy che gli utenti si aspettavano da Zano hanno impedito agli sviluppatori di separare con precisione le monete legittime da quelle non autorizzate. “L’unico modo per verificare l’integrità dell’offerta è continuare la catena da un punto precedente al primo exploit”, ha spiegato il team.
Un mese viene eliminato e inizia il recupero
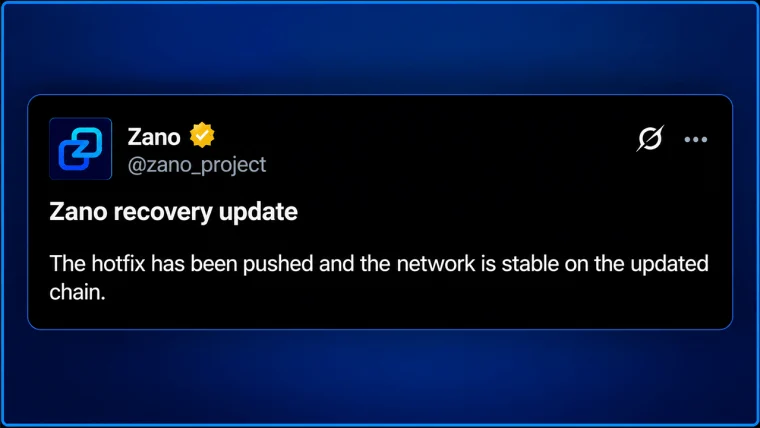
Quel punto era il blocco 3.833.000, prima dell’Hard Fork 6. L’Hard Fork 7 ha riavviato la catena da quel punto e ha disabilitato gli indirizzi gateway, il che significa che le transazioni, i premi di staking e i blocchi minati nel periodo interessato non esistono più nel registro aggiornato.
Zano ha inoltre affermato che i saldi interessati saranno recuperati integralmente senza modificare l’offerta di ZANO né il programma di emissione. I finanziamenti proverranno dal fondo di sviluppo, dai fondi personali dei membri del team e da contributori esterni. Gli exchange devono ora esaminare minuziosamente un mese di attività, transazione per transazione, prima di riaprire l’accesso.
«Al momento non è necessaria alcuna azione», ha comunicato il team agli utenti sui propri canali social.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.