Para penyerang yang menguras sekitar $388 juta dari Bitget pertama kali menjalankan kode di dalam server yang telah diretas pada 31 Agustus, hampir empat minggu sebelum pencurian tersebut, menurut hasil investigasi Slowmist yang dirilis hari ini.
Para peretas Bitget Sudah Berada di Dalam Platform Pertukaran Selama 25 Hari Sebelum Pencurian Senilai $388 Juta
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Slowmist melacak aktivitas berbahaya pertama di sistem yang terkait dengan Bitget pada 31 Agustus, 25 hari sebelum pencurian terjadi.
- Identitas seorang karyawan dan alat penarikan khusus memungkinkan para penyerang memindahkan dana selama 2 jam dan 52 menit.
- Mistrack menandai skrip yang diduga berasal dari Korea Utara pada 30 September yang mengalihkan hasil curian melalui CoW Protocol dan Chainflip.
Pintu Sudah Terbuka Sejak Agustus
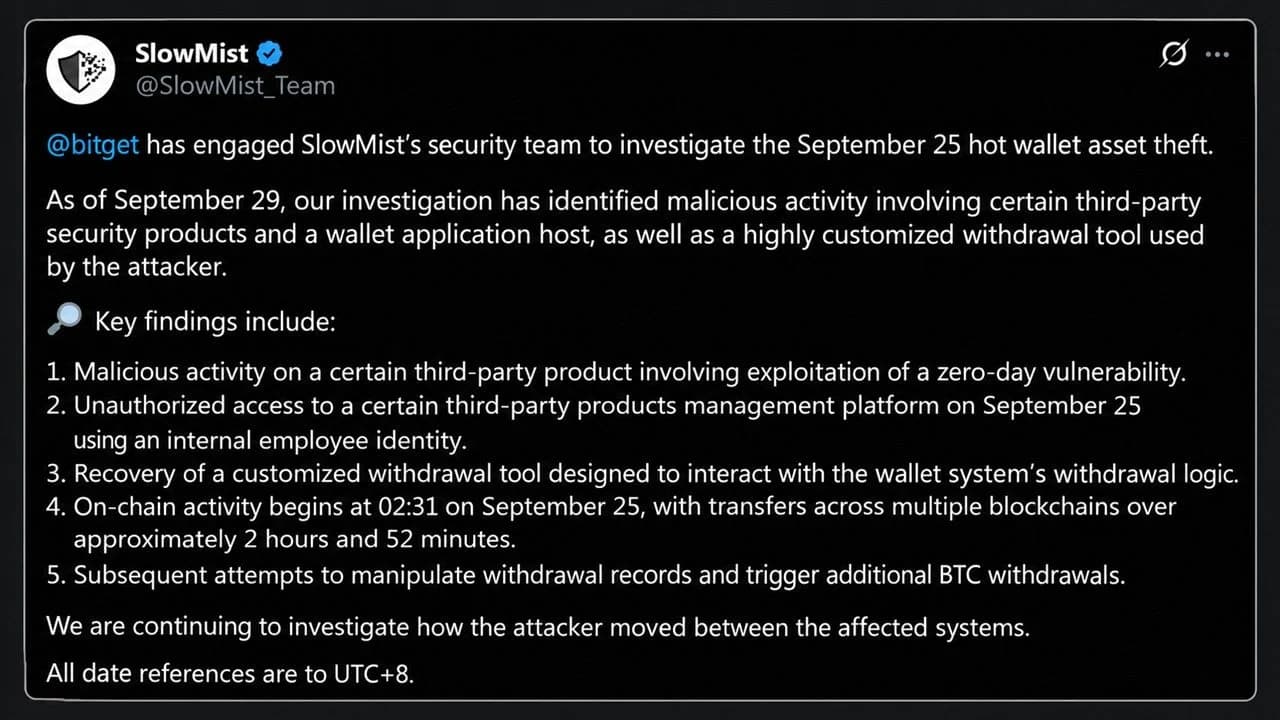
Bitget melibatkan perusahaan keamanan blockchain tersebut pada 25 September untuk menyelidiki pencurian dari dompet panasnya, dan temuan-temuan tersebut, yang diperbarui hingga 29 September, mengubah garis waktu kejadian. Aktivitas berbahaya paling awal dalam log yang tersedia terjadi pada 31 Agustus, ketika sebuah layanan di salah satu node produk keamanan pihak ketiga—yang oleh Slowmist disebut “Produk A”—diserang melalui kerentanan zero-day, yang berarti celah perangkat lunak yang belum diketahui keberadaannya oleh vendornya.
Penyerang menjalankan skrip tersembunyi, membaca variabel lingkungan yang menyimpan kata sandi basis data, dan terhubung ke basis data tersebut. Aktivitas skrip tersembunyi yang sama muncul di dua node lainnya pada 23 dan 25 September, dengan laporan tersebut menambahkan:
Temuan ini menunjukkan bahwa lingkungan layanan yang terpengaruh telah disusupi sebelum aset-aset tersebut dipindahkan keluar.
Hal ini sesuai dengan penjelasan Bitget sendiri bahwa penyerang menyalahgunakan produk keamanan pihak ketiga untuk memperoleh kredensial internal tingkat tinggi. Yang ditambahkan oleh Slowmist adalah bagian yang tidak diketahui siapa pun, yaitu berapa lama para penyusup telah berada di sana.
Malam Pencurian, Menit demi Menit
Laporan tersebut mencatat setiap langkah dalam UTC+8. Jika dikonversi ke UTC, urutan kejadian pada 24 September adalah sebagai berikut:
- 16:07 UTC: Dengan menggunakan identitas seorang karyawan internal, penyerang masuk ke platform manajemen alat vendor kedua, “Produk B,” dan melakukan tiga upaya berturut-turut untuk menyisipkan perintah sistem.
- 17:49 UTC: Sebuah "alat penarikan yang sangat disesuaikan," yang kemudian dipulihkan dari file yang dihapus penyerang, mulai melakukan pencurian. Alat tersebut memalsukan parameter pengendalian risiko, membuat permintaan penarikan, dan memicu proses penarikan itu sendiri.
- 18:31 UTC: Transfer on-chain pertama yang terverifikasi berhasil dilakukan, sebesar 93 TRX, diikuti 11 detik kemudian oleh 0,84 ETH.
- 21:23 UTC: Transfer terakhir yang dikompilasi, sekitar 2 jam dan 52 menit setelah yang pertama.
Periode paling intens terjadi di awal, sebagaimana ditemukan oleh Arkham Intelligence bahwa $228 juta keluar hanya dalam 18 menit melintasi tujuh rantai, dengan XRP senilai sekitar $153 juta sebagai bagian tunggal terbesar. Setelah transfer dimulai, penyerang juga mencoba mengubah catatan penarikan di basis data dompet. Dua perintah penarikan BTC palsu menghasilkan kesalahan, dan log menunjukkan bahwa penyusup memeriksa status perintah dan mencoba lagi.
Tidak ada kunci pribadi yang dicuri, tetapi penyerang justru menipu sistem persetujuan internal agar menyetujui transfer yang tampak sah.
Pintu Belakang Melalui Chainflip
Dana tersebut masih terus berpindah, dengan pendiri Slowmist, Cos, mengatakan bahwa alat Trackagent dari Mistrack mendeteksi peretas yang diduga berasal dari Korea Utara yang menggabungkan CoW Protocol dan Chainflip untuk mencuci dana tersebut. Skrip otomatis menempatkan pesanan pertukaran di CoW Protocol, sebuah agregator bursa terdesentralisasi (DEX), dan menetapkan penerima ke kontrak setoran Chainflip yang telah dikonfigurasi sebelumnya. Begitu pesanan diselesaikan, aset langsung masuk ke pertukaran lintas rantai dan keluar di sisi lain sebagai bitcoin.
Namun, ironi ini sulit untuk dilewatkan karena hanya satu hari sebelumnya, perantara Chainflip menolak setoran langsung dari penyerang yang sama dan mengembalikan dana tersebut melalui rute asalnya. Cos memperingatkan bahwa pemeriksaan anti pencucian uang (AML) dan know-your-transaction (KYT) Chainflip tertinggal dari para peretas, yang sistemnya membagi dana melalui berbagai jembatan, menukarnya menjadi bitcoin, mencampurnya, dan beralih begitu rute tertutup.
Pintu-pintu lain juga telah ditutup rapat. Near Intents memblokir sebagian besar upaya pencucian uang senilai $50 juta, membiarkan $166.000 lolos dan membekukan $503.000. Aliran sebelumnya melewati Thorchain, Uniswap, 1inch Fusion, dan Stargate, yang memicu kembali perdebatan lama di Thorchain mengenai apakah protokol netral harus mengawasi uang hasil pencurian.
Hal-hal yang Harus Tetap Diketahui Pengguna Bitget
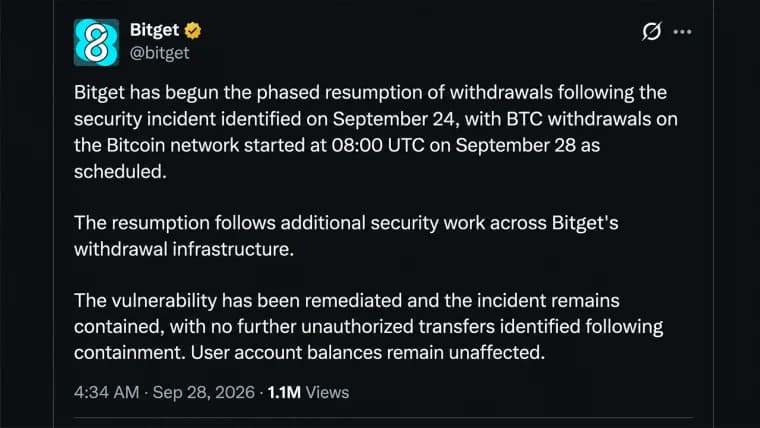
Bitget menyatakan bahwa Dana Perlindungan Pengguna mereka, yang memiliki lebih dari $464 juta, menanggung kerugian tersebut. Penarikan dana akan dibuka kembali secara bertahap, dimulai dengan bitcoin, diikuti oleh ether, USDT, dan kemudian semua aset lainnya.
Pertanyaan yang lebih besar terletak di luar Bitget, dan Slowmist tidak menyebutkan nama vendor di balik “Produk A” dan “Produk B,” serta menyatakan masih menyelidiki bagaimana penyerang berpindah antar sistem. Menurut Fortune, kelompok-kelompok yang terkait dengan Korea Utara mencuri dana sebesar $2 miliar pada tahun 2025—sebuah rekor—sehingga setiap bursa yang menggunakan sistem keamanan serupa kini memiliki alasan untuk memeriksa log sistemnya hingga akhir Agustus.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.