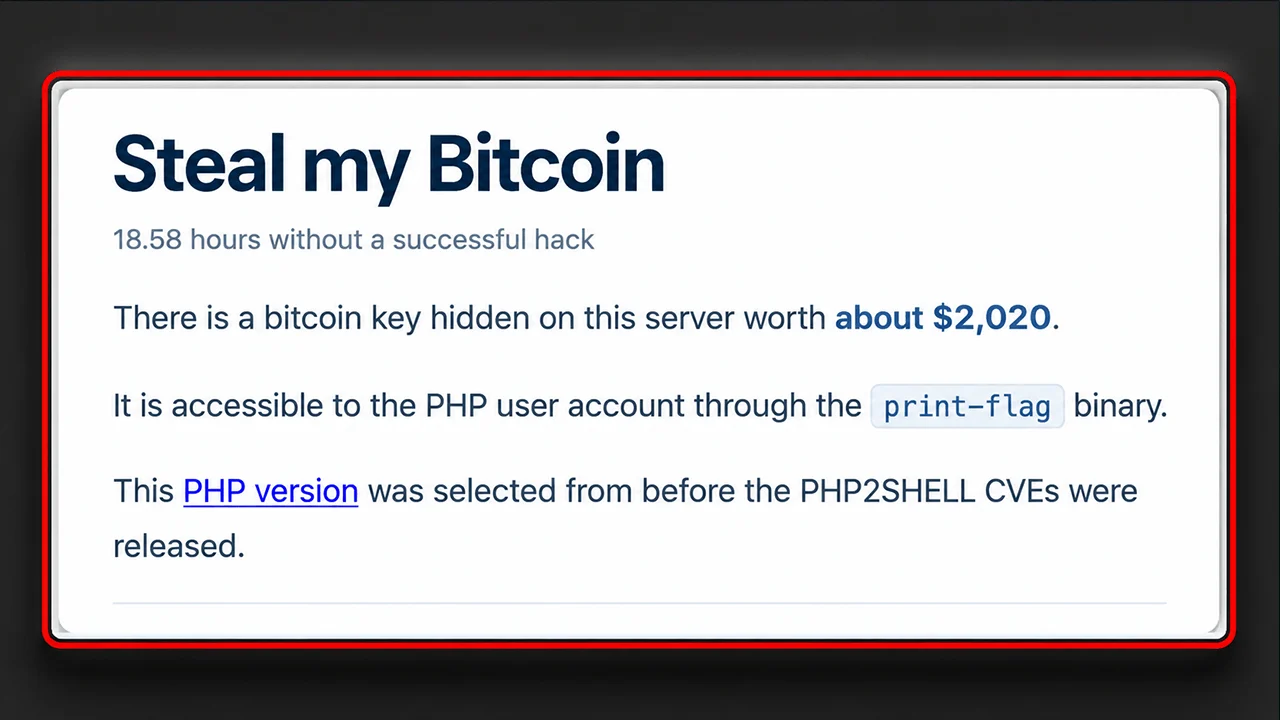
Sebuah situs web seolah-olah memohon kepada para peretas untuk mencuri bitcoin senilai $2.000, namun belum ada yang berhasil mengklaim hadiah tersebut. Kini, sebuah penelitian independen menunjukkan bahwa tantangan yang konon rentan itu mungkin tidak bisa dipecahkan, sehingga memunculkan pertanyaan yang canggung: Apakah permainan ini dicurangi?
Situs web tantang peretas curi Bitcoin sebelum waktu habis
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Hadiah sebesar sekitar $2.000 dari "Steal My Bitcoin" dilaporkan masih belum diklaim setelah lebih dari 17 jam.
- Seorang individu menduga konfigurasi server "Steal My Bitcoin" mungkin mencegah eksploitasi PHP2Shell yang dimaksud.
- Dua kerentanan kritis PHP2Shell memang nyata, tetapi teori peneliti yang spesifik terkait tantangan ini belum terverifikasi.
Perampokan Bitcoin senilai $2.000 yang Tak Bisa Dilakukan Siapa Pun
Selamat datang di Steal My Bitcoin, tempat di mana aturan keamanan siber yang biasa berlaku dibalikkan. Alih-alih mencegah peretas masuk, situs web ini justru mengundang mereka masuk, menawarkan hadiah Bitcoin, dan menantang mereka untuk mengambilnya. Misinya terdengar sangat sederhana: Memanfaatkan instalasi PHP yang sengaja dibuat rentan, mengambil kunci pribadi Bitcoin yang tersembunyi, dan mengosongkan dompet tersebut. Peretas pertama yang berhasil akan mendapatkan uangnya.
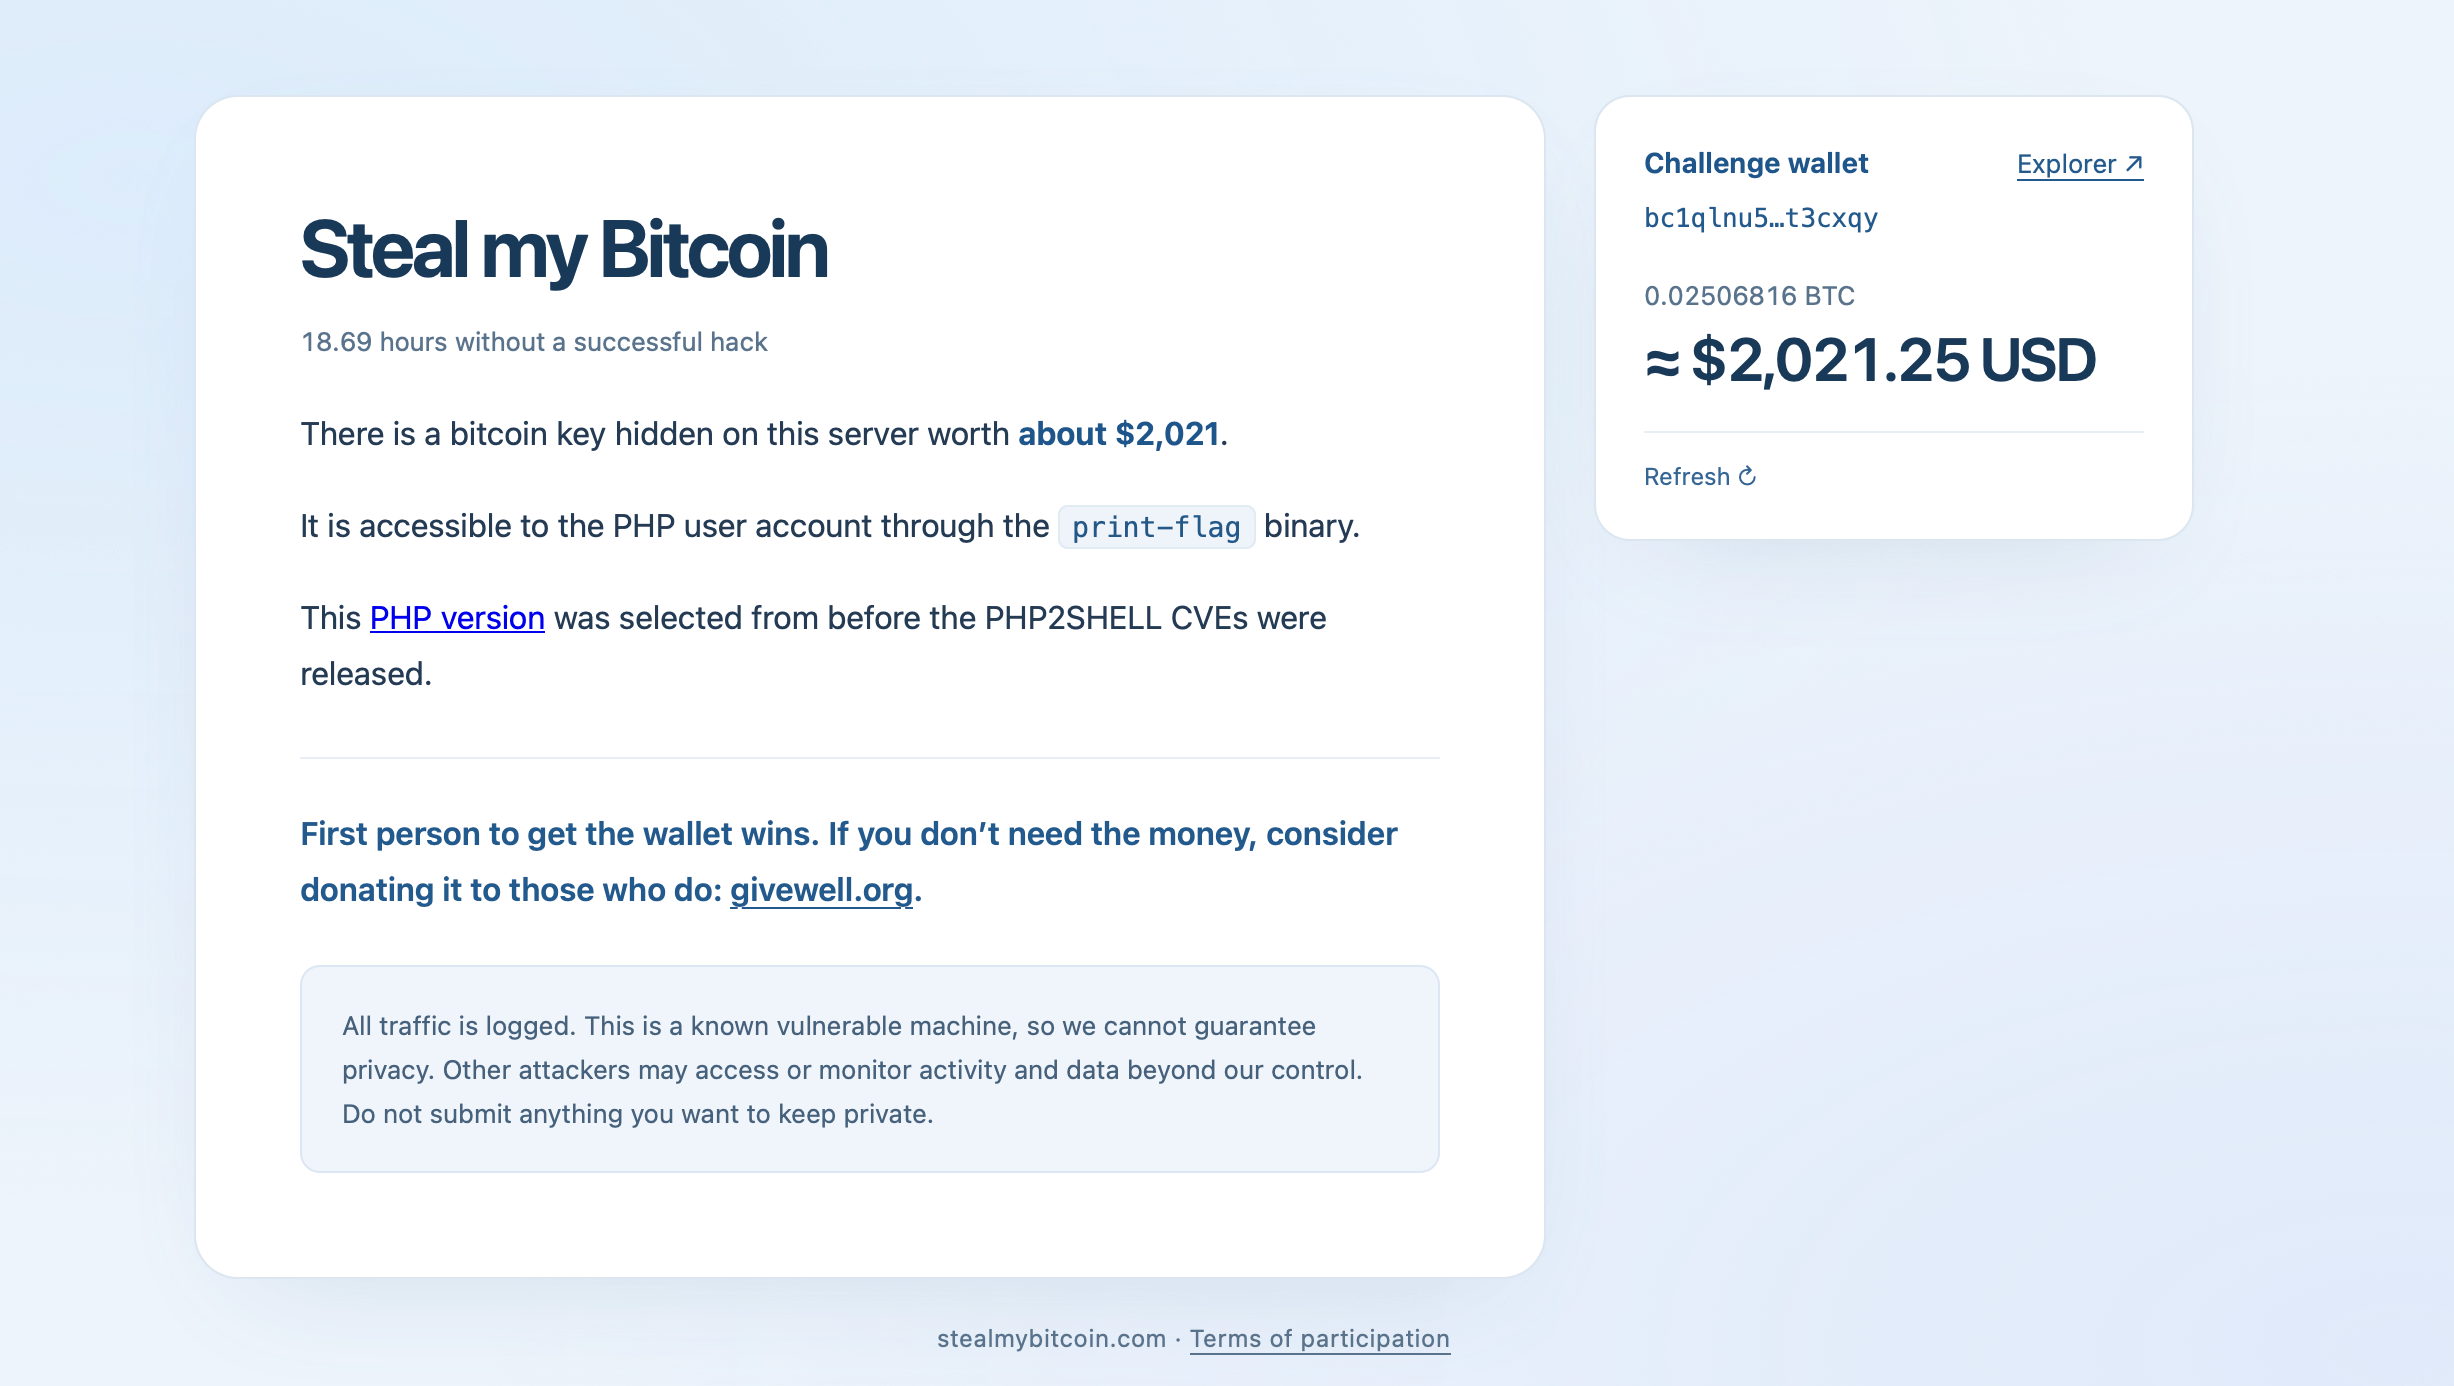
Hadiahnya awalnya sekitar $500 sebelum donasi mendorong nilainya mendekati $2.000, atau sekitar 0,025 BTC. Hingga akhir 25 Oktober 2026, dompet tersebut dilaporkan masih utuh setelah lebih dari 17 jam online. Namun, ada aturan yang harus dipatuhi. Peserta harus membatasi serangan mereka pada aplikasi web dan wadah PHP. Dilarang menyerang host yang mendasarinya, menyabotase infrastruktur, atau membebani server secara berlebihan. Semua aktivitas dicatat.
Dua Celah Kritis PHP Menemui Hambatan Tak Terduga
Tantangan ini menampilkan PHP 8.4.26, versi yang rentan terhadap dua celah keamanan kritis yang secara kolektif disebut PHP2Shell. Keduanya memiliki skor tingkat keparahan 9,2, dan patch darurat telah dirilis pada 21 Oktober.
Kerentanan tersebut, CVE-2026-109618 dan CVE-2026-109619, melibatkan kegagalan manajemen memori yang berpotensi memungkinkan eksekusi kode jarak jauh. Dalam konfigurasi tertentu, penyerang dapat menjalankan perintah tanpa otentikasi. Namun, di sinilah cerita ini mengambil alur yang aneh.
Seseorang yang meneliti masalah ini secara terbuka mempertanyakan apakah konfigurasi tersebut benar-benar membuka celah serangan yang dapat dieksploitasi. Orang tersebut mengidentifikasi nginx dan PHP 8.4.26 melalui header respons HTTP, secara independen mengonfirmasi sidik jari PHP 8.2 atau yang lebih baru, dan membandingkan perilaku server dengan lingkungan pengujian lokal.
Setelah awalnya mempertimbangkan nginx yang dipasangkan dengan PHP-FPM atau Apache, analisis tersebut mengarah pada sesuatu yang tidak terduga: Perilaku yang paling mirip tampaknya adalah nginx yang meneruskan permintaan ke server web baris perintah bawaan PHP.
Apakah Bitcoin Bounty Merupakan Tantangan yang Mustahil?
Analisis tersebut mengemukakan kemungkinan yang lebih provokatif terkait titik masuk situs web tersebut. Responsnya tampak konsisten dengan server bawaan PHP yang mengirimkan berkas index.html statis, bukan menjalankan skrip index.php. Jika interpretasi tersebut akurat, kerentanan yang diiklankan mungkin tidak dapat dijangkau melalui permukaan serangan yang diizinkan dalam tantangan tersebut.
Hal itu akan mengubah kompetisi secara mendasar. Para peretas tidak selalu gagal mengeksploitasi dua bug kritis tersebut. Mereka mungkin menyerang lingkungan di mana kondisi yang diperlukan tidak pernah terpenuhi. Orang di balik pemeriksaan tersebut mempertanyakan apakah tantangan tersebut dijalankan dengan itikad baik, namun mengakui bahwa temuan tersebut bisa saja keliru dan menyambut koreksi.
Yang penting, analisis sidik jari respons saja tidak dapat menentukan arsitektur server secara lengkap atau membuktikan bahwa eksploitasi tidak mungkin dilakukan. Namun, hipotesis tersebut masih belum terverifikasi. Sementara itu, kerentanan PHP yang mendasarinya memang nyata, dan administrator yang menjalankan versi yang terpengaruh tetap perlu memperbarui sistem mereka.
Untuk saat ini, "Steal My Bitcoin" menghadirkan pemandangan yang semakin menarik: hadiah bitcoin yang diiklankan secara publik, sekelompok calon peretas, dan kecurigaan yang semakin kuat bahwa brankas digital tersebut mungkin tidak memiliki pintu yang dapat diakses sejak awal.
Berita-berita minggu ini mencakup sinyal pasar yang terus berubah, ekspansi DeFi, staking institusional, modal ventura, dan keamanan siber.
Baca sekarang: Kelemahan PHP Guncang Internet, Bitcoin Sinyal Bullish: Ringkasan Mingguan

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.