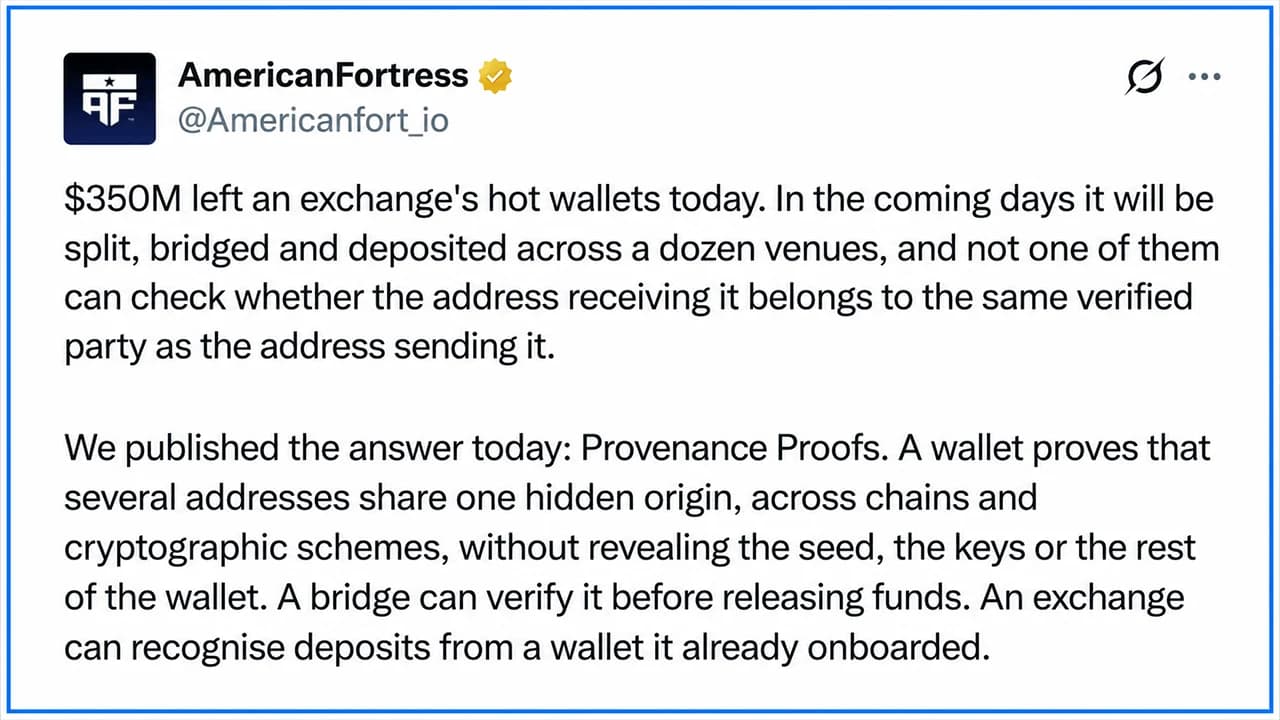
Americanfortress के शोधकर्ताओं ने एक शून्य-ज्ञान क्रिप्टोग्राफिक फ्रेमवर्क पेश किया है, जिसे निजी रिकवरी वाक्यांशों या सार्वजनिक लेनदेन इतिहास को उजागर किए बिना स्वामित्व संबंधों को साबित करने के लिए डिज़ाइन किया गया है। Michal Pospieszalski का कहना है कि यह तकनीक ब्रिज हैकिंग को आर्थिक रूप से अव्यवहार्य बना देती है क्योंकि हमलावरों को समान व्यक्तिगत धनराशि का निवेश करना पड़ता है।
शून्य-ज्ञान की सफलता ने ब्रिज हैक्स को 'अप्रभावी' बना दिया
लेखक
शेयर
मुख्य निष्कर्ष
- Americanfortress ने सीड फ़्रेज़ उजागर किए बिना 1 वॉलेट की कुंजियों को लिंक करने के लिए ZK-POSP पेश किया।
- सीईओ मिचेल पोस्पिएज़ाल्स्की ने कहा कि ZK-POSP 1:1 उपयोगकर्ता निधियों की आवश्यकता के कारण ब्रिज हैक्स को अवांछनीय बना देता है।
- मेटामस्क में एक SDK एकीकरण उपयोगकर्ताओं के लिए 3 सेकंड में 1 स्वचालित प्रमाण संसाधित करेगा।
ब्लॉकचेन की मल्टी-की गोपनीयता दुविधा का समाधान
क्रिप्टोग्राफी फर्म अमेरिकनफोर्ट्रेस के शोधकर्ताओं ने एक क्रिप्टोग्राफिक तकनीक का अनावरण किया है जो ब्लॉकचेन के सबसे लगातार रहने वाले दुविधाओं में से एक को हल करती है: यह साबित करने का तरीका कि कई क्रिप्टोकरेंसी पते, पहचान कुंजियाँ, या अनुपालन बैज एक ही वॉलेट से संबंधित हैं, बिना निजी सीड वाक्यांशों को दिए या वित्तीय इतिहास को सार्वजनिक किए।
यह महत्वपूर्ण उपलब्धि, जो 24 सितंबर को जारी एक शोध पत्र में विस्तार से बताई गई है, शून्य-ज्ञान (ZK) क्रिप्टोग्राफी पर आधारित है। हालांकि मौजूदा ZK उपकरण यह साबित कर सकते हैं कि एक ही पता एक असली वॉलेट से वैध रूप से बनाया गया था, वास्तविक दुनिया के वित्त में अक्सर कई कुंजियों के बीच संबंध दिखाने की आवश्यकता होती है। अब तक, इन संबंधों को साबित करने का मतलब या तो गुप्त रिकवरी वाक्यांशों का खुलासा करना या वॉलेट में मौजूद हर पते को सार्वजनिक करना था।
इस समस्या से निपटने के लिए, शोधकर्ताओं विन्चेन्ज़ो बोटा, मिखाल पोस्पिएशाल्स्की, इमैनुएल राग्नोलि, और जस्टस रैनवियर ने तीन लचीले खुलासा विकल्प बनाए, जो उपयोगकर्ताओं को यह नियंत्रित करने की सुविधा देते हैं कि वे कितनी जानकारी का खुलासा करते हैं।
शोषण और एड्रेस हाईजैकिंग के खिलाफ रक्षा
जब यह पूछा गया कि ZK-POSP फ्रेमवर्क एड्रेस हाईजैकिंग या स्पूफिंग पर निर्भर हमलावरों के लिए परिदृश्य को कैसे बदलता है, तो अमेरिकनफोर्ट्रेस के सीईओ मिचेल पोस्पिएसलस्की ने विकेंद्रीकृत वित्त (DeFi) पर प्रोटोकॉल के प्रभाव पर जोर दिया।
पोस्पिएसलस्की ने कहा, "जब ZK-POSP को किसी DeFi प्रोटोकॉल में बनाया जाता है, तो प्रत्येक लेनदेन को संसाधित होने से पहले एक अतिरिक्त सुरक्षा जांच से गुजरना पड़ता है।" "जो भी पक्ष लेनदेन शुरू करता है, उसे यह साबित करना होगा कि धन का स्रोत और गंतव्य पता एक ही इकाई से संबंधित हैं। यह एक क्रॉस-चेन ब्रिज से चोरी करना काफी कठिन बना देता है। सत्यापन चरण को बायपास करने के लिए, एक हमलावर को पहले अपनी ही पूंजी की समान राशि जमा करनी होगी और एक वैध लेनदेन शुरू करना होगा। उस बिंदु पर, ब्रिज का शोषण करना आर्थिक रूप से अनुचित हो जाता है।"
इसके अंतर्निहित जटिल क्रिप्टोग्राफी के बावजूद, पोस्पिशाल्स्की ने कहा कि दिन-प्रतिदिन का उपयोगकर्ता अनुभव बाधित नहीं रहेगा।
पोस्पिएज़ाल्स्की ने समझाया, "हम अपनी सॉफ्टवेयर डेवलपमेंट किट (SDK) को मेटामास्क में एकीकृत कर रहे हैं, जो स्वचालित रूप से आवश्यक प्रमाण उत्पन्न करता है।" "उपयोगकर्ताओं को इंटरफ़ेस में एक स्थिति सूचना दिखाई देगी जो यह इंगित करती है कि एक प्रमाण उत्पन्न किया जा रहा है। इस प्रक्रिया में लगभग तीन सेकंड लगते हैं, इसलिए हमें उम्मीद नहीं है कि इससे कोई बाधा उत्पन्न होगी।"
उन्होंने आगे कहा कि एक डीआईएफआई-साइड ओरेकल लेनदेन को अंतिम रूप देने से पहले प्रूफ को सत्यापित करता है। यदि सत्यापन विफल हो जाता है, तो फंड स्वचालित रूप से स्रोत पते पर वापस आ जाते हैं, जिससे उपयोगकर्ताओं को एक स्पष्ट अतिरिक्त सुरक्षा कदम मिलता है जो बिना किसी जटिलता के विश्वास पैदा करता है।
ऑडिट और अनुपालन के लिए सूक्ष्म गोपनीयता
यह फ्रेमवर्क अनुपालन बाधाओं को भी संबोधित करता है, जैसे मेटाडेटा लीक किए बिना या ऑफ-चेन लेनदेन ग्राफ पुनर्निर्माण को सक्षम किए बिना ऑडिटर्स के लिए भुगतान के स्रोत का प्रमाण उत्पन्न करना।
"पोस्पिएज़ाल्स्की ने Bitcoin.com न्यूज़ को बताया, "तीसरे पक्ष को वॉलेट गतिविधि प्रदर्शित करने के लिए, एक उपयोगकर्ता एक शून्य-ज्ञान प्रमाण (zero-knowledge proof) उत्पन्न करता है जो विशेष रूप से उस व्यक्तिगत ऑन-चेन लेनदेन से जुड़ा होता है।" "उदाहरण के लिए, यदि बॉब को यह साबित करने की आवश्यकता है कि उसे एलिस से एक निर्दिष्ट पते से धन प्राप्त हुआ है, तो यह प्रमाण सत्यापनकर्ता को उस सटीक पते को ऑन-चेन पर मान्य करने में सक्षम बनाता है। जबकि यह प्रमाण उस एकमात्र प्रतिपक्ष को शामिल विशिष्ट पते की पुष्टि करता है, यह बिना संबंधित नहीं वॉलेट इतिहास को उजागर किए प्रेषक के स्वामित्व को भी साबित करता है।"
क्योंकि सार्वजनिक खाता-बही पर पहले से मौजूद केवल लेनदेन-विशिष्ट डेटा का खुलासा किया जाता है, बाहरी लेखा परीक्षक व्यापक ऑफ-चेन लेनदेन ग्राफ़ का पुनर्निर्माण नहीं कर सकते हैं।
व्यावहारिक अनुप्रयोग और पोस्ट-क्वांटम तैयारी
ऑडिट और डीआईएफआई ब्रिजों से परे, शोध टीम ने रोज़मर्रा के क्रिप्टो इंटरैक्शन में इस तकनीक के कई तत्काल उपयोगों की रूपरेखा तैयार की है, जिसमें एड्रेस बुक्स शामिल हैं, जो यह सत्यापित करती हैं कि फंड भेजे जाने से पहले एक नया भुगतान पता एक सत्यापित प्राप्तकर्ता का है। यह तकनीक क्रिप्टो एक्सचेंजों को उपयोगकर्ता की गुमनामी बनाए रखते हुए आने वाली जमा पर एंटी-मनी लॉन्ड्रिंग (एएमएल) स्थिति सत्यापित करने में भी सक्षम बनाती है।
यदि उपयोगकर्ता किसी उल्लंघन के बाद अपनी सुरक्षा कुंजियों को बदलते हैं, तो सिस्टम निरंतरता को प्रमाणित करता है, यह सत्यापित करते हुए कि नई कुंजी सुरक्षा से समझौता किए बिना पुरानी कुंजियों के इतिहास को विरासत में लेती है। इसके अलावा, इन प्रमाणों को पोस्ट-क्वांटम क्रिप्टोग्राफिक मानकों के साथ काम करने के लिए डिज़ाइन किया गया है, जो भविष्य के क्वांटम कंप्यूटिंग खतरों के खिलाफ दीर्घकालिक सुरक्षा सुनिश्चित करता है।
गोपनीयता और सत्यापन पर सटीक नियंत्रण सक्षम करके, यह ढांचा सार्वजनिक ब्लॉकचेन पर नियामक आवश्यकताओं और व्यक्तिगत वित्तीय गोपनीयता के बीच की खाई को पाटने का लक्ष्य रखता है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।