यूरोपीय संघ के नियामकों ने चेतावनी दी कि क्वांटम कंप्यूटिंग के खतरे व्यावसायिक अनुप्रयोगों से पहले ही उभर सकते हैं, और वित्तीय संस्थानों से लीगेसी क्रिप्टोग्राफी से दूर जाने का आग्रह किया। एक विशेषज्ञ का कहना है कि प्रोटोकॉल को कमजोर इलिप्टिक-कर्व प्रूफ्स को हैश-आधारित STARKs से बदलना चाहिए और संवेदनशील दीर्घकालिक डेटा की सुरक्षा के लिए तुरंत की-रैपिंग को अपग्रेड करना चाहिए।
एआई खतरा: Web3 को ऑनचेन खर्च सीमा और सर्किट ब्रेकर जोड़ने के लिए कहा गया
लेखक
शेयर
मुख्य बातें
- यूरोपीय पर्यवेक्षी प्राधिकरणों ने चेतावनी दी है कि क्वांटम कंप्यूटिंग के खतरे 2026 तक ईयू ब्लॉकचेन डेटा को समझौता कर सकते हैं।
- बिटकॉइन, एथेरियम और सोलाना को हस्ताक्षर अपग्रेड का सामना करना पड़ रहा है क्योंकि दुर्भावनापूर्ण अभिनेता भविष्य में डिक्रिप्शन के लिए आज डेटा एकत्र कर रहे हैं।
- साइसिक के संस्थापक लियो फैन ने वेब3 प्रोटोकॉल से एआई खतरों के खिलाफ स्वचालित ऑनचेन सर्किट ब्रेकर तैनात करने का आग्रह किया है।
ईयू नियामकों ने पोस्ट-क्वांटम क्रिप्टोग्राफी की चेतावनी जारी की
यूरोपीय संघ के नियामकों ने चेतावनी दी है कि उन्नत क्वांटम कंप्यूटर उन क्रिप्टोग्राफिक प्रणालियों को कमजोर कर सकते हैं जिनका उपयोग डेटाबेस और ब्लॉकचेन को सुरक्षित करने के लिए बड़े पैमाने पर किया जाता है। एक संयुक्त समिति के अपडेट में, यूरोपीय पर्यवेक्षी प्राधिकरणों (ESAs) के रूप में जाने जाने वाले नियामकों ने यह भी कहा कि इस तरह के कंप्यूटरों से उत्पन्न खतरे "किसी भी व्यवहार्य व्यावसायिक अनुप्रयोग से पहले ही साकार हो सकते हैं।"
अधिकारियों का यह भी मानना है कि खतरे पैदा करने वाले सक्रिय रूप से "अब एकत्र करें, बाद में डिक्रिप्ट करें" रणनीतियों में लगे हुए हैं, जो आज एन्क्रिप्टेड ऑनचेन ट्रैफ़िक को इंटरसेप्ट और संग्रहीत कर रहे हैं ताकि क्वांटम हार्डवेयर के विकसित होने पर उसे डिक्रिप्ट किया जा सके। इन जोखिमों से आगे रहने के लिए, यूरोपीय संघ का डिजिटल परिचालन लचीलापन अधिनियम (DORA) वित्तीय संस्थाओं को "नई धमकियों के खिलाफ अत्याधुनिक क्रिप्टोग्राफी अपनाने" का निर्देश देता है।
परिणामस्वरूप, नियामक वित्तीय संस्थाओं से पारंपरिक क्रिप्टोग्राफिक समाधानों से दूर जाने और क्वांटम-प्रतिरोधी एल्गोरिदम की ओर बढ़ने का आह्वान कर रहे हैं। इसके अतिरिक्त, ईयू एनआईएस कोऑपरेशन ग्रुप ने सदस्य देशों को 2026 के अंत तक पोस्ट-क्वांटम क्रिप्टोग्राफी माइग्रेशन रणनीति अपनाने की सिफारिश की है।
लेयर 1 ब्लॉकचेन के सामने तत्काल माइग्रेशन की समय-सीमाएँ
हालांकि क्वांटम कंप्यूटिंग द्वारा मानक ब्लॉकचेन एन्क्रिप्शन को तोड़ने के लिए सटीक समय-सीमा अभी भी बहस का विषय है, नियामकों की चेतावनियाँ डेवलपर्स के लिए एक तत्काल चेतावनी के रूप में काम करती हैं। यह जोखिम उन नेटवर्कों के लिए विशेष रूप से गंभीर है जो असुरक्षित सार्वजनिक कुंजियों को कठोर अपग्रेड पथों के साथ जोड़ते हैं, जिसमें बिटकॉइन, एथेरियम और सोलाना जैसे प्रमुख लेयर 1 ब्लॉकचेन शामिल हैं।
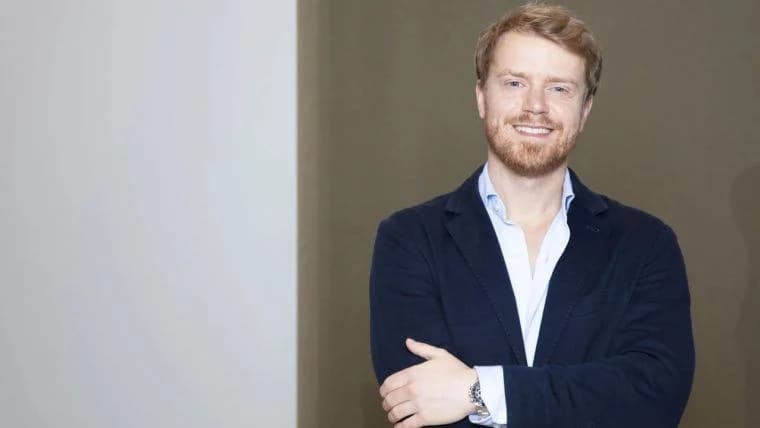
साइसिक के संस्थापक, लियो फैन ने इन ब्लॉकचेन नेटवर्कों में क्वांटम-प्रतिरोधी योजनाओं को सुरक्षित रूप से लागू करने के लिए आवश्यक विस्तारित समयरेखा की ओर इशारा किया।
"सबसे अधिक जोखिम वाले डिज़ाइन उजागर, क्वांटम-संवेदनशील सार्वजनिक कुंजियों को कठिन अपग्रेड पथों के साथ मिलाते हैं। बिटकॉइन, एथेरियम और सोलाना सभी को सिग्नेचर अपग्रेड की आवश्यकता है; प्रूफ-ऑफ-स्टेक नेटवर्क को भी वैलिडेटर सिग्नेचर को संबोधित करना होगा," फैन ने Bitcoin.com न्यूज़ को बताया। "पोस्ट-क्वांटम सिग्नेचर मानक पहले से ही मौजूद हैं, इसलिए परिनियोजन अभी शुरू हो सकता है। पूरे नेटवर्क को माइग्रेट करना एक बहु-वर्षीय परियोजना है, न कि क्वांटम हमले आने पर फ्लिप करने वाला कोई स्विच।"
शून्य-ज्ञान फ्रेमवर्क के लिए तत्काल कार्रवाई आवश्यक है
यह पूछे जाने पर कि डिक्रिप्शन के जोखिमों के जल्दी आने को देखते हुए क्या विकेंद्रीकृत स्टोरेज प्रोटोकॉल और गोपनीयता-केंद्रित ब्लॉकचेन को आज अपने जीरो-नॉलेज प्रूफ फ्रेमवर्क या एन्क्रिप्शन मानकों को बदलना चाहिए, फैन ने दीर्घकालिक डेटा पर तत्काल कार्रवाई का आग्रह किया।
"हाँ, उन डेटा को प्राथमिकता दें जिन्हें वर्षों तक गोपनीय रखना आवश्यक है," फैन ने जोर देकर कहा, यह देखते हुए कि प्रोटोकॉल को सत्यापित पोस्ट-क्वांटम योजनाओं का उपयोग करके कमजोर कुंजी विनिमय और कुंजी रैपिंग को अपग्रेड करना चाहिए, साथ ही प्रमाण प्रणालियों का स्वतंत्र रूप से मूल्यांकन करना चाहिए। "अंडाकार-वक्र-आधारित प्रमाण कमजोर हो सकते हैं; ठीक से डिज़ाइन किए गए हैश-आधारित STARKs आगे का रास्ता प्रदान करते हैं। 'शून्य ज्ञान' का स्वतः ही मतलब 'क्वांटम सुरक्षित' नहीं है, और भविष्य के अपग्रेड पहले से ही एकत्र किए गए कमजोर साइफरटेक्स्ट को बचा नहीं सकते।"
एआई-संचालित हमलों के लिए ऑनचेन सर्किट ब्रेकर्स की मांग
इस बीच, ईएसए का अपडेट आर्टिफिशियल इंटेलिजेंस (एआई) में तेजी से हो रहे विकास पर भी प्रकाश डालता है, जो साइबर अपराधियों को अभूतपूर्व गति से सिस्टम की कमजोरियों का फायदा उठाने में सक्षम बना सकता है, जिससे बाजार के खिलाड़ियों के लिए समय पर प्रतिक्रिया देना मुश्किल हो जाता है। हालांकि रिपोर्ट मजबूत परिचालन लचीलापन और साइबर सुरक्षा नियंत्रण बनाए रखने की सलाह देती है, फैन ने वेब3 और विकेंद्रीकृत प्रोटोकॉल से घटना प्रतिक्रिया के लिए बुनियादी डैशबोर्ड से आगे बढ़ने का आग्रह किया।
"कस्टडी को इस तरह डिज़ाइन करें कि एक विश्वसनीय संदेश [alone] निधि स्थानांतरित नहीं की जा सकती। हार्डवेयर-समर्थित कुंजियों, स्वतंत्र मल्टीसिग हस्ताक्षरकर्ताओं, और अनुरोध करने वाली चैट या ऐप के बाहर लेनदेन सत्यापन का उपयोग करें," फैन ने सलाह दी, और प्राधिकरण के लिए परिचित आवाज़ों या चेहरों का उपयोग न करने की चेतावनी दी।
हालांकि, जैसे-जैसे एआई मॉडल अधिक परिष्कृत होते जा रहे हैं, वे मानक सुरक्षा उपायों को बायपास करने में अधिक सक्षम होते जा रहे हैं। परिणामस्वरूप, प्रोटोकॉल को फंड खत्म होने से पहले स्वायत्त शोषण को रोकने के लिए स्वचालित, ऑन-चेन रक्षा तंत्र लागू करना चाहिए।
"सीमाएं प्रॉम्प्ट में नहीं, बल्कि अनुबंधों में डालें। एजेंटों को सीमित दायरे वाली, समाप्त होने वाली अनुमति और कुल खर्च की सीमाएँ दें। प्रोटोकॉल-व्यापी आउटफ्लो सीमाएँ और सर्किट ब्रेकर जोड़ें जो सीमा-उल्लंघन वाले लेनदेन को अस्वीकार कर दें," साइसिक के संस्थापक ने कहा, चेतावनी देते हुए कि केवल ऑफ-चेन अलर्ट एक ही लेनदेन में पूल को खाली करने वाले एक्सप्लॉइट को नहीं रोक सकते।
टिम ड्रेपर ने तर्क दिया कि बिटकॉइन को बैंकों की तुलना में कम क्वांटम जोखिम का सामना करना पड़ता है, और इसकी सुरक्षा की तुलना फोर्ट नॉक्स से की। उनकी टिप्पणियों ने ध्यान ब्लॉकचेन से हटा दिया।
अभी पढ़ें: टिम ड्रेपर का कहना है कि क्वांटम बिटकॉइन से पहले बैंकों को तोड़ देगा।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।