LNbits, ओपन-सोर्स लाइटनिंग नेटवर्क वॉलेट और भुगतान प्लेटफ़ॉर्म, ने कई रिपोर्ट की गई सुरक्षा उल्लंघनों के बाद रविवार, 8 नवंबर 2026 को आपातकालीन शटडाउन चेतावनी जारी की। ऑपरेटरों को तुरंत अपने सर्वर ऑफ़लाइन करने का निर्देश दिया गया, जबकि डेवलपर्स चल रहे हमलों को रोकने के लिए महत्वपूर्ण पैच तैयार कर रहे थे।
लाइटनिंग नेटवर्क सुरक्षा खतरे के कारण LNbits सर्वर ऑफ़लाइन हो गए
लेखक

शेयर
मुख्य बातें
- LNbits ने 8 नवंबर को रिपोर्ट किए गए हमलों की लहर के बाद सभी सर्वर ऑपरेटरों से तुरंत बंद करने का आग्रह किया।
- एक बिटिपबॉट ऑपरेटर ने बताया कि हमलावरों द्वारा अनधिकृत खाते बनाने के बाद 2,285,545 सातोशी खो गए।
- डेवलपर्स 24 से 48 घंटों के भीतर सुरक्षा पैच की उम्मीद कर रहे हैं, जबकि LNbits की होस्टेड सेवा निलंबित बनी हुई है।
लाइटनिंग नेटवर्क हमले शुरू होने पर एलएनबिट्स ने चेतावनी दी
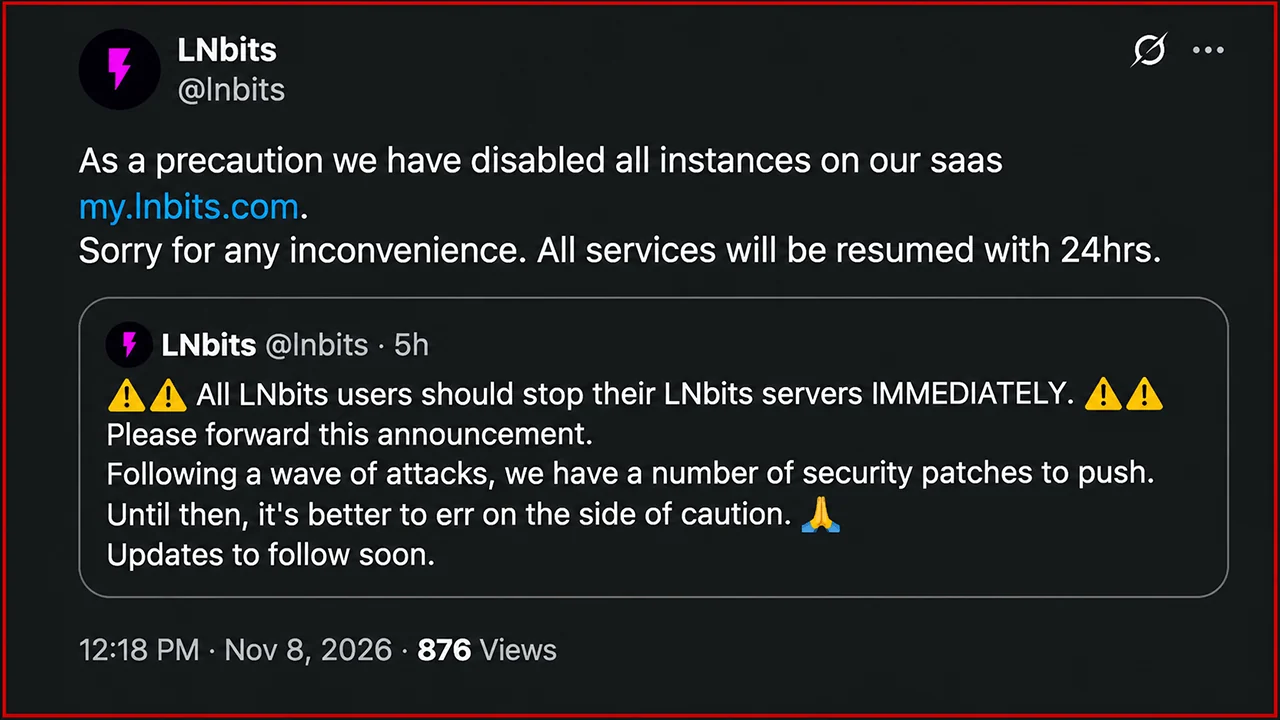
यह सुरक्षा चेतावनी 8 नवंबर को लगभग 13:56 UTC पर आई, जब LNbits ने अपने आधिकारिक X खाते के माध्यम से एक असामान्य रूप से तत्काल घोषणा प्रकाशित की। ऑपरेटरों को अपनी सुविधा अनुसार अपडेट इंस्टॉल करने की सलाह देने के बजाय, डेवलपर्स ने सभी चल रहे इंस्टेंस को तुरंत बंद करने का आह्वान किया।
LNbits के X खाते ने कहा:
"सभी LNbits उपयोगकर्ताओं को तुरंत अपने LNbits सर्वर बंद कर देना चाहिए। कृपया इस घोषणा को अग्रेषित करें। हमलों की एक लहर के बाद, हमारे पास कई सुरक्षा पैच हैं जिन्हें हमें जारी करना है। तब तक, सतर्क रहना बेहतर है। जल्द ही अपडेट दी जाएँगी।"
कोर योगदानकर्ता बेन आर्क ने इस निर्देश को दोहराया, यह बताते हुए कि डेवलपर्स को उम्मीद थी कि पैच 24 से 48 घंटों के भीतर उपलब्ध हो जाएंगे। उन्होंने समुदाय के सदस्यों को भी यह चेतावनी उन सभी तक पहुँचाने के लिए प्रोत्साहित किया जो LNbits इंफ्रास्ट्रक्चर का संचालन कर रहे हैं।
यह समस्या पहले भी सामने आई थी। लगभग 12:33 UTC पर, LNbits ने अपने पेवॉल एक्सटेंशन का उपयोग करने वाले ऑपरेटरों को एक संभावित भेद्यता की जांच के दौरान इस सुविधा को तुरंत अक्षम करने की सलाह दी थी। इसके बाद की गई सिस्टम-व्यापी शटडाउन चेतावनी से पता चला कि सुरक्षा संबंधी चिंताएं केवल एक एक्सटेंशन तक ही सीमित नहीं थीं।
LNbits ने अपनी होस्टेड सेवा, my.lnbits.com, के माध्यम से चल रहे इंस्टेंस को भी निलंबित कर दिया, और डेवलपर्स ने संकेत दिया कि आवश्यक सुधार लागू होने के बाद 24 घंटों के भीतर संचालन फिर से शुरू हो सकता है।
ऑपरेटर ने मुआवजे का वादा किया, हमलावरों ने लाइटनिंग फंड्स निकाले।
एक प्रलेखित घटना में डच ऑपरेटर केविन रेवेंसबर्ग शामिल थे, जिनका LNbits इंस्टेंस बिटिपबॉट (Bittipbot) को सपोर्ट करता है, जो एक टेलीग्राम-आधारित टिपिंग सेवा है।
रैवेंसबर्ग के अनुसार, हमलावरों ने नए खाते बनाए और 8 नवंबर को यूटीसी के अनुसार सुबह 9:22 बजे से दोपहर 2 बजे के बीच 2,285,545 सैटोशी निकाल लिए। चोरी की गई राशि लगभग 0.02285545 बीटीसी के बराबर है। रैवेंसबर्ग ने प्रभावित बिटिपबॉट उपयोगकर्ताओं को व्यक्तिगत रूप से मुआवजा देने का वादा किया, हालांकि डेवलपर्स द्वारा कमजोरियों को ठीक करने तक फंड तक पहुंच प्रतिबंधित रहेगी।
यह रिपोर्ट की गई घटनाक्रम एलएनबिट्स के खाता-प्रबंधन और प्राधिकरण तंत्र के बारे में असहज प्रश्न खड़े करता है। हालांकि, जांचकर्ताओं ने अनधिकृत निकासी के लिए जिम्मेदार सटीक एक्सप्लॉइट को सार्वजनिक रूप से स्थापित नहीं किया है।
LNbits एक मॉड्यूलर भुगतान प्रणाली के रूप में काम करता है जो LND और कोर लाइटनिंग सहित लाइटनिंग फंडिंग स्रोतों से जुड़ी है। इसकी संरचना अलग-अलग वॉलेट, एप्लिकेशन प्रोग्रामिंग इंटरफेस, भुगतान टर्मिनल, टिपिंग सेवाओं और कई वैकल्पिक एक्सटेंशन को सपोर्ट करती है।
यह लचीलापन अतिरिक्त सॉफ्टवेयर घटकों को भी पेश करता है जिन्हें सुरक्षा निगरानी की आवश्यकता होती है, विशेष रूप से जब इंस्टॉलेशन सार्वजनिक इंटरनेट पर सुलभ हों।
LNbits से परे लाइटनिंग नेटवर्क की सुरक्षा संबंधी समस्याएं
यह आपातकाल लाइटनिंग नेटवर्क के बुनियादी ढांचे के लिए एक कठिन वर्ष के बाद आया है, जिसमें डेवलपर्स को कोर लाइटनिंग, लाइटनिंग डेवलपमेंट किट (LDK), और एक्लेयर सहित कई प्रमुख कार्यान्वयन में कमजोरियों का सामना करना पड़ा।
अगस्त में, कोर लाइटनिंग के मेंटेनर्स ने कई एआई-सहायक भेद्यता रिपोर्टों का सामना किया, जिनमें से कई ने वास्तविक सुरक्षा समस्याओं को उजागर किया। डेवलपर्स ने फिक्स तैयार करते समय आपातकालीन सावधानियों की सिफारिश की, और कथित तौर पर इस व्यवधान के दौरान लगभग 22% कोर लाइटनिंग नोड्स ऑफ़लाइन हो गए।
सितंबर और अक्टूबर में अतिरिक्त सुरक्षा रिलीज़ आईं, जिनमें डिनायल-ऑफ़-सर्विस हमले, चैनल बंद करने की कमजोरियों, लेनदेन-हस्ताक्षर की समस्याओं और संभावित फंड हानियों को संबोधित किया गया।
LDK डेवलपर्स ने एक विशेष रूप से चिंताजनक रीकनेक्ट भेद्यता (reconnect vulnerability) को पैच किया जो प्रभावित नोड्स को विरोधाभासी प्रतिबद्धता लेनदेन (commitment transactions) पर हस्ताक्षर करने के लिए प्रेरित कर सकती थी। इस बीच, कोर लाइटनिंग ने मेमोरी की कमी, चैनल-प्रबंधन की कमजोरियों और अन्य सुरक्षा दोषों को दूर करने के लिए लगातार अपडेट जारी किए।
LNbits पहले ही 2026 में सुरक्षा जांच से गुज़र चुका था। V12 द्वारा एक बाहरी समीक्षा में ऑथेंटिकेशन-कैश बाईपास और पेपैल इंटीग्रेशन की कमजोरी की पहचान की गई थी, दोनों को कथित तौर पर संस्करण 1.6.0 में ठीक कर दिया गया था। वर्तमान में उन पहले से पैच किए गए दोषों और रविवार के हमलों के बीच कोई स्थापित संबंध नहीं है।
क्या लाइटनिंग ऑपरेटर सुरक्षित रूप से सेवा फिर से शुरू कर सकते हैं?
फिलहाल, एलएनबिट्स ऑपरेटरों के सामने एक सीधी-सादी हिदायत है: जब तक डेवलपर्स आवश्यक सुरक्षा पैच जारी और सत्यापित नहीं कर देते, तब तक प्रभावित बुनियादी ढांचे को ऑफ़लाइन रखें। परियोजना की तत्काल प्राथमिकता आगे की अनधिकृत निकासी को रोकना, समझौता किए गए घटकों की पहचान करना, और अतिरिक्त धन को जोखिम में डाले बिना सेवाओं को बहाल करना है।
व्यापक चिंता एक वॉलेट प्लेटफॉर्म से परे है। लाइटनिंग एप्लिकेशन अक्सर भुगतान अवसंरचना, प्रमाणीकरण प्रणालियों और तीसरे पक्ष के एक्सटेंशन को मिलाते हैं, जिसका अर्थ है कि अंतर्निहित भुगतान प्रोटोकॉल के बाहर कमजोरियां अभी भी उपयोगकर्ताओं को वित्तीय नुकसान के लिए उजागर कर सकती हैं।
रविवार की आपात स्थिति क्रिप्टोकरेंसी सुरक्षा में एक निरंतर चलने वाले अंतर को दर्शाती है: एक कामकाजी भुगतान नेटवर्क इस पर निर्मित हर एप्लिकेशन की सुरक्षा की गारंटी नहीं देता है। LNbits के लिए, सेवा बहाल करना इस बात का ठीक से पता लगाने से आसान साबित हो सकता है कि हमलावरों ने इसकी सुरक्षा को कैसे भेदा।
इसके अलावा, newhedge.io के आँकड़ों के अनुसार, जुलाई के अंत से, लाइटनिंग नेटवर्क की क्षमता में 1,100 BTC से अधिक की गिरावट आई है, और यह मध्य-2022 में दर्ज किए गए स्तरों पर वापस आ गया है।
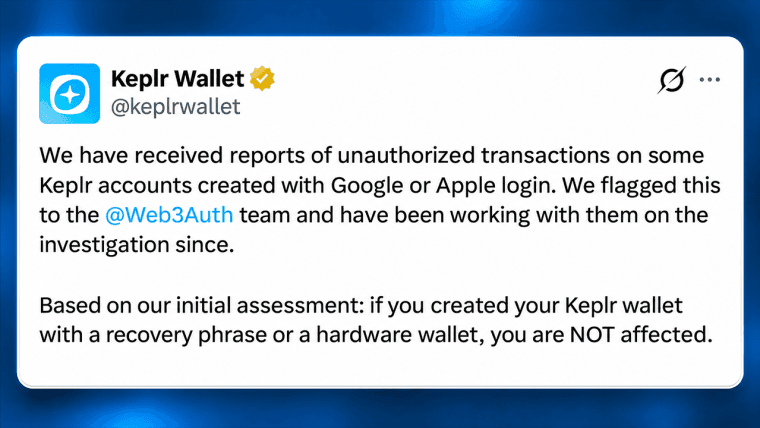
Web3Auth सुरक्षा खामी के कारण $6 मिलियन के ट्रांसफर और आपातकालीन वॉलेट रिकवरी के बाद Keplr ने Google और Apple लॉगिन निलंबित कर दिए।
अभी पढ़ें: केप्लर वॉलेट ब्रीच से कॉस्मोस पर 6 मिलियन डॉलर के ट्रांसफर हुए

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।