Binance ने कहा कि हैक के बाद पुनः आरंभ के बाद 4.649 अरब डॉलर की निकासी प्रक्रिया के बाद निकासी की मात्रा स्थिर हो रही थी। जमा ने निकासी का एक हिस्सा संतुलित किया, जिससे जब एक्सचेंज पहुंच बहाल करता रहा, तब लगभग 3.64 अरब डॉलर का शुद्ध बहिर्वाह हुआ।
हैकिंग के बाद बाइनेंस ने 15 नेटवर्क पर $4.65 बिलियन निकासी की प्रोसेस
लेखक

शेयर
मुख्य निष्कर्ष
- नेट आउटफ्लो लगभग बाइनेंस की रिपोर्ट की गई संपत्ति का 2.1% था।
- प्रारंभिक चरण में सभी निकासी मार्ग 12:36 UTC तक फिर से खुल गए थे।
- एक अपडेटेड प्रूफ-ऑफ-रिज़र्व्स रिपोर्ट 2 नवंबर को अपेक्षित थी।
प्रारंभिक उछाल के बाद निकासी की मात्रा में स्थिरता आई
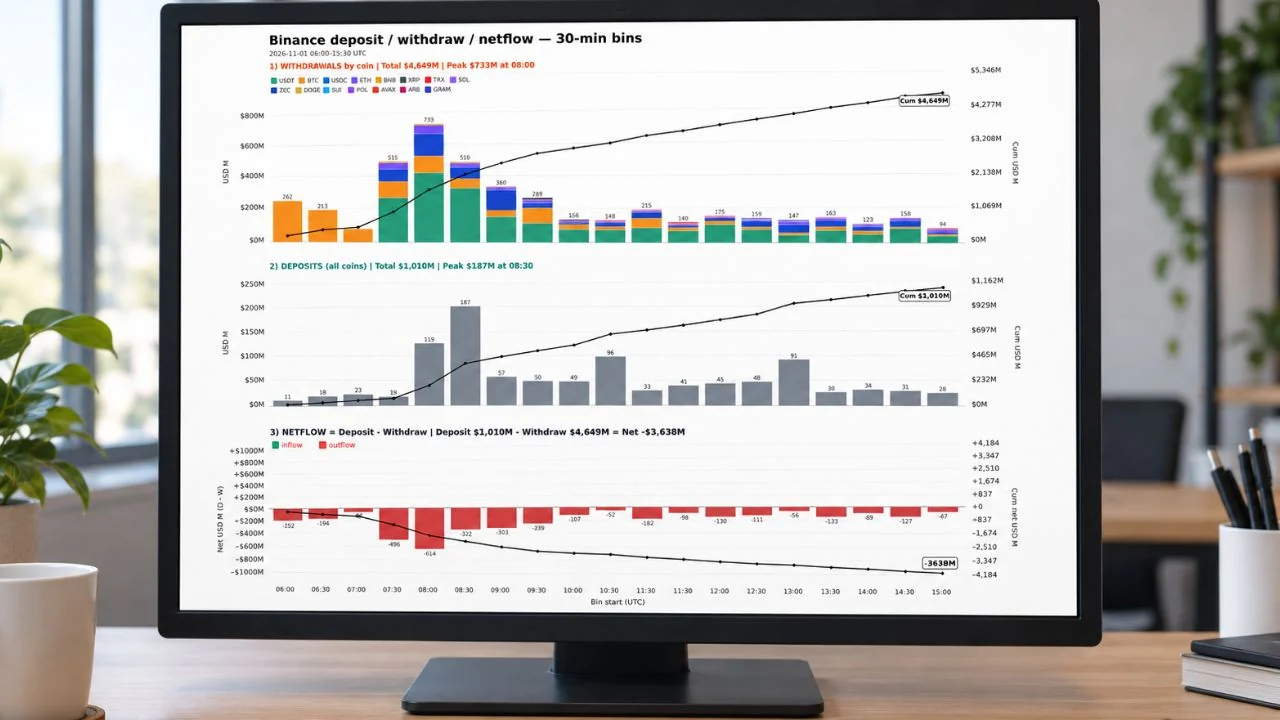
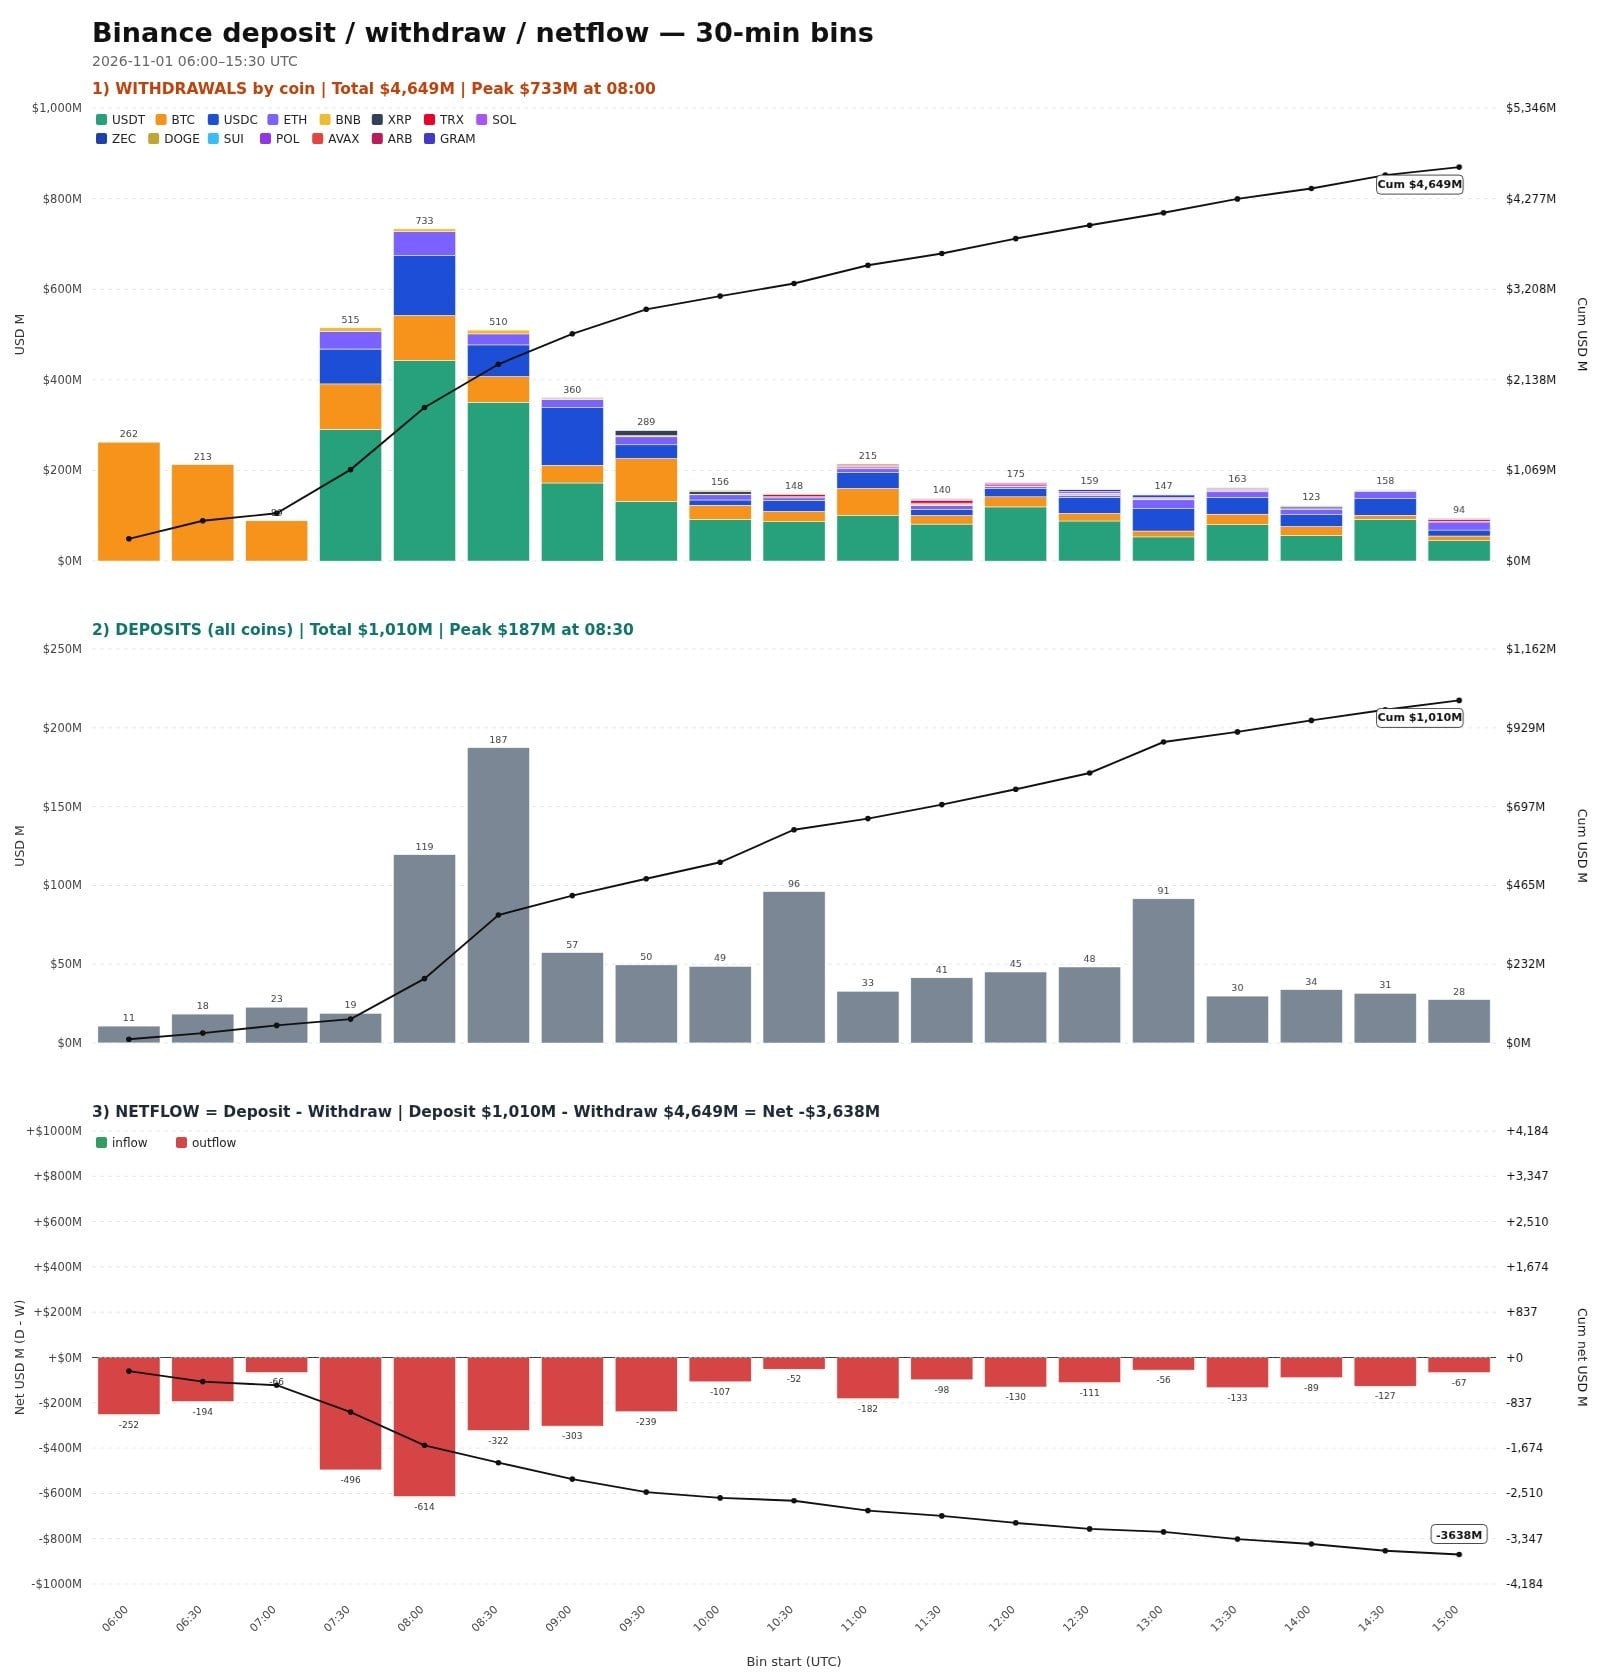
$6.3 बिलियन के हैक के बाद निकासी फिर से शुरू होने के बाद, 1 नवंबर को 06:00 और 15:30 UTC के बीच बाइनेंस ने $4.649 बिलियन की निकासी और $1.01 बिलियन की जमा राशि संसाधित की। अपने निकासी और जमा अपडेट में, एक्सचेंज ने कहा कि निकासी की मात्रा में शुरुआती उछाल के बाद गिरावट आई है और यह स्थिर हो रही है। शुद्ध निकासी कुल मिलाकर लगभग $3.64 बिलियन थी, जो इसके प्रबंधित संपत्ति के तहत रिपोर्ट किए गए 2.1% के बराबर है।
क्रिप्टो एक्सचेंज ने कहा:
"बाइनेंस ने 1 नवंबर, 2026 को 06:00 UTC पर चरणों में निकासी को बहाल करना शुरू किया। 12:36 UTC तक, शुरुआती चरण में सभी 15 नेटवर्क और संपत्तियों के लिए निकासी फिर से शुरू हो गई थी।"
तुलना में 28 अक्टूबर के प्रूफ-ऑफ-रिज़र्व डेटा से प्रबंधन के अधीन $171 बिलियन की संपत्ति का उपयोग किया गया। पिछली रिकवरी योजना में निकासी लौटने से पहले सुरक्षा जांच और सत्यापन की आवश्यकता थी, जबकि जमा संचालनशील रहे। एक्सचेंज ने प्रारंभिक चरण के बाहर नेटवर्क और संपत्तियों का परीक्षण जारी रखा।
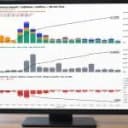
नीचे दिए गए तीन चार्ट 30-मिनट के अंतराल में निकासी, जमा और शुद्ध प्रवाह को ट्रैक करते हैं। ऊपरी चार्ट क्रिप्टोकरेंसी के अनुसार निकासी को अलग करता है, जिसमें 08:00 UTC से शुरू होने वाले अंतराल में $733 मिलियन का शिखर दिखाया गया है; बीच का चार्ट 08:30 UTC पर जमा में $187 मिलियन का शिखर दिखाता है। निचला चार्ट निकासी को जमा से घटाता है, जिसमें लाल बार प्रत्येक अंतराल में शुद्ध निकासी को दर्शाते हैं, जबकि तीनों पैनलों पर काली रेखाएँ संचयी कुल राशि को ट्रैक करती हैं।
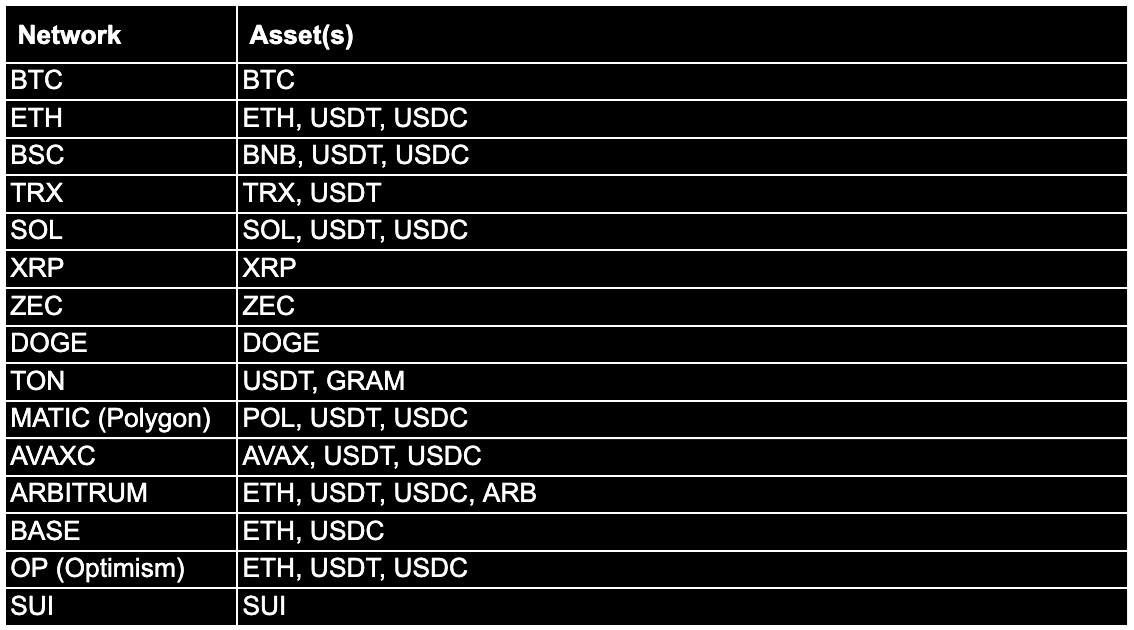
पुनर्स्थापित मार्ग 15 नेटवर्क तक फैले हुए हैं
उपलब्धता संपत्ति और नेटवर्क जोड़ी पर निर्भर करती है: निकाली जा रही क्रिप्टोकरेंसी और ट्रांसफर को ले जाने वाला ब्लॉकचेन। बाइनेंस का जमा और निकासी स्थिति ग्राहकों को उनके चुने हुए मार्ग की जाँच करने की अनुमति देता है। पुनर्स्थापित विकल्पों में बिटकॉइन पर BTC, XRP लेजर पर XRP, डॉजकॉइन पर DOGE, एथेरियम पर ETH, USDT, और USDC, और BNB स्मार्ट चेन पर BNB, USDT, और USDC शामिल थे।
बेस, ऑप्टिमिज़्म और आर्बिट्रम इथेरियम स्केलिंग नेटवर्क हैं जिन्हें कम लागत पर लेनदेन संसाधित करने के लिए डिज़ाइन किया गया है। बेस निकासी में ETH और USDC शामिल थे, जबकि ऑप्टिमिज़्म ने ETH, USDT और USDC का समर्थन किया; आर्बिट्रम में ARB भी शामिल था। पुनर्स्थापित संपत्ति और नेटवर्क सूची में सोलोना पर SOL, USDT, और USDC, Zcash पर ZEC, TON पर USDT और GRAM, और Sui पर SUI भी शामिल थे।
ट्रॉन, पॉलीगॉन और एवलैंच सी-चेन अपने स्वयं के टोकन और अन्य क्रिप्टोकरेंसी के ट्रांसफर का समर्थन करते हैं। पुनर्स्थापित निकासी में ट्रॉन पर TRX और USDT, पॉलीगॉन पर POL, USDT, और USDC, और एवलॉन्च C-चेन पर AVAX, USDT, और USDC शामिल थे। ग्राहक बाहरी पतों पर बिटकॉइन ट्रांसफर फिर से शुरू कर सकते थे, और बाइनेंस ने चेतावनी दी कि ट्रैफ़िक के कारण प्रोसेसिंग में अस्थायी रूप से देरी हो सकती है।
संपत्ति प्रतिस्थापन 95% तक पहुँचा
पुनर्भरण पहले प्रकट किए गए 90% स्तर से बढ़कर प्रभावित राशि के लगभग 95% तक हो गया। यह आंकड़ा हमलावरों द्वारा लौटाए गए चोरी हुए धन के बजाय, कंपनी के संसाधनों का उपयोग करके प्रभावित संपत्तियों के प्रतिस्थापन को मापता है। शेष कम तरल टोकन प्राप्त करने के लिए बाजार और ओवर-द-काउंटर चैनलों के माध्यम से खरीद जारी रही।
एक्सचेंज के चौथे रिकवरी अपडेट में बताया गया कि BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, और ZEC बैलेंस पूरी तरह से समर्थित थे। 31 अक्टूबर को 00:00 UTC पर एक नया रिज़र्व स्नैपशॉट लिया गया, और एक अद्यतन रिपोर्ट 2 नवंबर को आने की उम्मीद है। इसके ज़ीरो-नॉलेज प्रूफ़ का निर्माण, जो व्यक्तिगत ग्राहक बैलेंस को उजागर किए बिना रिज़र्व गणनाओं को सत्यापित करता है, चल रहा था।
अलग से, संघीय जांच ब्यूरो (एफबीआई) ने 31 अक्टूबर को इस चोरी का दोष उत्तर कोरिया पर लगाया। ब्यूरो ने इसे ट्रेडरट्रेटर से जोड़ा, जो इसमें शामिल उत्तर कोरियाई साइबर गतिविधि के लिए उसका दिया गया नाम है, और देखा कि चोरी की गई संपत्तियों को मुख्य रूप से ईथर में बदला जा रहा था। बाइनेंस ने अपनी जांच समाप्त होने के बाद एक घटना-उपरांत रिपोर्ट प्रकाशित करने की प्रतिबद्धता जताई।

बिनेंस ने गुरुवार को हुए 6.3 अरब डॉलर के हैक में अतिरिक्त उल्लंघन बिंदु, अनुमोदन नियंत्रणों को बायपास करने और सबूत नष्ट करने की रणनीतियाँ उजागर कीं।
अभी पढ़ें: बाइनेंस CEO ने $6.3 अरब हैक पर नए निष्कर्षों का खुलासा किया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।