



बिनेंस हैकर ने लगभग 158 मिलियन डॉलर के ऑल्टकॉइन को 70,480 ईटीएच के लिए बेचा, जबकि विश्लेषकों ने एक्सचेंज के इस दावे को चुनौती दी कि कोई निजी कुंजी लीक नहीं हुई थी।
एक्सचेंज की कहानी पर सवालों के बीच बाइनेंस हैकर ने $158M ऑल्ट्स बेचे
लेखक

शेयर
मुख्य निष्कर्ष
- लुकऑनचेन ने ट्रैक किया कि हमलावर ने 29 और 30 अक्टूबर को 7.02 मिलियन UNI को $39.63 मिलियन में बेचा।
- टीआरएम लैब्स ने कहा कि नौ गैर-इथेरियम चेनों पर वॉलेट्स ने साधारण हस्ताक्षरित ट्रांसफर के माध्यम से फंड भेजे।
- बाइनेंस का 1 नवंबर का प्रूफ-ऑफ-रिज़र्व्स स्नैपशॉट यह दिखाएगा कि डंप किए गए टोकन बदले गए थे या नहीं।
घंटों में सात टोकन गायब
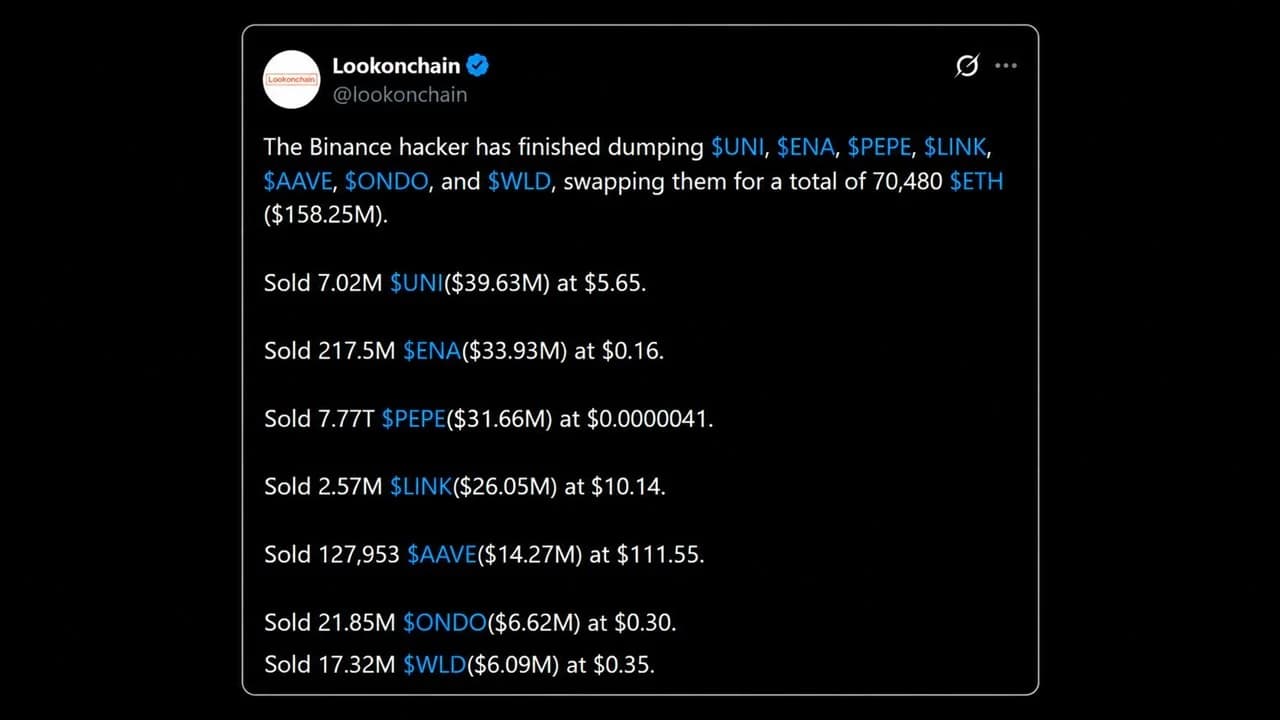
बाइनेंस उल्लंघन के पीछे के चोर ने चुराए गए ऑल्टकॉइन को ईथर में बदलने में ज्यादा समय बर्बाद नहीं किया। ऑनचेन ट्रैकर्स ने बताया कि हमलावर ने UNI, ENA, PEPE, LINK, AAVE, ONDO और WLD सहित कई ऑल्ट्स को डंप करना पूरा कर लिया, और उन्हें लगभग 158.25 मिलियन डॉलर के 70,480 ETH के लिए स्वैप कर दिया।
- 7.02 मिलियन UNI $5.65 पर $39.63 मिलियन में बेचे गए।
- 217.5 मिलियन ENA $0.16 पर $33.93 मिलियन में बेची गई।
- 7.77 ट्रिलियन PEPE $31.66 मिलियन में बेचा गया।
- 2.57 मिलियन LINK $10.14 पर $26.05 मिलियन में बेचा गया।
- 127,953 AAVE $111.55 पर $14.27 मिलियन में बेचे गए।
- 21.85 मिलियन ONDO और 17.32 मिलियन WLD $6.62 मिलियन और $6.09 मिलियन में बेचे गए।
हमलावर को अपनी जल्दबाज़ी का भारी खामियाज़ा उठाना पड़ा, एक विश्लेषक ने बताया कि उस व्यक्ति ने 51 मिनट में 7,018,792 UNI बेचे, और आखिरी स्वैप पर पहली की तुलना में 21% कम कीमत ली। PEPE का निकासी और अधिक सावधानी से किया गया था, एक ट्रैकर ने डेढ़ घंटे में 85 स्वैप गिने और कोई भी एक ट्रेड $1.05 मिलियन से अधिक नहीं था।
तर्क सरल था, यानी चूंकि टेदर और सर्कल पहले ही बड़ी मात्रा में स्टेबलकॉइन बैलेंस को फ्रीज कर चुके थे, हैकर समय पर नकदी निकालने के लिए प्रीमियम का भुगतान करने को तैयार था।
TRM लैब्स ने कहा कि हमलावर ने मार्केट मेकर्स को लगभग 325 मिलियन USDT लगभग 122,300 ETH के लिए 10% से अधिक की छूट पर भी बेचा।
बाइनेंस को वापस खरीदने की आवश्यकता क्यों पड़ सकती है
इस बिक्री से बाइनेंस की खाता-बही में एक कमी रह जाती है, यह देखते हुए कि चोरी हुए ENA, UNI, PEPE और AAVE की पोजीशन, प्रत्येक टोकन की बाइनेंस की रिपोर्ट की गई होल्डिंग्स का 7% से 15% तक का प्रतिनिधित्व करती हैं, क्योंकि खाली किए गए वॉलेट को इसके रिज़र्व के प्रमाण में गिना गया था। एक ट्रेडर ने तर्क दिया कि बाइनेंस मूल रूप से PEPE में लगभग $40 मिलियन का नेट शॉर्ट है और उसे इसे वापस खरीदना होगा।
बाइनेंस ने अपने उपयोगकर्ता सुरक्षा कोष और कंपनी के फंड से सभी नुकसान की भरपाई करने का वादा किया है। कुछ बाजार टिप्पणीकार उस बोली से आगे निकल रहे हैं, एक नए बनाए गए वॉलेट ने ENA डंप के खत्म होते ही हाइपरलिक्विड पर $4.09 मिलियन मूल्य के 22.78 मिलियन ENA पर 3x लॉन्ग खोला।
बाइनेंस का कहना है कि कोई कुंजी लीक नहीं हुई
हमलावर कैसे अंदर घुसा, यह अब विवाद का विषय है। बाइनेंस ने कहा कि उसकी प्रारंभिक जांच से पता चलता है कि इस घटना में एक समझौता किए गए DevOps इंजीनियर का लैपटॉप शामिल हो सकता है, जिसने एक हमलावर को एक सेवा कंटेनर तक पहुंचने और अनधिकृत निकासी जमा करने की अनुमति दी। फर्म ने फिर स्पष्ट किया:
"हमें किसी भी वॉलेट प्राइवेट की लीक का कोई सबूत नहीं मिला है।"
कई शोधकर्ताओं ने टिप्पणियों को अलग तरह से पढ़ा, कुछ का कहना है कि यह घटना EIP-7702 डेलिगेशन एक्सप्लॉइट से बढ़कर बाइनेंस 16 साइनिंग कुंजी के संभावित समझौते तक पहुंच गई। EIP-7702 एक एथेरियम सुविधा है जो एक सामान्य वॉलेट को अस्थायी रूप से स्मार्ट कॉन्ट्रैक्ट कोड चलाने की अनुमति देती है।
सुरक्षा फर्म ब्लोकाइड ने पाया कि हमलावर ने हॉट वॉलेट के लाइव नॉन्स (एक काउंटर जो इसके लेनदेन को क्रमबद्ध करता है) का अनुमान लगाने के लिए एक ही लेनदेन में 50 ऑथराइजेशन सबमिट किए, और केवल एक ही मेल खाया।
संदेह करने वालों के लिए सबसे मजबूत बिंदु यह है कि चोरी केवल एथेरियम तक ही सीमित नहीं थी। इस संबंध में, टीआरएम ने कहा कि नौ अन्य चेनों पर वॉलेट्स ने साधारण हस्ताक्षरित ट्रांसफर के माध्यम से फंड भेजे, और यह आकलन किया कि हमलावर संभवतः बाइनेंस के हॉट वॉलेट साइनिंग सिस्टम को "अपनी पसंद के लेनदेन पर हस्ताक्षर करने" के लिए मजबूर कर सकता था।
एक गिनती के अनुसार बिटकॉइन पर 1.449 बिलियन डॉलर और ट्रॉन पर 628 मिलियन डॉलर का निकासी हुआ, जहाँ EIP-7702 मौजूद नहीं है।
दुरुपयोग, चोरी नहीं?
एक सेवा के अंदर हमलावर, जो हस्ताक्षर का अनुरोध कर सकता है, कुंजियों को निकाले बिना ही उनका उपयोग कर सकता है। ऑनचेन शोधकर्ता 0xQuit ने कहा कि हमलावर ने एक रिलेयर का इस्तेमाल किया, जो सीधे कुंजी तक पहुंच के साथ अनावश्यक होता, और उन्होंने आगे कहा:
ऐसा लगता है कि वे [the attacker] के पास निजी कुंजी नहीं थीं।
Bitcoin.com न्यूज़ ने अब तक इस उल्लंघन के बारे में जो कुछ भी पुष्टि हुई है, उसका विवरण दिया है।
किसी भी मामले में, इसका असर विकेंद्रीकृत वित्त (DeFi) तक फैल गया है, जिसमें हमलावर ने Aave पर 60 मिलियन USDT के मुकाबले लगभग 19,760 ETH उधार लिए हैं, और Aave ने Ethereum पर अपने V3 मार्केट को फ्रीज कर दिया है। नतीजतन, 30 अक्टूबर की सुबह ईथर 5.2% गिरकर $2,190 पर आ गया।

TRM लैब्स और ZachXBT ने $6.3 बिलियन के बाइनेंस हैक को उत्तर कोरिया की लज़ारस-संबंधित ट्रेडरट्रेटर इकाई से जोड़ा है।
अभी पढ़ें: TRM लैब्स, ZachXBT: बिनेंस हैक के पीछे उत्तर कोरिया का लज़ारस ग्रुप

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकShiraz JagatiCrypto Reporter
शिराज़ एक पत्रकार और विश्लेषक हैं, जिनका काम 2016 से डिजिटल परिसंपत्ति क्षेत्र और ब्लॉकचेन-संबंधित विकासों को कवर करता रहा है।













