Bitget के $351.6 मिलियन के सुरक्षा उल्लंघन की शुरुआत अजीब ब्लॉकचेन लेनदेन के एक सिलसिले के रूप में हुई और यह जल्द ही 2026 की सबसे बड़ी पुष्टि की गई केंद्रीकृत क्रिप्टो एक्सचेंज घटनाओं में से एक बन गया। जो शुरू में बिटगेट-लेबल वाले वॉलेट्स से कम से कम $150 मिलियन से $170 मिलियन निकलते हुए प्रतीत हो रहा था, वह अंततः लगभग दोगुना बड़ा हो गया, जिसमें XRP, Ethereum, स्टेबलकॉइन्स, टोकनाइज्ड गोल्ड और कई अन्य क्रिप्टो परिसंपत्तियाँ शामिल थीं।
बिटगेट के विशाल $351M हैक के बारे में हम सब कुछ जानते हैं
लेखक

शेयर
मुख्य बातें
- बिटगेट ने 24 सितंबर को 18:31 UTC पर $351.6M के उल्लंघन का पता लगाया और निकासी रोक दी।
- ग्रेसी चेन का कहना है कि बिटगेट का 464 मिलियन डॉलर से अधिक का सुरक्षा कोष पूरे 351.6 मिलियन डॉलर के नुकसान को वहन कर सकता है।
- बिटगेट का कहना है कि प्राइवेट की चोरी नहीं हुई थी, और 24 घंटों के भीतर एक पूरी तकनीकी रिपोर्ट जारी की जाएगी।
एक्सचेंज ने इस उल्लंघन की पुष्टि कर दी है, निकासी को रोक दिया है और कानून प्रवर्तन तथा ऑनचेन सुरक्षा फर्मों के साथ काम करना शुरू कर दिया है। सीईओ ग्रेसी चेन का कहना है कि ग्राहकों के बैलेंस सुरक्षित हैं, कोल्ड वॉलेट्स को कोई नुकसान नहीं हुआ है और बिटगेट का 464 मिलियन डॉलर से अधिक का यूजर प्रोटेक्शन फंड पूरे नुकसान को वहन करने के लिए पर्याप्त बड़ा है।
बिटगेट हैक कैसे हुआ
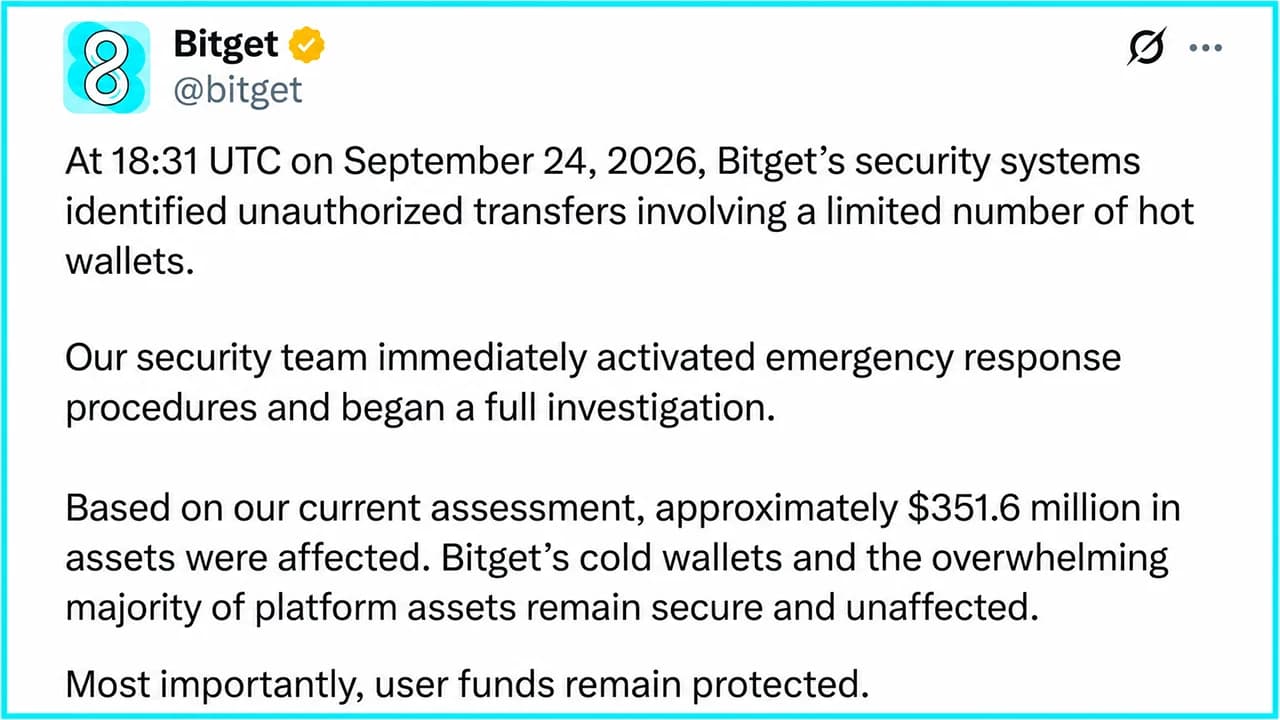
गुरुवार को, बिटगेट ने खुलासा किया कि उसके सुरक्षा प्रणालियों ने 24 सितंबर को 18:31 UTC पर उसके कुछ हॉट वॉलेट से अनधिकृत ट्रांसफर का पता लगाया। कुछ ही मिनटों में आपातकालीन प्रक्रियाएं सक्रिय कर दी गईं, संदिग्ध पतों की पहचान कर उनकी रिपोर्ट की गई, और कानून प्रवर्तन तथा ब्लॉकचेन सुरक्षा फर्मों से संपर्क किया गया।
नुकसान काफी बड़ा था। बिटगेट का अनुमान है कि लगभग $351.6 मिलियन प्रभावित हुए, लेकिन उनका कहना है कि केवल उनके हॉट और वार्म वॉलेट लेयर्स के कुछ हिस्से ही समझौता किए गए थे। कंपनी तीन-स्तरीय वॉलेट आर्किटेक्चर संचालित करती है और यह दावा करती है कि उसके कोल्ड वॉलेट पूरी तरह से सुरक्षित हैं। बाद में, एहतियात के तौर पर पूरे प्लेटफॉर्म पर निकासी (विथड्रॉल) को निलंबित कर दिया गया। डिपॉजिट और ट्रेडिंग चालू हैं, जबकि बिटगेट ने विस्तार से बताया कि ग्राहक खाता शेष उपयोगकर्ताओं की संपत्ति को सटीक रूप से दर्शाते रहते हैं।
यह अंतर महत्वपूर्ण है क्योंकि एक्सचेंज प्रभावी रूप से यह कह रहा है कि यह एक कॉर्पोरेट बैलेंस-शीट हानि है, न कि ऐसा नुकसान जिसे वह ग्राहकों पर थोपना चाहता है। चेन ने कई X पोस्ट में समझाया कि ग्राहकों को पूरा नुकसान भरपाई मिलेगी। एक्सचेंज के संस्थापक ने कहा कि बिटगेट का उपयोगकर्ता सुरक्षा कोष (User Protection Fund) वर्तमान में $464 मिलियन से अधिक रखता है, जिससे $351.6 मिलियन का अनुमानित नुकसान कोष के घोषित मूल्य से लगभग $112 मिलियन कम है। एक्सचेंज का कहना है कि इसलिए, यह पूरी घटना कोष की कवरेज के दायरे में पूरी तरह से आती है।
बिटगेट ने अपने आधिकारिक नोटिस में कहा, "हम इससे भागेंगे नहीं," और यह वादा किया कि "हर डॉलर और हर निर्णय" का हिसाब दिया जाएगा।
बिटगेट के बोलने से पहले ही ब्लॉकचेन ने खतरा भांप लिया था
बिटगेट द्वारा कुछ भी पुष्टि किए जाने से पहले, ब्लॉकचेन पर्यवेक्षक एक्सचेंज-लेबल वाले वॉलेट्स से लाखों डॉलर निकलते हुए देख रहे थे। शुरुआती तस्वीर लगभग 150 से 170 मिलियन डॉलर से अधिक की संपत्ति के नए पतों पर जाने पर केंद्रित थी। यह किसी ऐसे व्यक्ति का व्यवहार नहीं है जो सबसे अच्छी निष्पादन की तलाश में हो।
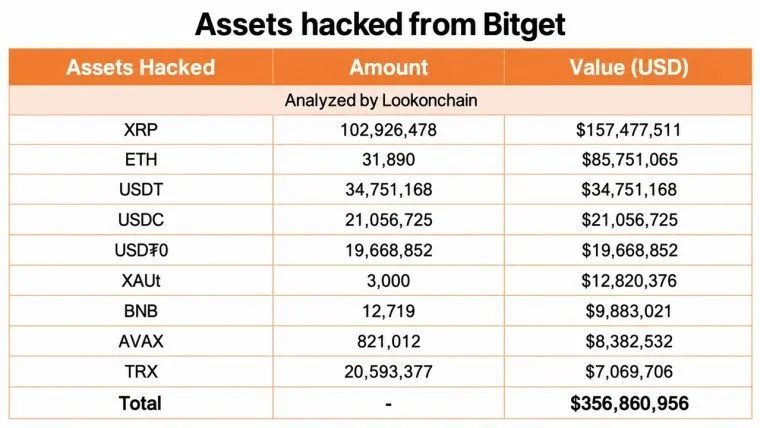
जैसे-जैसे तस्वीर स्पष्ट हुई, ऑनचेन शोधकर्ताओं ने कई नेटवर्कों में संपत्तियों को ट्रैक किया। लुकऑनचेन के बाद के हिसाब में लगभग 102.93 मिलियन XRP (157.5 मिलियन डॉलर), 31,890 ETH (85.8 मिलियन डॉलर), 34.75 मिलियन डॉलर USDT शामिल थे, $21.05 मिलियन USDC, $19.67 मिलियन USDT0, 3,000 XAUt, 12,719 BNB, 821,012 AVAX और 20.59 मिलियन TRX।
इथेरियम वर्चुअल मशीन-संगत नेटवर्क के माध्यम से स्थानांतरित की जा सकने वाली संपत्ति का एक बड़ा हिस्सा तेजी से समेकित किया गया और इथेरियम में परिवर्तित कर दिया गया। लुकऑनचेन ने अनुमान लगाया कि यह राशि अंततः लगभग 67,982 ETH तक पहुंच गई।
उस आंकड़े और बिटगेट के $351.6 मिलियन के अनुमान के बीच का अंतर महत्वपूर्ण है। लगभग 183 मिलियन डॉलर का आंकड़ा ऑनचेन ट्रैकरों को दिखाई देने वाले एक प्रमुख समूह को दर्शाता है, जबकि बिटगेट का आंकड़ा प्रभावित बुनियादी ढांचे और अतिरिक्त ब्लॉकचेन, जिसमें विशाल XRP पोजीशन भी शामिल है, पर उसके लेखांकन को दर्शाता है। दूसरे शब्दों में, पहले ब्लॉकचेन अलार्म और ऑनचेन जांचकर्ताओं ने आग का एक हिस्सा पकड़ा, पूरी इमारत नहीं।
बिटगेट का कहना है कि उसकी प्राइवेट कीज़ चोरी नहीं हुई थीं
विकसित हो रही तकनीकी तस्वीर इस घटना का सबसे महत्वपूर्ण हिस्सा हो सकती है। बाद में एक अपडेट में, चेन ने समझाया कि बिटगेट की प्राइवेट कीज़ (private keys) समझौता नहीं हुई थीं। इसके बजाय, उनके प्रारंभिक विवरण के अनुसार, हमलावरों ने एक्सचेंज के वॉलेट इंफ्रास्ट्रक्चर के भीतर एक महत्वपूर्ण बैकएंड घटक (critical backend component) को समझौता कर लिया और वे लेनदेन डेटा को जाली या नकली बनाने में सक्षम थे जो बिटगेट की सामान्य प्राधिकरण और हस्ताक्षर प्रक्रिया में प्रवेश कर गया।

यह सिर्फ प्राइवेट की चोरी करने से बहुत अलग तरह का हमला होगा। यदि बिटगेट का यह दावा सही पाया जाता है, तो जिस सिस्टम को यह तय करने के लिए डिज़ाइन किया गया था कि क्या साइन किया जाना चाहिए, उसमें हेरफेर करके उन लेनदेन को अधिकृत कर दिया गया जो कभी मौजूद नहीं होने चाहिए थे। इसलिए कुंजी तकनीकी रूप से सुरक्षित रह सकती हैं, जबकि उन्हें निर्देश देने वाला बुनियादी ढांचा विफल हो गया।
चेन ने कहा कि इस समझौते को नियंत्रित कर लिया गया है और अब कोई और अनधिकृत हस्तांतरण संभव नहीं है। हालांकि, बिटगेट ने अपनी जांच पूरी होने तक आधिकारिक तौर पर हमले के अंतिम मार्ग की घोषणा करने से परहेज किया है। इससे कई अनसुलझे सवाल रह जाते हैं। जांचकर्ताओं को अभी भी यह स्थापित करना है कि बैकएंड में सेंध कैसे लगाई गई, हमलावरों ने कौन से विशेषाधिकार प्राप्त किए, मौजूदा नियंत्रणों ने लेनदेन को क्यों अस्वीकार नहीं किया, और क्या अतिरिक्त प्रमाणीकरण या लेनदेन-नीति सुरक्षा उपाय उन्हें रोक सकते थे।
क्या उत्तर कोरिया के लज़ारस ग्रुप ने बिटगेट पर हमला किया?
फिर उत्तर कोरिया का सवाल है। चेन के लाइव अपडेट के बाद आई रिपोर्टों और सोशल मीडिया पोस्टों ने प्रारंभिक आईपी या रूटिंग जानकारी को उस बुनियादी ढांचे के पैटर्न से जोड़ा है जो पहले उत्तर कोरियाई हमलावरों से जुड़े थे। इससे तुरंत यह अटकलें पैदा हुईं कि लाज़रस ग्रुप इसके लिए जिम्मेदार हो सकता है। फिलहाल, यह ठीक वही है: एक अटकल।
इन संयोगों को नज़रअंदाज़ करना असंभव है। उत्तरी कोरियाई हैकर्स, विशेष रूप से राज्य-प्रायोजित लज़ारस ग्रुप, पर क्रिप्टो की कुछ सबसे बड़ी चोरीओं का आरोप लगाया गया है, जिसमें सबसे खास फरवरी 2025 में लगभग 1.5 बिलियन डॉलर का बायबिट ब्रीच है। हालांकि, जब तक जांचकर्ता ऐसे तकनीकी संकेतक, लॉन्ड्रिंग पैटर्न या अन्य सबूत प्रकाशित नहीं करते जो बिटगेट के हमलावर को किसी ज्ञात समूह से जोड़ते हों, तब तक लज़रस को एक निष्कर्ष के बजाय एक परिकल्पना ही माना जाना चाहिए।
अब बिटगेट उपयोगकर्ताओं का क्या होगा?
ग्राहकों के लिए, तत्काल समस्या निकासी है। जब तक बिटगेट अपनी सुरक्षा समीक्षा करता है, तब तक निकासी अक्षम रहेगी। एक्सचेंज का कहना है कि उसकी टीमें एक साथ प्रभावित बुनियादी ढांचे को ठीक कर रही हैं और निकासी को बहाल करने की तैयारी कर रही हैं, लेकिन चेन ने एक ऐसा समय बताने से इनकार कर दिया है जिसकी वह गारंटी नहीं दे सकतीं। जमा और ट्रेडिंग उपलब्ध हैं।
सुरक्षा कोष अब भी बारीकी से जांच के दायरे में है। बिटगेट का कहना है कि इसके $464 मिलियन से अधिक का मूल्य अनुमानित नुकसान को आराम से कवर कर देता है, हालांकि अब तक जारी की गई सूचनाएं कोष की संरचना या पृथक्करण के स्वतंत्र, वास्तविक समय के ऑडिट के बराबर नहीं हैं।
पुनर्प्राप्ति एक अलग मामला है। USDT और USDC जैसे फिएट-पेग्ड स्टेबलकॉइन, जब संपत्तियां पहचानी जा सकती हैं, तो जारीकर्ता-नियंत्रित अनुबंधों के माध्यम से संभावित रूप से जमा किए जा सकते हैं। नए वॉलेट में रखे नेटिव एथेरियम को रोकना काफी मुश्किल है, जो हमलावर द्वारा इसे तेजी से ETH में बदलने को विशेष रूप से महत्वपूर्ण बनाता है।
चेन नियमित रूप से समुदाय को अपडेट कर रही हैं, और उन्होंने इस बात पर जोर दिया कि एक्सचेंज इस घटना की पूरी जांच के लिए मंडiant और स्लोमिस्ट के साथ काम कर रहा है। उन्होंने एक बार फिर से दोहराया कि "उपयोगकर्ता की शेष राशि सुरक्षित है" और कहा कि बिटगेट का उपयोगकर्ता सुरक्षा कोष इस उल्लंघन से होने वाले नुकसान की भरपाई करेगा। चेन ने आगे कहा कि बिटगेट वॉलेट अप्रभावित रहा क्योंकि इसका स्व-कस्टोडियल इंफ्रास्ट्रक्चर एक्सचेंज से अलग है।
इस घटना को बिटगेट के अप्रैल 2025 के लगभग 100 मिलियन डॉलर के मार्केट-मेकिंग, बॉट और आर्बिट्रेज प्रकरण के साथ भ्रमित नहीं किया जाना चाहिए। वह एक अलग तंत्र के साथ एक अलग घटना थी। अगला प्रमुख सबूत सीधे बिटगेट से आना चाहिए। एक्सचेंज ने अपने शुरुआती नोटिस के 24 घंटों के भीतर हर घंटे अपडेट और एक पूरी घटना रिपोर्ट का वादा किया है, जिसमें मूल कारण विश्लेषण और सुधारात्मक उपाय शामिल होंगे।
तब तक, तीन आंकड़े कहानी का अधिकांश हिस्सा बताते हैं: $351.6 मिलियन प्रभावित हुए, कथित तौर पर $464 मिलियन से अधिक राशि इसमें शामिल है, और बिटगेट के उपयोगकर्ता निकासी के वापस ऑनलाइन होने का इंतजार कर रहे हैं। चौथा आंकड़ा, यानी चोरी हुई क्रिप्टो में से वास्तव में कितनी वसूली की जा सकती है, यह अभी भी एक अनुमान ही है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।