ביום שני, מעבד התשלומים לסוחרים Swiss Bitcoin Pay, שאינו משמורתי, חשף כי גילה שמשתמש זדוני השיג גישה למערכות הפנימיות של החברה. החברה דיווחה כי הצוות מאמין שהמשתמש ניגש למידע כגון כתובות דוא”ל של לקוחות, כתובות ביטקוין ו-IBAN-ים.
Swiss Bitcoin Pay בדיוק החשיך לאחר פולש מסתורי
נכתב ע"י

שתף
נקודות עיקריות
- Swiss Bitcoin Pay חשפה ב-14 בספטמבר כי מידע כגון אימיילים, כתובות ביטקוין ו-IBAN-ים עשוי היה ליפול לידיים הלא נכונות.
- החברה מצטרפת ללפחות 5 חברות קריפטו שנפגעו מפריצות נתונים ב-2026, מה שמספק לנוכלים יותר תחמושת.
- Swiss Bitcoin Pay אומרת שהכספים בטוחים, אך השרתים שלה נשארים לא מקוונים בזמן שהפריצה מ-14 בספטמבר מטופלת.
משתמש זדוני משיג גישה למערכות Swiss Bitcoin Pay
2026 לא סבלה ממחסור בפריצות נתונים, וב-14 בספטמבר Swiss Bitcoin Pay הסבירה כי ייתכן שהמערכות שלה נגישו על ידי “משתמש זדוני”. החברה, שנוסדה בסוף 2022, היא למעשה מעבד תשלומים לביטקוין (BTC) שאינו משמורתי, שסוחרים יכולים להשתמש בו כדי לקבל ביטקוין.
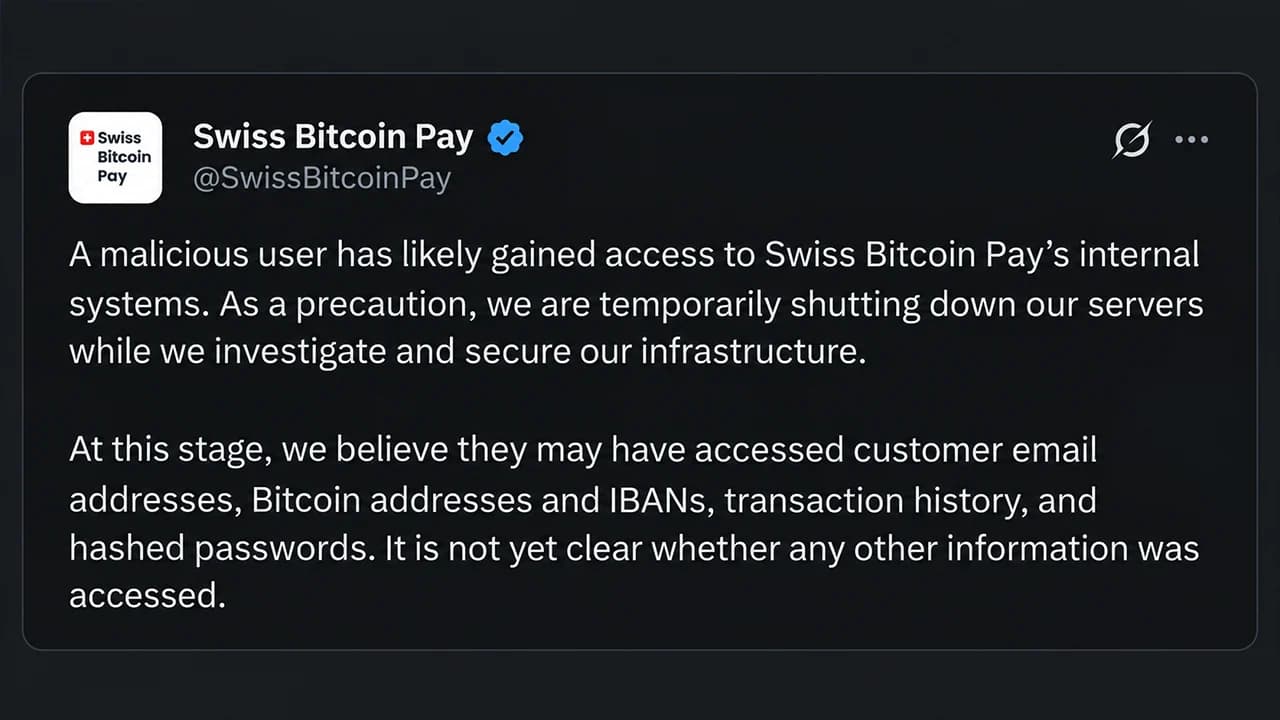
באתר החברה נטען שהאפליקציה משמשת יותר מ-1,000 סוחרים ב-21 מדינות. ביום שני, החשבון הרשמי ב-X חשף את המידע בנוגע לפריצה. “משתמש זדוני ככל הנראה השיג גישה למערכות הפנימיות של Swiss Bitcoin Pay. כאמצעי זהירות, אנו מכבים זמנית את השרתים שלנו בזמן שאנו חוקרים ומאבטחים את התשתית שלנו,” כתבה Swiss Bitcoin Pay.
לאחר מכן הסביר הצוות כי הם חושבים שהמשתמש ייתכן ש”ניגש לכתובות דוא”ל של לקוחות, כתובות ביטקוין ו-IBAN-ים, היסטוריית עסקאות וסיסמאות מגובבות.”
תעשיית הקריפטו מתמודדת עם גל של פריצות נתונים
הידיעה מגיעה בזמן ש-2026 ראתה גל עצום של פריצות נתונים בתעשיית הקריפטו, וכן את התקרית של Revolut השבוע. לפי הדיווחים, Revolut הגיבה לדומיין דוא”ל של סוכנות ממשלתית שהופעל על ידי מפעיל זדוני.
לפי הדיווחים, Revolut חשפה מידע על כתובת מגורים, אימיילים, מספרי טלפון, עותקים של דרכון או רישיון נהיגה, סלפי לאימות ו-IBAN-ים. לצד זאת, פריצות נתונים פגעו ב-Trezor, Pocket Bitcoin, Bits of Gold ו-Safepal. Swiss Bitcoin Pay אמרה כי כספי המשתמשים “בטוחים” וכי “כל סכום שמגיע למשתמשים יוחזר במלואו”. הצוות הוסיף כי הם אינם יודעים מתי ייפתחו מחדש, אך עובדים על כך.
לקוחות ומשתמשים של כל אחת מהחברות הללו שסבלו מפריצות נתונים צריכים להניח שהמידע האישי שלהם, אימיילים, מספרי טלפון וכתובות מגורים ככל הנראה ידועים. בהמשך, הדבר הטוב ביותר שלקוחות שנפגעו יכולים לעשות הוא לעקוב ולהישאר ערניים לניסיונות פישינג, תמיכה מזויפת, מכתבים כוזבים ומתקשרים לא מזוהים.



מאמר זה תורגם מאנגלית באמצעות בינה מלאכותית. הגרסה המקורית באנגלית היא המקור הקובע; תרגומים אוטומטיים עשויים להכיל אי-דיוקים, במיוחד במונחים משפטיים ורגולטוריים.