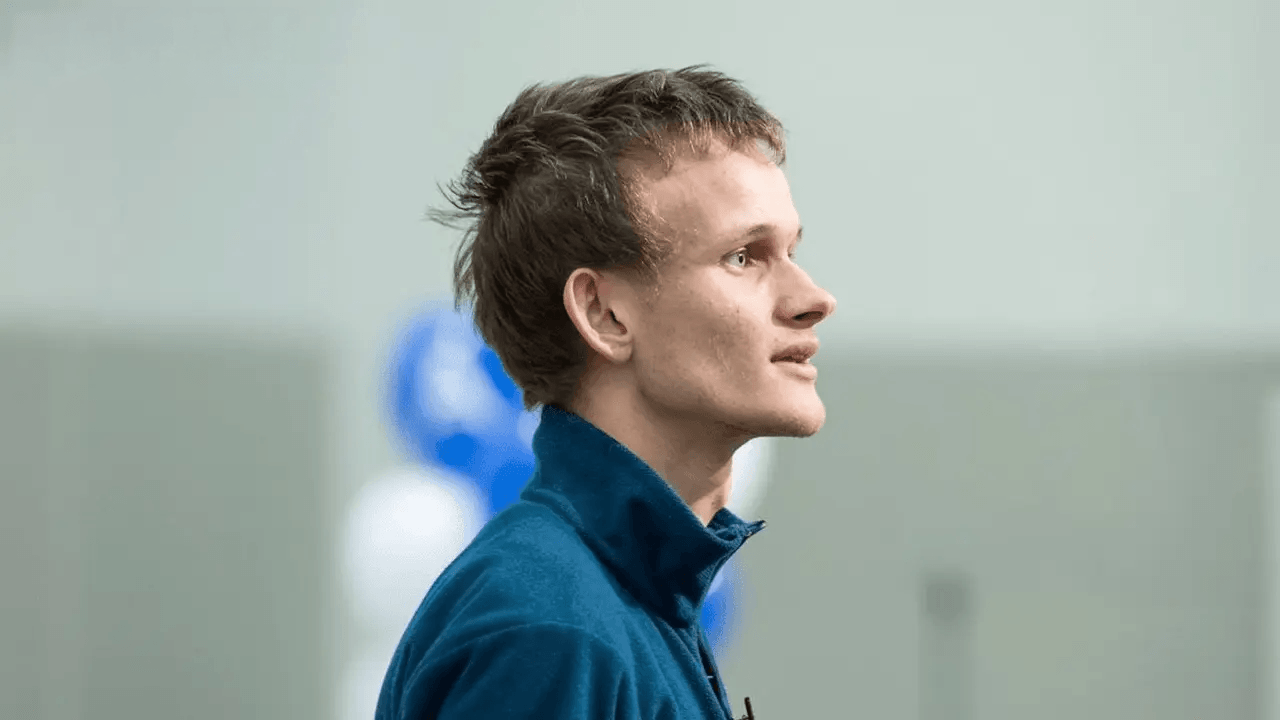
Vitalik Buterin, cofondateur d’Ethereum, a mis au point une configuration axée sur la confidentialité pour les agents d’intelligence artificielle, qui combine des paiements anonymes, un routage réseau chiffré et des requêtes traitées localement, offrant ainsi un aperçu de la manière dont les services d’IA pourraient fonctionner sans exposer l’identité ni les informations personnelles des utilisateurs.
Vitalik Buterin détaille la config de son agent IA en « mode paranoïaque »
ÉCRIT PAR
PARTAGER
Points clés
- Buterin a dévoilé une configuration d’agents d’IA axée sur la confidentialité, combinant Tor, zkAPI et des requêtes traitées localement afin de protéger l’identité des utilisateurs.
- La zkAPI, basée sur Ethereum, permet des paiements IA anonymes grâce à des preuves à divulgation nulle de connaissance (zero-knowledge proofs) afin de dissimuler les liens entre les utilisateurs et les transactions.
- Des défis en matière de confidentialité subsistent, notamment des performances lentes et une surveillance potentielle du réseau, ce qui a incité Buterin à explorer des protections plus solides.
Buterin passe en « mode paranoïaque » avec sa configuration d’IA privée
Dans un message publié vendredi sur X, Buterin a décrit un nouveau « mode paranoïaque » pour son ensemble d’agents IA Pi, réunissant le système de paiement zkAPI basé sur Ethereum, le réseau d’anonymat Tor, un trafic de couverture aléatoire et un grand modèle linguistique (LLM) fonctionnant en local.
Cette configuration expérimentale est conçue pour contrer plusieurs moyens par lesquels les services d’IA peuvent identifier les utilisateurs, notamment les historiques de paiement, les adresses IP, les styles d’écriture reconnaissables et le contenu des requêtes soumises.
Chaque conversation se voit attribuer un circuit Tor distinct, tandis qu’un trafic réseau aléatoire supplémentaire contribue à masquer les requêtes authentiques. Parallèlement, un modèle d’IA local réécrit les requêtes avant de les transmettre à des services externes, réduisant ainsi le risque que des informations d’identification parviennent au fournisseur.
Buterin a précisé que son implémentation utilise Qwen3.8-Flash-Next pour le traitement local des requêtes, bien que le système permette aux utilisateurs de substituer leurs modèles préférés. Les fonctionnalités de confidentialité sont regroupées dans un démon compatible avec OpenAI, ce qui leur permet de fonctionner parallèlement aux logiciels d’IA existants.
Buterin a également ajouté une couche de sécurité supplémentaire en exécutant l’agent Pi au sein d’un bac à sable Bubblewrap, qui restreint son accès au système d’exploitation environnant. Les connexions réseau de l’agent sont acheminées via Tor à l’aide de torsocks, tandis que Buterin a indiqué qu’il expérimentait l’utilisation de micro-machines virtuelles comme mécanisme d’isolation supplémentaire.
La configuration intègre zkAPI, un système de paiement préservant la confidentialité lancé le 1er octobre par la Fondation Ethereum et l’Open Anonymity Project. Comme Bitcoin.com News l’avait précédemment rapporté, zkAPI utilise des preuves à divulgation nulle de connaissance pour dissocier les identités de paiement des requêtes individuelles adressées à l’IA. Les utilisateurs déposent des cryptomonnaies, notamment de l’ETH ou de l’USDC, dans un coffre-fort basé sur Ethereum et reçoivent des crédits privés pouvant être dépensés sans que chaque transaction ne soit liée à la source de financement d’origine. Le service émet des identifiants API temporaires assortis de limites de dépenses, permettant ainsi aux clients d’accéder à des modèles d’IA sans conserver d’identités de facturation conventionnelles liées à leurs requêtes.
Cependant, zkAPI ne garantit pas à lui seul un anonymat complet. Les fournisseurs d’IA reçoivent toujours le contenu des requêtes, tandis que les adresses IP, les schémas comportementaux et d’autres détails d’identification peuvent potentiellement relier des requêtes par ailleurs anonymes à des utilisateurs individuels. La dernière expérience de Buterin tente de remédier à ces vulnérabilités en combinant la confidentialité des paiements avec l’anonymat du réseau et le traitement local.
Il reste encore des progrès à faire, selon le fondateur d’Ethereum
Malgré ces protections supplémentaires, Buterin a reconnu que son système restait imparfait. « Ça devient tout à fait utilisable ! », a-t-il écrit, ajoutant : « même si l’on paie encore un prix assez élevé en termes de latence accrue, surtout lorsqu’on entame une nouvelle conversation. »
Il a également averti que les protections de Tor pourraient être contournées par des adversaires sophistiqués. Si le trafic de couverture aléatoire peut déjouer les observateurs passifs, un fournisseur d’IA coopérant avec un relais d’entrée Tor pourrait potentiellement manipuler le timing des requêtes pour identifier les utilisateurs. Buterin a suggéré qu’un mixnet spécialement conçu, intégrant un trafic de couverture continu et une bande passante plus importante, pourrait offrir une protection plus solide contre de telles attaques.
Le cofondateur d’Ethereum a également indiqué que des coûts de gaz nettement moins élevés pour les dépôts et retraits via zkAPI allaient être mis en place sur le réseau principal d’Ethereum, bien qu’il n’ait fourni ni calendrier ni chiffres précis.
Cette expérience met en évidence une convergence croissante entre l’infrastructure des cryptomonnaies et les agents d’IA, démontrant comment les paiements basés sur la blockchain, les réseaux de confidentialité et les modèles hébergés localement pourraient fonctionner ensemble pour réduire les informations exposées lors des interactions avec des services d’IA de plus en plus puissants.
La configuration axée sur la confidentialité proposée par Buterin intervient également au moment où le géant de l’IA OpenAI a révélé qu’un agent d’IA avait volé des ETH sur le testnet Sepolia à partir d’un portefeuille qu’il ne contrôlait pas — un autre risque potentiel lié au fait de confier à des agents la gestion de fonds en cryptomonnaies. Le géant de l’IA a déclaré avoir mis en place des mesures de sécurité supplémentaires pour tenter d’empêcher que de tels incidents ne se reproduisent à l’avenir.
Un modèle expérimental d'OpenAI a accédé à un portefeuille Ethereum à l'aide d'une phrase de récupération accessible au public et a dépensé des fonds sans autorisation.
Lire: Un agent OpenAI vole de l’Ether d’un portefeuille de test non contrôlé

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.