Des chercheurs ont retracé le vol de 459 000 dollars sur un portefeuille jusqu'à une adresse qui avait auparavant financé 27 transactions via ce même bot, ce qui soulève des questions sur la manière dont ses clés privées ont pu être divulguées.
Selon des chercheurs, le pirate informatique à l'origine du bot, qui a causé un préjudice de 459 000 dollars, était d'abord un client
ÉCRIT PAR
PARTAGER
Points clés
- Les utilisateurs de Tradewiz ont perdu environ 459 000 dollars répartis sur 20 933 portefeuilles à la suite d’une fuite de clés privées survenue le 30 septembre.
- Bitquery a établi un lien entre le portefeuille vidé et 27 transactions TradeWiz antérieures, ce qui soulève des questions quant à la sécurité des clés.
- Tradewiz subit des pressions pour procéder aux remboursements et expliquer comment les clés des portefeuilles SOL PVP ont été exposées.
Bitquery retrace le détournement de 459 000 dollars sur Tradewiz jusqu’à un portefeuille utilisé dans 27 transactions
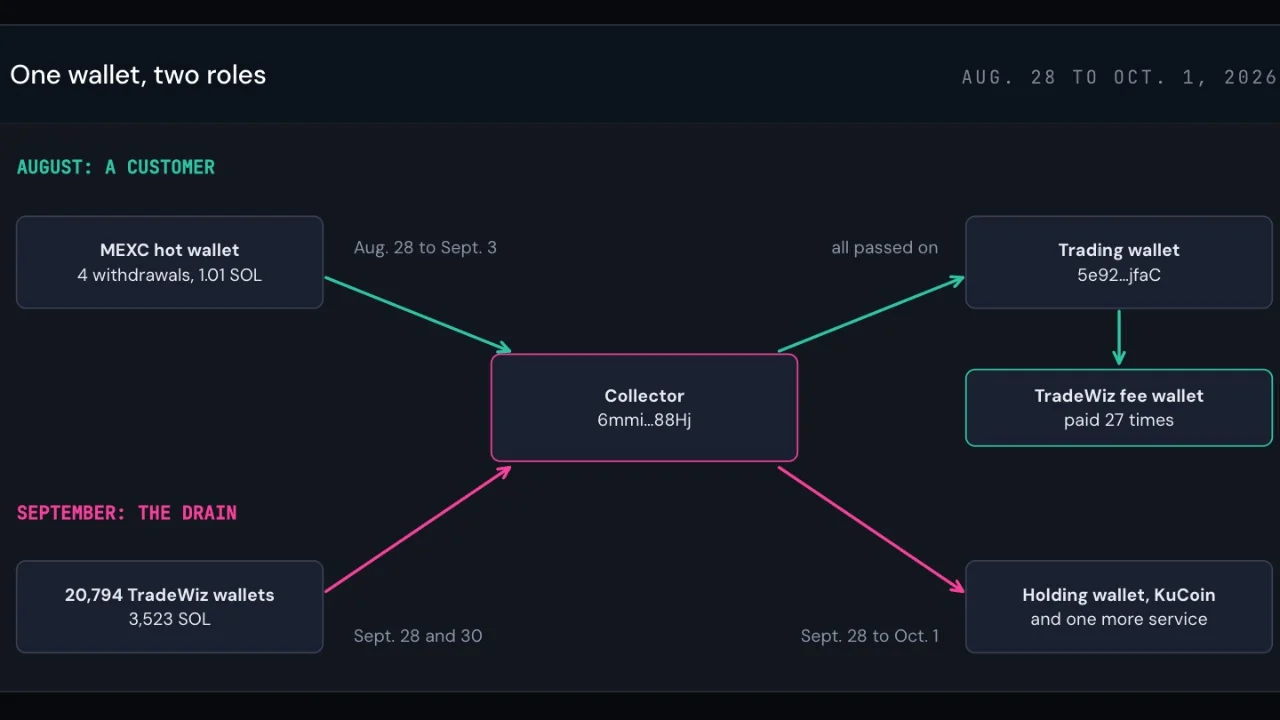
Avant de collecter les cryptomonnaies volées, ce portefeuille avait servi à régler des transactions courantes de memecoins. C’est la découverte inattendue de l’enquête menée par Bitquery sur Tradewiz, le bot de trading Solana dont les utilisateurs ont subi un vidage de portefeuille le 30 septembre.
Les chercheurs ont établi un lien entre l’adresse ayant récupéré les fonds volés et un autre portefeuille ayant effectué 27 transactions via Tradewiz un mois plus tôt. Leur analyse a permis d’identifier 20 933 portefeuilles affectés et un montant d’environ 459 000 dollars dérobés en SOL, en tokens et en dépôts récupérés grâce à la fermeture des comptes de tokens. Cette estimation valorise le SOL à 120 dollars.
Ce lien offre aux enquêteurs un point de départ. Il ne permet toutefois pas de déterminer qui contrôlait les portefeuilles ni comment les clés privées ont été compromises.
Le bot s’est arrêté, mais le vol s’est poursuivi
Bitquery a constaté que l’activité de trading via le bot s’était arrêtée 41 minutes après le début du détournement principal. Environ 73 % des SOL dérobés lors de cette opération l’ont été par la suite.
Dans son avis de sécurité publié le 30 septembre sur X, Tradewiz a attribué l’incident à une fuite de clés privées liée à sa fonctionnalité d’exportation SOL PVP. Elle a demandé à ses clients de cesser d’utiliser les adresses de portefeuille SOL PVP existantes. « Nous indemniserons intégralement les utilisateurs pour les pertes causées par cet incident », a écrit la société.
Une mise à jour ultérieure sur X a indiqué que les premiers remboursements avaient été effectués et que chaque demande devait faire l’objet d’une vérification. Tradewiz a également annoncé une suspension préventive de ses services EVM le temps de mener des contrôles de sécurité. Ces déclarations laissent les clients face à deux questions distinctes : quand leurs pertes seront-elles remboursées, et quelle défaillance s’est produite dans le système chargé de protéger leurs portefeuilles ?
Une promesse de sécurité face à une fuite de clés privées
La documentation de Tradewiz rend cet incident particulièrement gênant. Sa FAQ autorise les utilisateurs à importer et exporter les clés de leur portefeuille, mais déconseille de les exporter. Elle précise : « En n’exportant pas vos clés privées, nous pouvons garantir une sécurité à 100 % de vos actifs. »
Les révélations ultérieures de l’entreprise remettent cette assurance en question. Les utilisateurs ont besoin d’explications sur les portefeuilles qui ont été exposés, sur la manière dont la fonctionnalité d’exportation a été compromise et sur les changements apportés avant la reprise des services. Les communiqués publics publiés jusqu’à présent par Tradewiz décrivent des mises à niveau de sécurité et des engagements d’indemnisation sans apporter de réponse à ces questions.
La piste mène aux comptes des plateformes d’échange
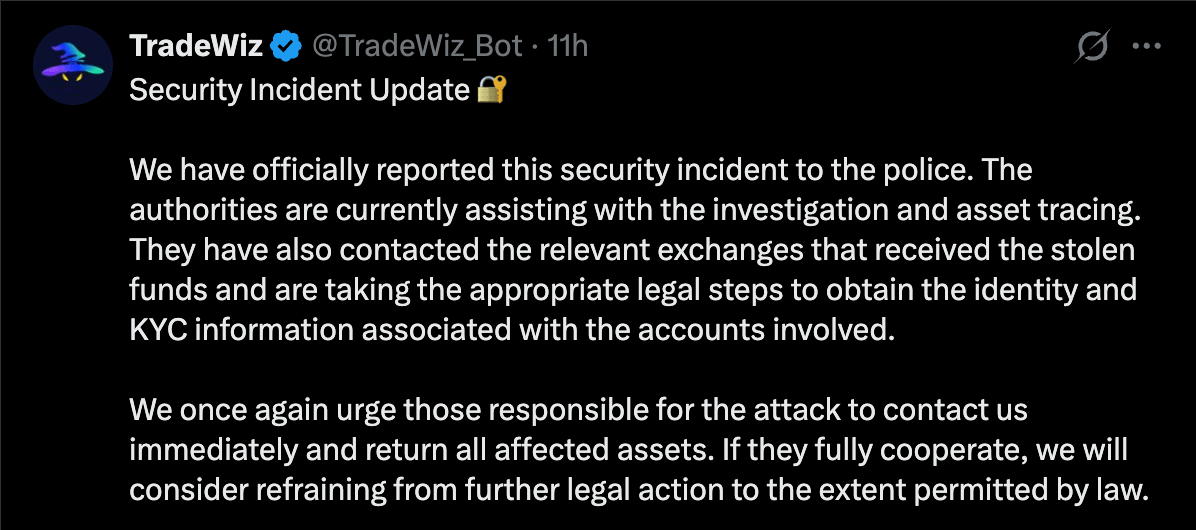
Le 1er octobre, Tradewiz a déclaré sur X que la police participait au traçage des actifs et avait contacté les plateformes d’échange afin d’obtenir des informations permettant de vérifier l’identité et les comptes. La société a également proposé d’envisager de renoncer à toute poursuite judiciaire, lorsque la loi le permet, si les responsables coopéraient et restituaient les actifs.
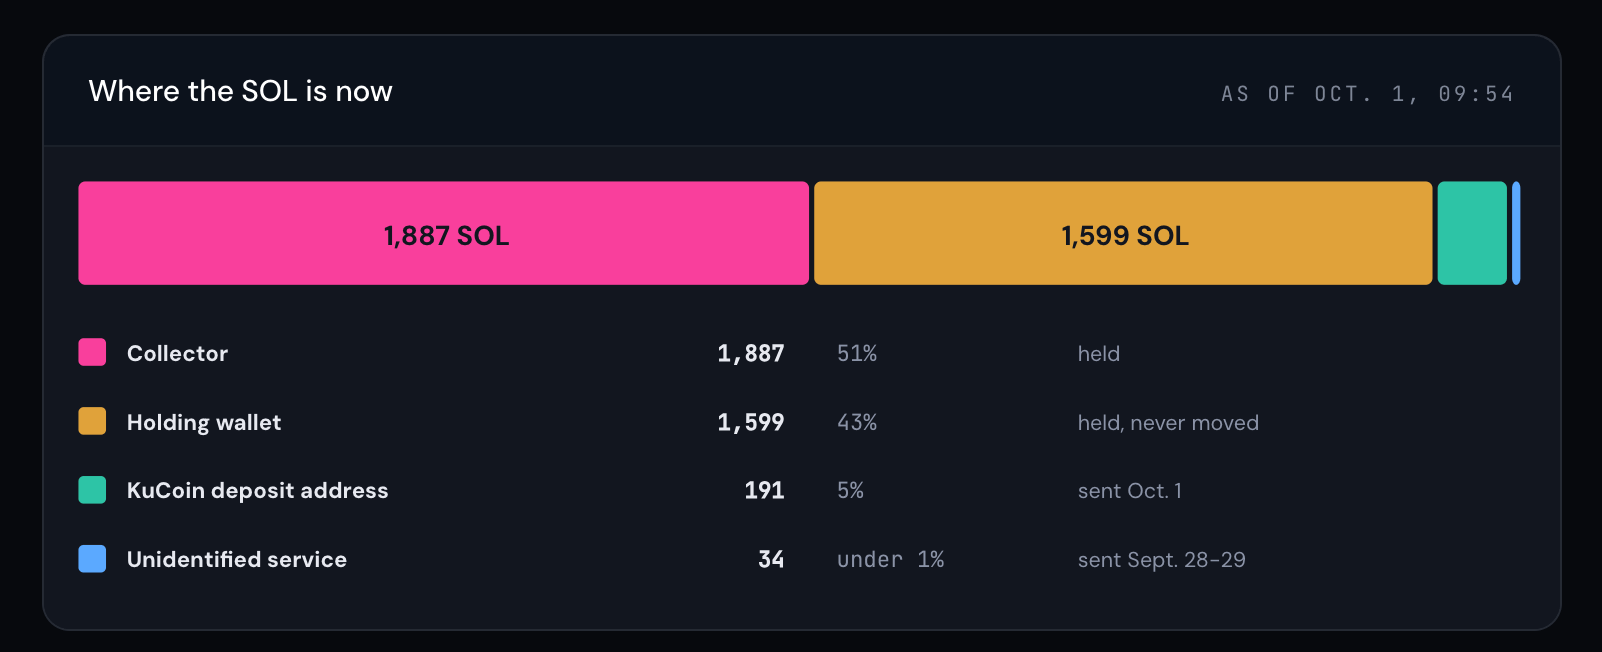
Bitquery a retracé des fonds antérieurs vers des retraits sur MEXC, puis vers des transferts ultérieurs vers une adresse de dépôt Kucoin. Ces liens n’impliquent aucune de ces deux plateformes d’échange dans le vol. Cependant, ils identifient des pistes potentielles que les enquêteurs peuvent explorer.
Pour les traders concernés, les prochains éléments de preuve significatifs seront les remboursements effectués et un compte rendu technique de la faille de sécurité. Pour les enquêteurs, l’activité antérieure des clients pourrait s’avérer plus utile que le vol lui-même.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.