Zakura a proposé une nouvelle mesure de protection de la vie privée pour les échanges Zcash acheminés via Near Intents, conçue pour empêcher les futurs ordinateurs quantiques de relier une adresse de remboursement exposée à l'historique global des transactions d'un utilisateur.
Zcash propose une nouvelle couche de confidentialité pour protéger les échanges contre les risques quantiques
ÉCRIT PAR
PARTAGER
Points clés
- Zakura a proposé des clés de consultation à usage unique pour chaque échange Zcash acheminé via Near Intents.
- Cette conception limite l’exposition future aux menaces quantiques à un seul échange sans modifier les clés de dépense des utilisateurs.
- Avec plus de 19 millions de dollars acheminés vers ZEC, le renforcement de la confidentialité devient une priorité concrète en matière d’infrastructure.
Zakura propose une protection de la vie privée « une clé par échange » pour Zcash
À l’heure actuelle, les ordinateurs quantiques ne parviennent pas à pirater Zcash. Pourtant, Zakura, développeur de Zcash, anticipe déjà la possibilité qu’ils y parviennent un jour.
L’équipe chargée de l’infrastructure de Zcash a proposé une clé de consultation à usage unique pour chaque échange de ZEC transitant par Near Intents, afin de remédier à un risque subtil pour la confidentialité qui survient lorsque des adresses Zcash protégées sont publiées de manière permanente sur la blockchain publique de Near.
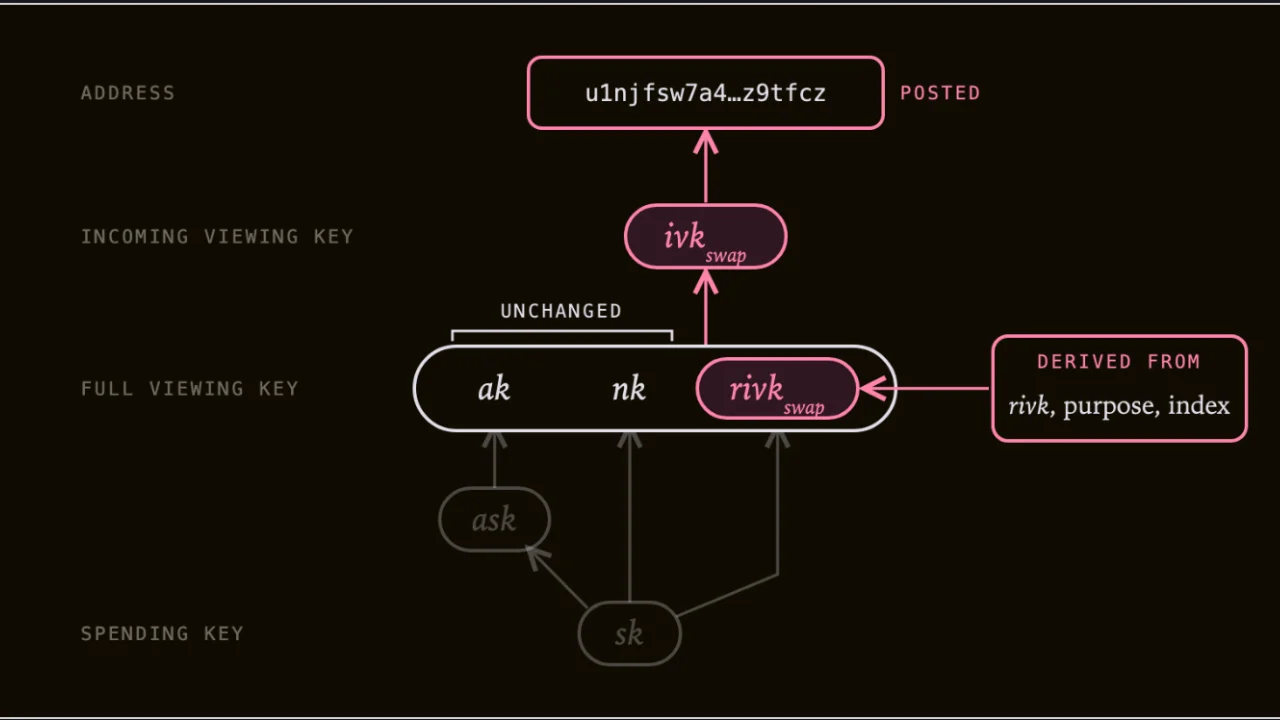
Aujourd’hui, plusieurs adresses Zcash différentes peuvent partager la même clé de consultation des entrées sous-jacente. Un ordinateur quantique suffisamment puissant utilisant l’algorithme de Shor pourrait théoriquement récupérer cette clé à partir d’une adresse exposée publiquement et l’utiliser pour relier les paiements reçus sur le compte. La proposition de Zakura limite l’ampleur des répercussions.
Un échange, une clé de consultation
Dans le cadre de cette conception, chaque échange inter-chaînes reçoit une clé de consultation des entrées et une adresse de remboursement distinctes. Si la technologie quantique venait à compromettre une adresse publiée publiquement, un attaquant aurait alors connaissance uniquement des paiements associés à cet échange, plutôt que d’avoir accès à l’historique complet des paiements du compte.
Point crucial : la clé de dépense de l’utilisateur ne change pas. Les fonds reçus via l’adresse à usage unique restent disponibles à partir du même compte, ce qui évite la solution fastidieuse consistant à créer des comptes Zcash distincts pour chaque transaction.
Cette distinction est importante tant pour les portefeuilles logiciels que pour les portefeuilles matériels, où la répartition des fonds entre de nombreux comptes pourrait entraîner de sérieux problèmes d’ergonomie.
Les recherches privées résolvent le problème de la récupération
La création d’une nouvelle clé de consultation pour chaque échange pose un autre défi : la récupération du portefeuille. Un portefeuille restauré devrait sinon analyser à plusieurs reprises l’historique Zcash en utilisant toutes les clés d’échange qu’il a jamais générées. Zakura propose de résoudre ce problème grâce à la recherche d’informations privées (PIR). Des filtres publics permettent de déterminer si une adresse de remboursement a reçu des fonds, tandis que des requêtes chiffrées permettent au portefeuille de localiser la transaction concernée sans que le serveur ne sache quelle adresse est vérifiée. Les portefeuilles logiciels compatibles utilisant les bibliothèques open source de Zakura pourraient intégrer cette fonctionnalité en quelques semaines, la prise en charge des portefeuilles matériels étant prévue ultérieurement.
L’utilisation de Near Intents justifie la prise de ce risque
Il ne s’agit pas simplement d’une infrastructure théorique sans utilisateurs.
En septembre, Aurora Intents a traité plus de 19 millions de dollars répartis sur 1 718 échanges dans le cadre d’une vente aux enchères zkSNARKs libellée en Zcash, démontrant ainsi une demande significative pour des itinéraires inter-chaînes vers le ZEC. Cela fait des adresses publiées de manière permanente un enjeu de confidentialité qu’il convient de traiter avant que les machines quantiques ne soient capables de les exploiter.
Les développeurs de Zcash préparent par ailleurs la mise à niveau plus large du réseau NU7, bien que les modifications NU7 actuellement proposées ne constituent pas en elles-mêmes une migration post-quantique complète. Le signal le plus important est d’ordre culturel : les équipes de sécurité des cryptomonnaies considèrent de plus en plus le risque quantique comme un enjeu à prendre en compte dès maintenant, et non après l’apparition de la première attaque concrète.

Coinbase a exposé les obstacles techniques et opérationnels que le bitcoin doit surmonter avant qu'une sécurité résistante à l'informatique quantique ne devienne une réalité.
Lire: Coinbase cartographie les risques quantiques du bitcoin, protège 5 % BTC

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.