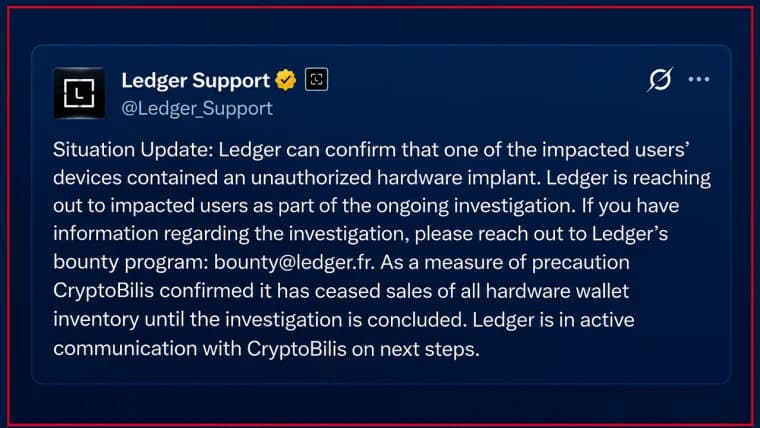
Le fabricant de portefeuilles matériels pour cryptomonnaies Trezor a mis en garde ses clients contre un appareil potentiellement compromis, vendu par un ancien revendeur agréé lié au récent scandale de sécurité concernant les portefeuilles Ledger, ce qui fait craindre que cette attaque sophistiquée ait pu toucher plusieurs fabricants.
Trezor alerte sur une faille après l’alerte de sécurité de 93 M chez Ledger
ÉCRIT PAR

PARTAGER
Points clés
- Trezor a signalé la présence présumée d’un implant matériel malveillant dans un portefeuille Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis, ce qui pourrait exposer les phrases de récupération des utilisateurs.
- Cette découverte fait suite à un scandale de sécurité concernant les portefeuilles Ledger, d’un montant de 93 millions de dollars, impliquant des appareils compromis distribués par CryptoBilis, ce qui a poussé Trezor à réduire considérablement son réseau de revendeurs.
- Trezor a exhorté les clients ayant acheté des appareils auprès de CryptoBilis depuis mars 2026 à transférer leurs fonds vers de nouveaux portefeuilles dotés de phrases de récupération inédites, tandis que son enquête se poursuit.
Dans un communiqué publié vendredi, Trezor a indiqué que son équipe de sécurité avait reçu un signalement crédible concernant un implant matériel malveillant à l’intérieur d’un Trezor Safe 5 acheté auprès de CryptoBilis, un ancien revendeur agréé en Asie du Sud-Est qui était également impliqué dans l’incident Ledger.
L'appareil concerné a été acheté en août via la plateforme de commerce en ligne indonésienne Tokopedia, et le client a signalé cette découverte à Trezor le 28 octobre.
Selon Trezor, ce dispositif malveillant consiste en une carte électronique supplémentaire installée entre la carte mère et l’écran du portefeuille, équipée d’un module cellulaire et d’une antenne. L’appareil capturerait les informations affichées à l’écran, y compris la phrase de récupération du portefeuille, et les transmettrait via un réseau mobile lorsqu’il est branché sur le secteur.
Trezor a indiqué avoir examiné des photos et interrogé le client, mais n’avoir pas encore procédé à un examen physique de l’appareil. La société considère ce signalement comme crédible, dans l’attente d’une vérification en laboratoire. Aucun vol de fonds n’a été signalé chez les clients de Trezor en lien avec cette compromission présumée, a précisé la société.
La découverte de Trezor fait suite à l’affaire Ledger
Cette découverte fait suite à un incident de sécurité majeur impliquant Ledger, un fabricant concurrent de portefeuilles matériels, qui a commencé à enquêter sur les pertes subies par ses clients le 9 octobre après que des informations ont révélé que des appareils distribués par CryptoBilis avaient été physiquement modifiés.
Ledger a par la suite confirmé que certains appareils avaient été compromis lors d’une attaque sophistiquée visant la chaîne d’approvisionnement, les pertes en cryptomonnaies des utilisateurs étant estimées à 93 millions de dollars.
Comme Bitcoin.com News l’avait précédemment rapporté, Trezor a réagi au scandale Ledger en annonçant son intention de réduire considérablement son réseau de revendeurs agréés à compter du 1er janvier 2027, afin d’exercer un contrôle accru sur la distribution de ses appareils. À l’époque, Trezor affirmait ne disposer d’aucune preuve indiquant que des appareils portant sa propre marque aient été compromis. Cependant, la société avait déjà révoqué l’agrément de CryptoBilis le 9 octobre et commencé à enquêter sur les produits potentiellement concernés. Ledger a attribué cette opération de grande envergure à un groupe criminel très organisé qui aurait dépensé des millions de dollars pour orchestrer l’attaque. Le fabricant a également déclaré avoir inspecté des échantillons provenant de son propre stock sans identifier d’appareils compromis.
Trezor n’a pas établi si l’attaque présumée contre son appareil avait été menée par les mêmes auteurs que ceux responsables des compromissions de Ledger. La société recommande vivement à toute personne ayant acheté un appareil Trezor auprès de CryptoBilis depuis mars 2026 de transférer immédiatement ses cryptomonnaies vers un nouveau portefeuille doté d’une phrase de récupération nouvellement générée. Le simple fait de restaurer la phrase de récupération existante du portefeuille potentiellement compromis sur un autre appareil ne suffirait pas à éliminer le risque. Il est déconseillé aux clients qui n’ont pas encore initialisé leur appareil de l’utiliser. Trezor a indiqué que les acheteurs concernés peuvent bénéficier d’un appareil de remplacement expédié directement par la société ou d’un bon d’achat couvrant le coût d’un nouveau portefeuille.
La société a souligné que son avertissement s’applique à tous les modèles Trezor achetés via CryptoBilis, bien que l’implant suspecté n’ait été signalé que sur un seul appareil Safe 5. Trezor a déclaré n’avoir reçu aucun signalement similaire concernant d’autres revendeurs et coordonner ses efforts avec Ledger et des chercheurs en sécurité alors que l’enquête se poursuit.
Les voleurs du portefeuille crypto Ledger auraient dérobé 4,9 millions de dollars à des victimes d'escroqueries liées à des « tâches », alors que la crise des portefeuilles matériels s'aggravait avec un nouveau rebondissement.
Lire: Les voleurs de portefeuilles numériques risquent de voler des criminels

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARAndrew Hayward
Andrew est le rédacteur en chef de Bitcoin.com News.