Une faille de sécurité impliquant une société islandaise d’hébergement web a été associée à une exploitation de plusieurs millions de dollars de XMR1, une version tokenisée de Monero, exposant les investisseurs à de lourdes pertes et soulevant des questions quant à la sécurité des cryptomonnaies wrapped.
Le token Wrapped Monero (XMR1) s'effondre après une faille de 13 M $
ÉCRIT PAR

PARTAGER

Points clés
- Le token XMR1, une version « wrapped » de Monero, a chuté de plus de 99 % après que des pirates auraient compromis une clé de déploiement et détourné environ 13,5 millions de dollars via des ventes de tokens sur Hyperliquid.
- Le fondateur de Wagyu a attribué cette exploitation à une cyberattaque contre le fournisseur d’hébergement islandais 1984.hosting, qui a confirmé séparément une faille de sécurité majeure. Le fondateur s’est engagé à rembourser les utilisateurs lésés.
- La blockchain Monero sous-jacente n’a pas été affectée, mais cet incident met en évidence les vulnérabilités des cryptomonnaies « wrapped ».
Le Monero « wrapped » s’effondre à près de zéro
Le XMR1, émis par le projet de trading inter-chaînes Wagyu, a perdu plus de 99 % de sa valeur vendredi 20 novembre, après qu’un attaquant aurait pris le contrôle des identifiants sensibles utilisés pour le déploiement du token. La vague de ventes a fait chuter le cours du XMR1 de près de 500 dollars à moins d’un dollar en l’espace d’environ une demi-heure. La société d’analyse de chaînes de blocs Bitquery a estimé que le pirate avait détourné environ 13,5 millions de dollars via une série de transactions impliquant Hyperliquid, la plateforme décentralisée de produits dérivés et de trading.
Les registres on-chain indiquent qu’environ 5,2 millions de jetons XMR1 ont été transférés d’un portefeuille de déploiement vers une adresse inconnue avant que le pirate ne commence à écouler les actifs. Selon Bitquery, environ 364 000 jetons ont ensuite été vendus dans le cadre de transactions impliquant 388 acheteurs.
Les fonds ont d’abord été convertis en USDC avant d’être échangés contre de l’ether. Les enquêteurs ont ensuite identifié environ 7 350 ETH répartis sur trois portefeuilles. L’afflux soudain de jetons a submergé la demande du marché, anéantissant de fait la valeur de négociation du XMR1.
Le fondateur pseudonyme de Wagyu, PerpetualCow, a désigné un autre incident de cybersécurité impliquant le fournisseur d’hébergement islandais 1984.hosting comme source probable de la compromission.
Le fondateur a affirmé qu’une clé de déploiement précédemment stockée sur un serveur était restée accessible via l’infrastructure de la société d’hébergement, bien que le serveur ait été supprimé. Cela aurait permis à l’attaquant d’obtenir des identifiants capables de compromettre XMR1. Cette explication n’a pas été vérifiée de manière indépendante, bien que le fournisseur d’hébergement ait reconnu avoir subi une grave cyberattaque.
Dans un communiqué rapporté par le média islandais DV, 1984.hosting et l’équipe nationale d’intervention en matière de cybersécurité, le CERT-IS, ont révélé que le fournisseur avait temporairement suspendu ses services à la suite d’une intrusion affectant ses systèmes.
La société a qualifié l’attaque de sophistiquée et potentiellement de grande ampleur, et des enquêtes sont en cours pour déterminer l’étendue exacte des dégâts. Elle a indiqué que les opérations reprendraient progressivement une fois les évaluations de sécurité terminées. PerpetualCow s’est ensuite engagé à couvrir les pertes des clients à l’aide de ses fonds personnels et a précisé que Wagyu avait l’intention de relancer sa plateforme. Les détails concernant le processus d’indemnisation et le calendrier d’une éventuelle reprise restent flous. « Toutes les personnes ayant subi une perte financière à cause de cet incident seront remboursées par moi-même et Wagyu redémarrera ultérieurement », a-t-il écrit sur X. « Donnez-moi un peu de temps, s’il vous plaît. »
XMR1 a été développé pour rendre Monero, une cryptomonnaie connue pour ses fonctionnalités de confidentialité des transactions, accessible via l’écosystème de trading d’Hyperliquid. Les actifs « wrapped » tels que XMR1 visent à représenter des cryptomonnaies sur des réseaux où leurs jetons natifs ne peuvent pas fonctionner directement.
Il est important de noter que cet incident n’a pas impliqué de faille de sécurité au sein de Monero lui-même. Cependant, les mesures de protection de la confidentialité de cette cryptomonnaie compliquent les efforts visant à déterminer de manière indépendante s’il reste suffisamment de XMR natif disponible pour couvrir les jetons « wrapped » en circulation.
Le XMR a récemment enregistré une baisse d’environ 9 % sur la journée, à un cours avoisinant les 451 dollars, dans un contexte de chute généralisée du marché qui a fait chuter le bitcoin à son plus bas niveau depuis septembre 2024. Le Monero a perdu plus de 25 % au cours du dernier mois.
Cette faille vient s’ajouter à une liste croissante de failles de sécurité impliquant des représentations tokenisées de cryptomonnaies bien établies. Bitcoin.com News avait précédemment rapporté que des pirates avaient exploité le pont Bitcoin Symbiosis en septembre, générant des milliards de tokens syBTC non autorisés tout en s’emparant, selon certaines sources, d’environ 336 000 dollars de butin. D’autres incidents ont mis au jour des vulnérabilités affectant des actifs « wrapped » associés au réseau Liquid et à Nomic. Par ailleurs, une attaque menée en mars contre Resolv Labs a entraîné environ 23 millions de dollars de pertes et déstabilisé son stablecoin USR, illustrant ainsi comment les faiblesses au niveau des accès privilégiés et des mécanismes d’émission de jetons peuvent provoquer d’importantes perturbations sur les marchés.
L’épisode XMR1 met en évidence une distinction fondamentale entre la détention directe de cryptomonnaies et le trading de leurs versions « wrapped » : même lorsque la blockchain sous-jacente reste sécurisée, les systèmes chargés d’émettre et de gérer les représentations tokenisées peuvent introduire des points de défaillance supplémentaires.
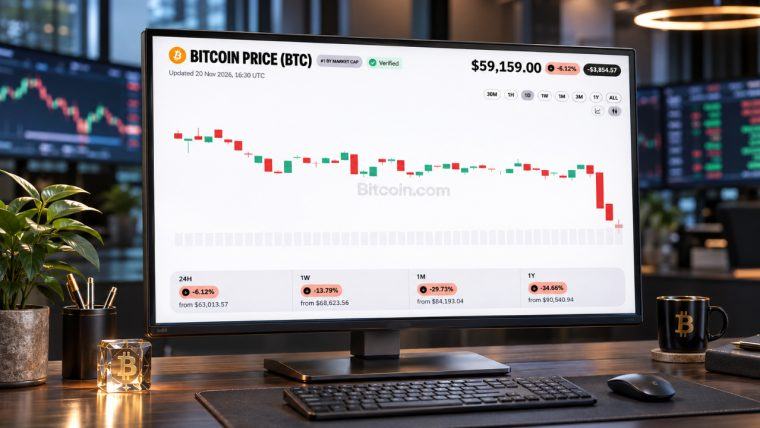
Le bitcoin a chuté sous la barre des 58 000 dollars, alors que Peter Brandt a averti qu'une vague de ventes massives sur les marchés financiers et des matières premières pourrait entraîner une déflation.
Lire: Bitcoin au plus bas depuis 2024 après l'alerte déflationniste de Brandt

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARAndrew Hayward
Andrew est le rédacteur en chef de Bitcoin.com News.