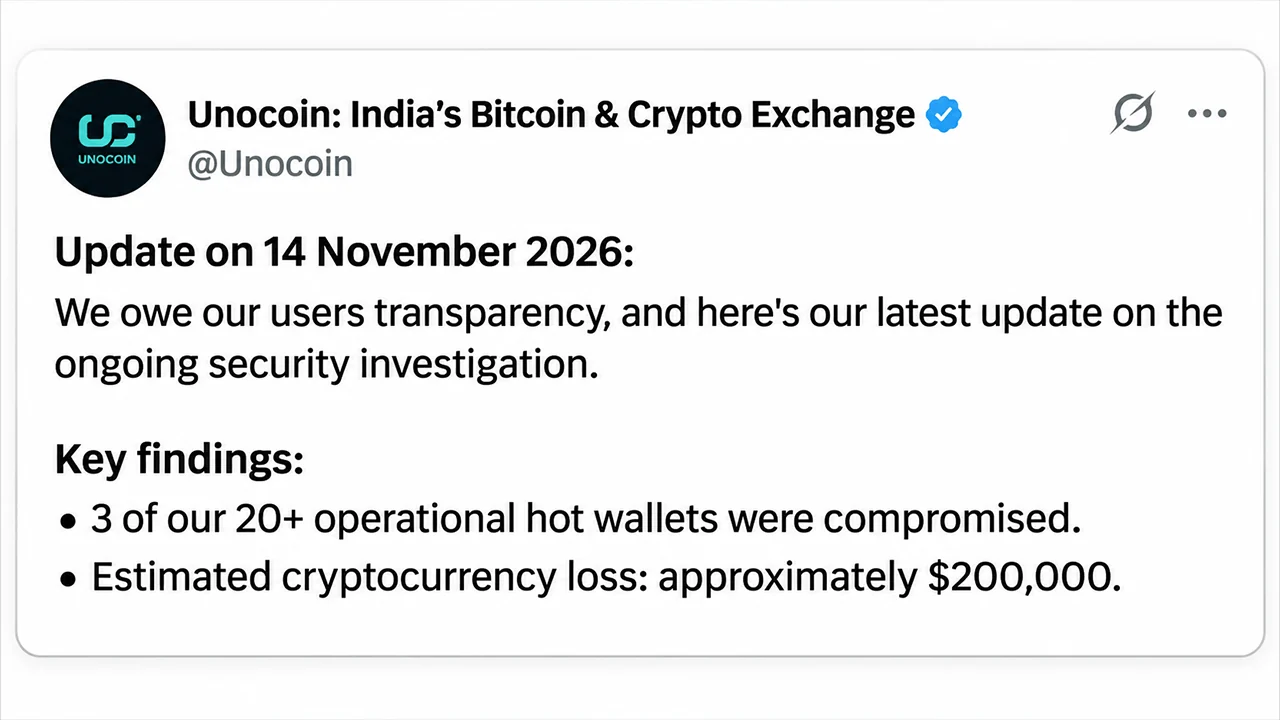
La plateforme indienne d’échange de cryptomonnaies Unocoin a confirmé samedi 14 novembre que des pirates avaient dérobé environ 200 000 dollars en cryptomonnaies à partir de trois portefeuilles chauds compromis, revenant ainsi sur ses déclarations précédentes selon lesquelles aucun fonds n’avait été perdu. L’équipe de la plateforme a également reconnu que des informations sensibles concernant ses clients avaient potentiellement été exposées.
Unocoin admet une perte de 200 000 $ en cryptos et alerte fuite de données clients
ÉCRIT PAR

PARTAGER
Points clés
- Unocoin a confirmé des pertes d’environ 200 000 dollars en cryptomonnaies sur trois de ses plus de 20 portefeuilles chauds opérationnels.
- Les enquêteurs ont déterminé que les clés de signature de sauvegarde contrôlées par Unocoin avaient été compromises, tandis que l’infrastructure de Bitgo n’a pas été affectée.
- Des informations client pourraient avoir été exposées, bien qu’Unocoin affirme n’avoir trouvé aucune preuve indiquant que des documents de vérification d’identité aient été consultés.
La révélation d’Unocoin concernant les 200 000 dollars remet en cause ses précédentes assurances en matière de sécurité
La divulgation faite par Unocoin le 14 novembre marque un revirement significatif par rapport à l’évaluation initiale de la société à la suite de l’incident de sécurité du 6 novembre. Le 9 novembre, la plateforme d’échange basée à Bengaluru affirmait que son intervention auprès des prestataires de services de conservation avait permis d’éviter toute perte de cryptomonnaies.
Des analyses techniques menées par la suite ont toutefois mis au jour des transactions non autorisées impliquant trois « hot wallets » opérationnels utilisés notamment pour les retraits des clients. La perte estimée à 200 000 dollars représente nettement moins de 1 % des actifs en cryptomonnaies détenus pour le compte des clients, selon Unocoin.
La plateforme s’est engagée à prendre en charge le préjudice financier plutôt que de faire supporter les pertes aux titulaires de comptes. « Unocoin financera intégralement la perte identifiée sur ses propres ressources », a déclaré la société, ajoutant que les soldes en cryptomonnaies concernés ne seraient pas réduits.
Unocoin a également indiqué avoir réussi à geler une partie des fonds concernés grâce à une coordination avec des partenaires du secteur, sans toutefois divulguer le montant récupéré ou bloqué.
Des clés de sauvegarde vieilles de huit ans apparaissent comme une vulnérabilité critique
La découverte la plus lourde de conséquences de l’enquête concerne peut-être les clés de signature de sauvegarde chiffrées, générées il y a environ huit ans, imprimées sur papier et placées dans un lieu de stockage physique sécurisé. Les enquêteurs ont déterminé que ces clés, contrôlées par Unocoin, avaient été compromises puis utilisées pour autoriser des transferts non autorisés de cryptomonnaies.
La plateforme d’échange a reconnu que les enquêteurs n’avaient pas encore établi avec précision comment ces clés avaient été consultées, bien qu’ils aient identifié une phrase de passe de déchiffrement au sein de l’infrastructure compromise. Ces conclusions viennent également corroborer l’explication fournie par Bitgo le 13 novembre, selon laquelle ses systèmes de conservation n’ont jamais été piratés.
Dans le cadre du dispositif de signature multiple « deux sur trois » d’Unocoin, la plateforme contrôlait deux clés de signature, ce qui permettait d’autoriser des transactions sans la participation de Bitgo. Le dépositaire avait précédemment expliqué que les transactions suspectes avaient été signées à l’aide des clés utilisateur et de sauvegarde d’Unocoin avant d’être diffusées de manière indépendante sur les réseaux blockchain.
La fuite de données clients soulève d’autres questions
Au-delà du vol de cryptomonnaies, Unocoin a reconnu que certaines parties de son infrastructure avaient pu exposer des adresses e-mail enregistrées, des adresses postales, des mots de passe chiffrés, des soldes de comptes et des informations relatives à la procédure Know Your Customer (KYC).
Cependant, la société a souligné que les enquêteurs n’avaient pas trouvé de preuves d’un accès non autorisé aux documents de vérification d’identité proprement dits. Les clients ont été mis en garde contre des tentatives de hameçonnage ciblées exploitant des informations personnelles potentiellement compromises. Dans le même temps, Unocoin poursuit la reconstruction de son infrastructure, mène des audits de sécurité et enquête sur les circonstances entourant la compromission des clés de signature avant de rétablir ses services.
La dernière déclaration de la plateforme de change lève le doute immédiat quant à un éventuel vol de cryptomonnaies, mais laisse subsister d’importantes incertitudes concernant l’exposition des données, la sécurité des clés et la reprise des opérations. Sa promesse de rembourser les clients répond au problème financier, tandis que la méthode de compromission non élucidée représente un défi plus complexe pour rétablir la confiance.
Les probabilités d'une hausse des taux de la Fed atteignent un niveau proche de la certitude sur le CME, alors que les traders de Kalshi et Polymarket évaluent la décision de décembre et que le bitcoin chute à 65 020…
Lire: Hausse des taux de la Fed quasi certaine, bitcoin à 65 000 dollars

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.