Esmaspäeval teatas hoiustamata maksetöötleja Swiss Bitcoin Pay, et oli avastanud, et pahatahtlik kasutaja oli pääsenud juurde ettevõtte sisemistele süsteemidele. Ettevõte teatas, et meeskonna hinnangul pääses kasutaja juurde sellisele teabele nagu klientide e-posti aadressid, bitcoini aadressid ja IBAN-koodid.
Šveitsi Bitcoin Pay katkestas just tegevuse pärast salapärast sissetungijat
KIRJUTAS

JAGA
Peamised järeldused
- Swiss Bitcoin Pay teatas 14. septembril, et selline teave nagu e-kirjad, bitcoini aadressid ja IBAN-koodid võis sattuda valedesse kätesse.
- Ettevõte liitub vähemalt viie krüptovaluutafirmaga, mida on 2026. aastal tabanud andmelekked, andes petturitele veelgi rohkem võimalusi.
- Swiss Bitcoin Pay kinnitab, et rahalised vahendid on turvalised, kuid ettevõtte serverid jäävad võrgust välja, kuni 14. septembri andmeleke on lahendatud.
Pahatahtlik kasutaja pääseb juurde Swiss Bitcoin Pay süsteemidele
2026. aastal pole andmelekkedest puudust olnud ning 14. septembril selgitas Swiss Bitcoin Pay, et nende süsteemidele on võinud juurdepääsu saada „pahatahtlik kasutaja”. 2022. aasta lõpus asutatud ettevõte on põhimõtteliselt hoiustamata BTC-maksete töötleja, mida kaupmehed saavad kasutada bitcoini vastuvõtmiseks.
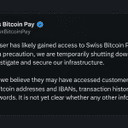
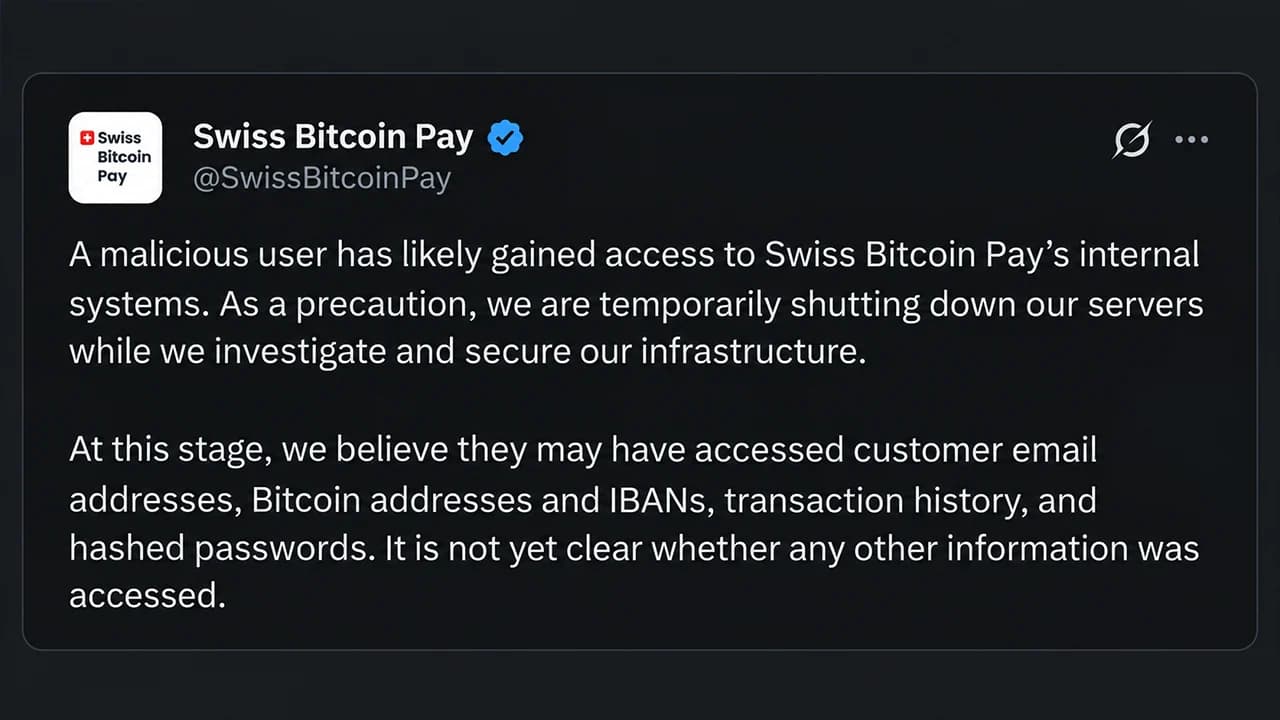
Ettevõtte veebisaidil väidetakse, et rakendust kasutab üle 1000 kaupleja 21 riigis. Esmaspäeval avaldas ametlik X-konto andmelekke puudutava teabe. „Pahatahtlik kasutaja on tõenäoliselt pääsenud juurde Swiss Bitcoin Pay sisemistele süsteemidele. Ettevaatusabinõuna sulgeme ajutiselt oma serverid, kuni uurime juhtumit ja kindlustame oma infrastruktuuri,“ kirjutas Swiss Bitcoin Pay.
Seejärel selgitas meeskond, et nende arvates võib kasutaja olla „pääsenud ligi klientide e-posti aadressidele, bitcoini aadressidele ja IBAN-koodidele, tehingute ajaloole ning räsitud paroolidele“.
Krüptotööstus seisab silmitsi andmelekkede lainega
Selle uudise taustal on 2026. aastal krüptotööstuses toimunud andmelekkede laine ning sel nädalal toimunud Revolut’i intsident. Aruannete kohaselt vastas Revolut valitsusasutuse e-posti domeenile, mida haldas pahatahtlik operaator.
Teatavasti avalikustas Revolut koduaadressi andmed, e-kirjad, telefoninumbrid, passi- või juhiloa koopiad, isikut tõendavad selfied ja IBAN-koodid. Lisaks sellele tabasid andmelekked ka Trezorit, Pocket Bitcoini, Bits of Goldi ja Safepali. Swiss Bitcoin Pay teatas, et kasutajate rahalised vahendid on „ohutud“ ja et „kõik kasutajatele võlgnetavad summad makstakse täielikult tagasi“. Meeskond lisas, et nad ei tea veel, millal nad uuesti avavad, kuid töötavad selle kallal.
Kõigi nende andmelekke all kannatanud ettevõtete kliendid ja kasutajad peaksid eeldama, et nende isikuandmed, e-posti aadressid, telefoninumbrid ja koduaadressid on tõenäoliselt teada. Edaspidi on mõjutatud klientide jaoks parim viis jälgida olukorda ja olla valvas pettuskatse, võltsitud klienditoe, võltskirjade ja tundmatute helistajate suhtes.



See artikkel tõlgiti inglise keelest tehisintellekti abil. Ingliskeelne originaalversioon on autoriteetne allikas; automaatsed tõlked võivad sisaldada ebatäpsusi, eriti juriidilises ja regulatiivses terminoloogias.