LNbits, la cartera y plataforma de pagos de código abierto de Lightning Network, emitió una advertencia de cierre de emergencia el domingo 8 de noviembre de 2026, tras recibir múltiples informes de brechas de seguridad. Se ordenó a los operadores que desconectaran sus servidores de inmediato, mientras los desarrolladores preparaban parches críticos para hacer frente a los ataques que se estaban produciendo.
Alerta de seguridad en Lightning Network desconecta LNbits servidores
ESCRITO POR

COMPARTIR
Puntos clave
- LNbits instó a todos los operadores de servidores a desconectarse de inmediato tras una oleada de ataques denunciados el 8 de noviembre.
- Un operador de Bittipbot informó de la pérdida de 2 285 545 satoshis después de que los atacantes crearan cuentas no autorizadas.
- Los desarrolladores prevén que los parches de seguridad estén disponibles en un plazo de 24 a 48 horas, mientras que el servicio alojado de LNbits permanece suspendido.
LNbits da la voz de alarma ante los ataques a Lightning Network
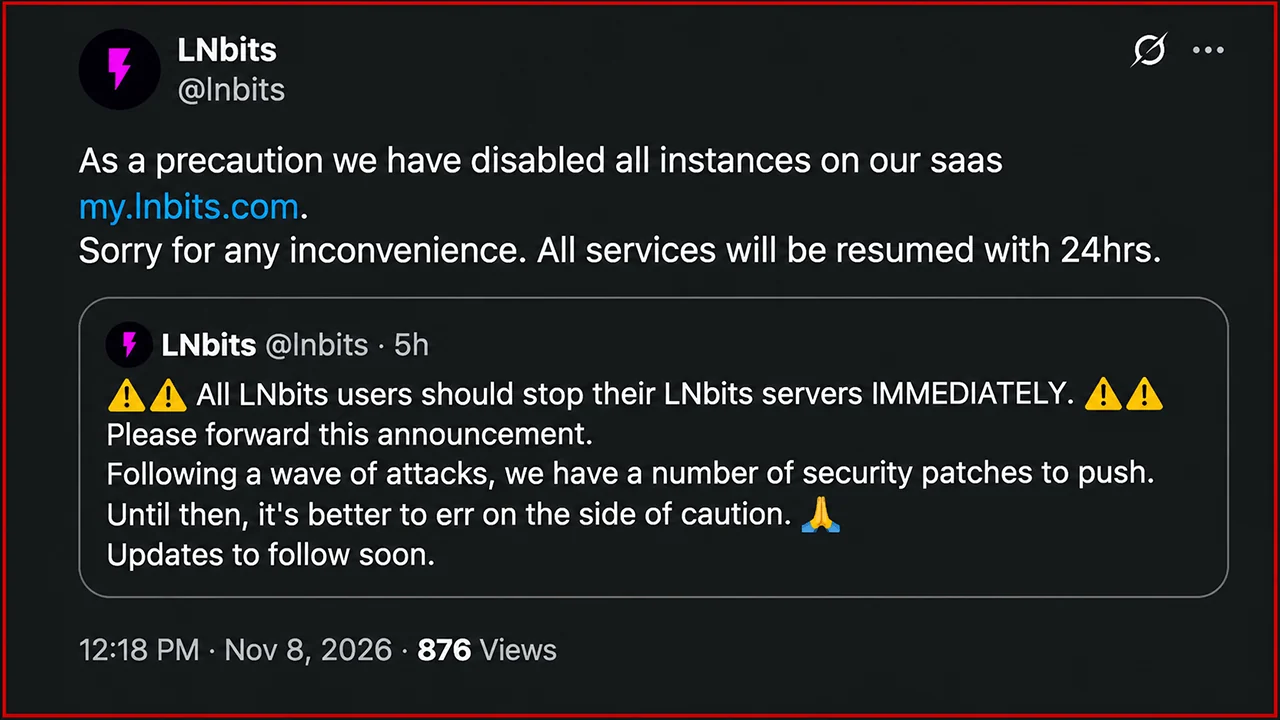
La alerta de seguridad se produjo aproximadamente a las 13:56 UTC del 8 de noviembre, cuando LNbits publicó un comunicado inusualmente urgente a través de su cuenta oficial de X. En lugar de aconsejar a los operadores que instalaran una actualización cuando les resultara más conveniente, los desarrolladores exigieron el cierre inmediato de todas las instancias en funcionamiento. La cuenta de X de LNbits declaró:
«Todos los usuarios de LNbits deben detener sus servidores de LNbits INMEDIATAMENTE. Por favor, reenviad este anuncio. Tras una oleada de ataques, tenemos que aplicar una serie de parches de seguridad. Hasta entonces, es mejor pecar de precavidos. Próximamente habrá más actualizaciones».
Ben Arc, colaborador principal, reforzó la directiva y explicó que los desarrolladores esperaban que los parches estuvieran disponibles en un plazo de entre 24 y 48 horas. También animó a los miembros de la comunidad a difundir la advertencia entre cualquiera que gestionara infraestructura de LNbits.
El problema ya había salido a la luz anteriormente. Aproximadamente a las 12:33 UTC, LNbits aconsejó a los operadores que utilizaban su extensión Paywall que desactivaran la función de inmediato mientras los desarrolladores investigaban una posible vulnerabilidad. La posterior advertencia de cierre general del sistema sugirió que los problemas de seguridad iban más allá de una sola extensión.
LNbits también suspendió las instancias que se ejecutaban a través de su servicio alojado, my.lnbits.com, y los desarrolladores indicaron que las operaciones podrían reanudarse en un plazo de 24 horas, una vez implementadas las correcciones necesarias.
Los atacantes vacían fondos de Lightning mientras el operador promete un reembolso
Uno de los incidentes documentados afectó al operador neerlandés Kevin Ravensberg, cuya instancia de LNbits da soporte a Bittipbot, un servicio de propinas basado en Telegram.
Según Ravensberg, los atacantes crearon nuevas cuentas y retiraron 2 285 545 satoshis entre las 9:22 y las 14:00 UTC del 8 de noviembre. La cantidad robada equivale aproximadamente a 0,02285545 BTC. Ravensberg se comprometió a reembolsar personalmente a los usuarios de Bittipbot afectados, aunque el acceso a los fondos permanecería restringido hasta que los desarrolladores solucionaran las vulnerabilidades. La secuencia de hechos descrita plantea preguntas incómodas sobre los mecanismos de gestión de cuentas y autorización de LNbits. Sin embargo, los investigadores no han determinado públicamente cuál fue exactamente la vulnerabilidad aprovechada para realizar las retiradas no autorizadas.
LNbits funciona como un sistema de pago modular conectado a fuentes de financiación de Lightning, entre las que se incluyen LND y Core Lightning. Su arquitectura admite carteras independientes, interfaces de programación de aplicaciones, terminales de pago, servicios de propinas y numerosas extensiones opcionales. Esa flexibilidad también introduce componentes de software adicionales que requieren supervisión de seguridad, especialmente cuando se puede acceder a las instalaciones a través de la red pública de Internet.
Los problemas de seguridad de Lightning Network van más allá de LNbits
La emergencia se produce tras un año difícil para la infraestructura de Lightning Network, en el que los desarrolladores se han enfrentado a vulnerabilidades en varias implementaciones destacadas, entre ellas Core Lightning, Lightning Development Kit (LDK) y Eclair. En agosto, los responsables de Core Lightning se enfrentaron a numerosos informes de vulnerabilidades detectadas mediante inteligencia artificial, varios de los cuales pusieron de manifiesto problemas de seguridad reales. Los desarrolladores recomendaron tomar precauciones de emergencia mientras preparaban las correcciones, y, según se informa, aproximadamente el 22 % de los nodos de Core Lightning quedaron fuera de línea durante la interrupción. En septiembre y octubre se lanzaron actualizaciones de seguridad adicionales que abordaban ataques de denegación de servicio, debilidades en el cierre de canales, problemas de firma de transacciones y posibles pérdidas de fondos.
Los desarrolladores de LDK corrigieron una vulnerabilidad de reconexión especialmente preocupante que podía llevar a los nodos afectados a firmar transacciones de compromiso contradictorias. Por su parte, Core Lightning publicó actualizaciones sucesivas que abordaban el agotamiento de memoria, debilidades en la gestión de canales y otros defectos de seguridad.
LNbits ya había sido sometido a un escrutinio de seguridad a principios de 2026. Una revisión externa realizada por V12 identificó un bypass de la caché de autenticación y una vulnerabilidad en la integración con PayPal, ambos supuestamente corregidos en la versión 1.6.0. Actualmente no existe ninguna conexión establecida entre esos defectos corregidos anteriormente y los ataques del domingo.
¿Pueden los operadores de Lightning reanudar el servicio de forma segura?
Por ahora, los operadores de LNbits se enfrentan a una instrucción clara: mantener la infraestructura afectada fuera de línea hasta que los desarrolladores publiquen y verifiquen los parches de seguridad necesarios. La prioridad inmediata del proyecto es contener nuevas retiradas no autorizadas, identificar los componentes comprometidos y restablecer los servicios sin exponer fondos adicionales.
La preocupación general va más allá de una sola plataforma de monedero. Las aplicaciones de Lightning suelen combinar infraestructura de pago, sistemas de autenticación y extensiones de terceros, lo que significa que las vulnerabilidades ajenas al protocolo de pago subyacente pueden seguir exponiendo a los usuarios a pérdidas económicas. La emergencia del domingo pone de manifiesto una distinción persistente en la seguridad de las criptomonedas: una red de pago que funcione correctamente no garantiza la seguridad de todas las aplicaciones construidas sobre ella. Para LNbits, restablecer el servicio puede resultar más fácil que determinar con precisión cómo los atacantes burlaron sus defensas. Además, según las estadísticas de newhedge.io, desde finales de julio, la Red Lightning ha perdido más de 1.100 BTC en capacidad, retrocediendo a niveles registrados por última vez a mediados de 2022.
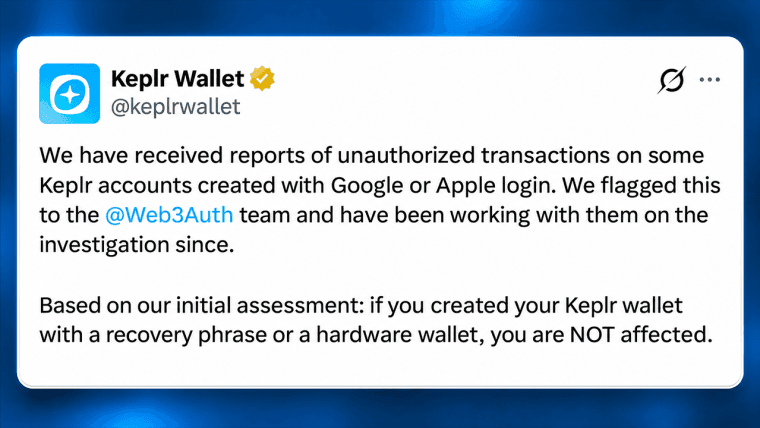
Keplr suspende los inicios de sesión a través de Google y Apple después de que una falla de seguridad en Web3Auth provocara transferencias por valor de 6 millones de dólares y recuperaciones de monederos de emergencia.
Leer ahora: Filtración de Keplr mueve 6 millones en Cosmos

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.