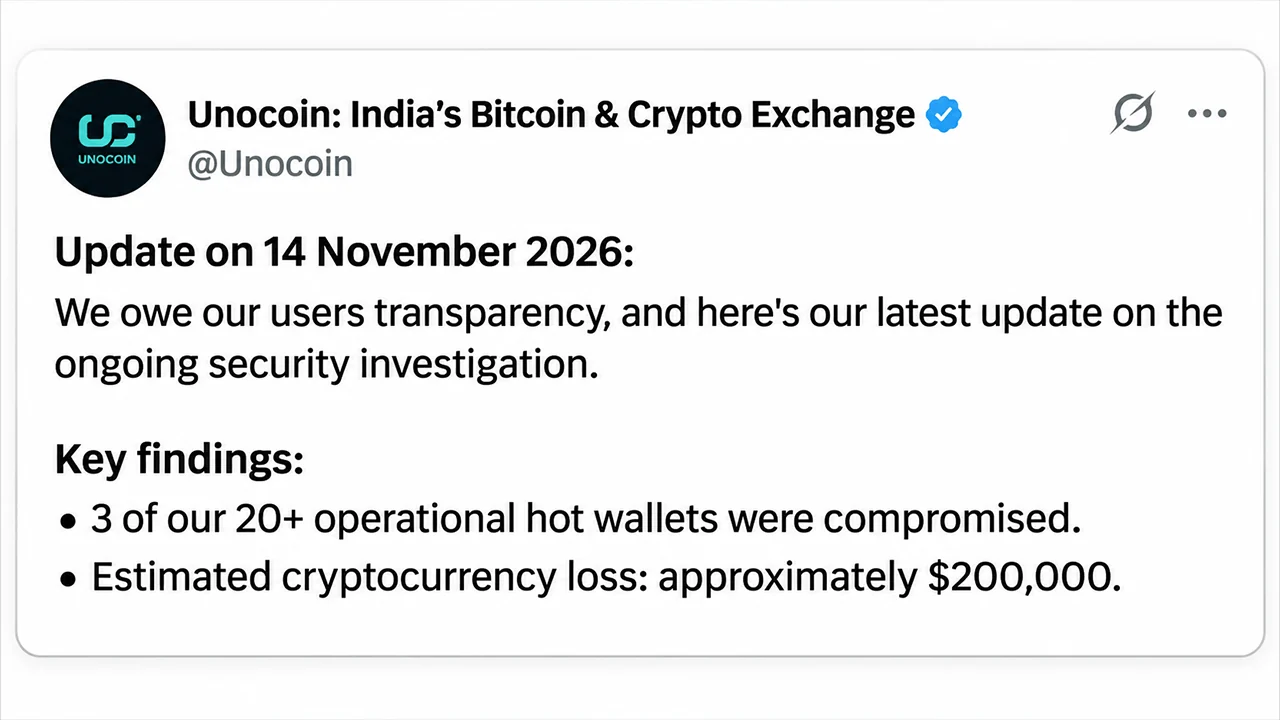
La plataforma india de intercambio de criptomonedas Unocoin confirmó el sábado 14 de noviembre que unos atacantes robaron aproximadamente 200 000 dólares en criptomonedas de tres carteras calientes que habían sido comprometidas, lo que contradice sus afirmaciones anteriores de que no se habían perdido fondos. El equipo de la plataforma de intercambio también reconoció la posible filtración de información confidencial de los clientes.
Unocoin admite pérdida de 200.000 dólares en criptomonedas y fuga de datos
ESCRITO POR

COMPARTIR
Puntos clave
- Unocoin confirmó pérdidas por valor de aproximadamente 200 000 dólares en criptomonedas en tres de sus más de 20 carteras «calientes» operativas.
- Los investigadores determinaron que las claves de firma de respaldo controladas por Unocoin se vieron comprometidas, mientras que la infraestructura de Bitgo no se vio afectada.
- Es posible que se haya filtrado información de los clientes, aunque Unocoin afirma no haber encontrado pruebas de que se haya accedido a los documentos de verificación de identidad.
La revelación de Unocoin sobre los 200 000 dólares reescribe las garantías de seguridad anteriores
La revelación de Unocoin del 14 de noviembre supone un cambio significativo con respecto a la evaluación inicial de la empresa tras el incidente de seguridad del 6 de noviembre. El 9 de noviembre, la plataforma de intercambio con sede en Bengaluru afirmó que su intervención con los proveedores de custodia había evitado pérdidas de criptomonedas.
Sin embargo, los posteriores análisis forenses revelaron transacciones no autorizadas relacionadas con tres carteras «calientes» operativas utilizadas para actividades como las retiradas de fondos de los clientes. La pérdida estimada de 200 000 dólares representa menos del 1 % de los activos en criptomonedas mantenidos en nombre de los clientes, según Unocoin.
La plataforma se comprometió a asumir el perjuicio financiero en lugar de repercutir las pérdidas a los titulares de las cuentas. «Unocoin financiará íntegramente la pérdida identificada con sus propios recursos», declaró la empresa, añadiendo que los saldos de criptomonedas afectados no se verían reducidos.
Unocoin también informó de que había conseguido congelar una parte de los fondos afectados gracias a la coordinación con socios del sector, aunque no reveló la cantidad recuperada o restringida.
Las claves de copia de seguridad de hace ocho años se revelan como una vulnerabilidad crítica
Quizás el hallazgo más trascendental de la investigación se refiera a las claves de firma de copia de seguridad cifradas, generadas hace aproximadamente ocho años, impresas en papel y guardadas en un almacén físico seguro. Los investigadores determinaron que estas claves, controladas por Unocoin, se vieron comprometidas y, posteriormente, se utilizaron para autorizar transferencias no autorizadas de criptomonedas.
La plataforma de intercambio reconoció que los investigadores aún no han determinado con precisión cómo se accedió a las claves, a pesar de haber identificado una frase de contraseña de descifrado dentro de la infraestructura comprometida. Los hallazgos también refuerzan la explicación de Bitgo del 13 de noviembre de que sus sistemas de custodia nunca sufrieron ninguna brecha de seguridad.
En virtud del sistema de multifirma «dos de tres» de Unocoin, la plataforma controlaba dos claves de firma, lo que permitía autorizar transacciones sin la participación de Bitgo. El custodio explicó anteriormente que las transacciones sospechosas se firmaron utilizando las claves de usuario y de copia de seguridad de Unocoin antes de ser transmitidas de forma independiente a las redes blockchain.
La exposición de los datos de los clientes plantea nuevas preguntas
Más allá del robo de criptomonedas, Unocoin reconoció que partes de su infraestructura podrían haber expuesto direcciones de correo electrónico registradas, direcciones postales, contraseñas cifradas, saldos de cuentas e información de conozca a su cliente (KYC).
Sin embargo, la empresa ha destacado que los investigadores no han encontrado pruebas de acceso no autorizado a documentos reales de verificación de identidad. Se ha advertido a los clientes sobre intentos de phishing dirigidos que aprovechan información personal potencialmente comprometida. Mientras tanto, Unocoin continúa reconstruyendo su infraestructura, realizando auditorías de seguridad e investigando las circunstancias que rodean la compromisión de las claves de firma antes de restablecer los servicios.
La última declaración de la plataforma de intercambio aclara la cuestión inmediata de si se robó criptomoneda, pero deja importantes incertidumbres en torno a la exposición de datos, la seguridad de las claves y la recuperación operativa. Su promesa de reembolsar a los clientes aborda el déficit financiero, mientras que el método de compromiso aún sin resolver plantea un reto más complicado a la hora de restablecer la confianza.
Las probabilidades de una subida de tipos por parte de la Fed se acercan a la certeza en la CME, mientras los operadores de Kalshi y Polymarket sopesan la decisión de diciembre y el bitcoin cae hasta los 65.020 dólares.
Leer ahora: Casi segura subida de tipos de la Fed; bitcoin cae a 65 000 dólares

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.