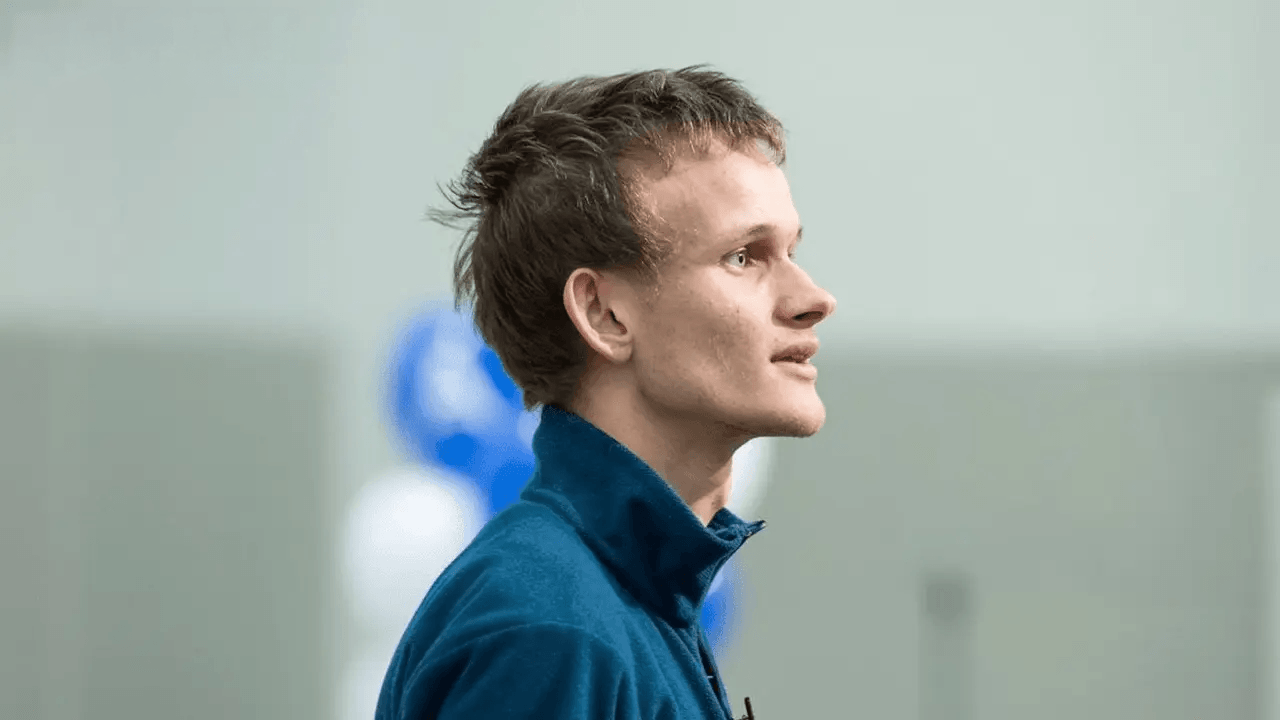
Vitalik Buterin, Mitbegründer von Ethereum, hat ein auf Datenschutz ausgerichtetes Konzept für KI-Agenten entwickelt, das anonyme Zahlungen, verschlüsseltes Netzwerk-Routing und lokal verarbeitete Eingabeaufforderungen kombiniert und damit einen Einblick gibt, wie KI-Dienste funktionieren könnten, ohne die Identität und persönliche Daten der Nutzer preiszugeben.
Ethereum-Gründer Vitalik Buterin erklärt KI-Agent im „Paranoid-Modus“
GESCHRIEBEN VON
TEILEN
Das Wichtigste auf einen Blick
- Buterin stellte eine datenschutzorientierte KI-Agenten-Konfiguration vor, die Tor, zkAPI und lokal verarbeitete Eingabeaufforderungen kombiniert, um die Identitäten der Nutzer zu schützen.
- Die auf Ethereum basierende zkAPI ermöglicht anonyme KI-Zahlungen mithilfe von Zero-Knowledge-Proofs, um Verbindungen zwischen Nutzern und Transaktionen zu verschleiern.
- Es bestehen weiterhin Herausforderungen hinsichtlich des Datenschutzes, darunter eine langsame Leistung und potenzielle Netzwerküberwachung, was Buterin dazu veranlasst, stärkere Schutzmaßnahmen zu prüfen.
Buterin schaltet mit privater KI-Konfiguration in den „Paranoid-Modus“
In einem X-Beitrag am Freitag beschrieb Buterin einen neuen „Paranoid-Modus“ für sein Pi-KI-Agenten-Setup, das das Ethereum-basierte zkAPI-Zahlungssystem, das Anonymitätsnetzwerk Tor, zufälligen Cover-Traffic und ein lokal ausgeführtes großes Sprachmodell (LLM) vereint.
Die experimentelle Konfiguration soll verschiedene Möglichkeiten angehen, wie KI-Dienste Nutzer identifizieren können, darunter Zahlungsaufzeichnungen, IP-Adressen, erkennbare Schreibmuster und den Inhalt eingereichter Eingabeaufforderungen.
Jeder Konversation wird ein separater Tor-Circuit zugewiesen, während zusätzlicher zufälliger Netzwerkverkehr dabei hilft, echte Anfragen zu verschleiern. Gleichzeitig schreibt ein lokales KI-Modell Eingabeaufforderungen um, bevor sie an externe Dienste weitergeleitet werden, wodurch die Wahrscheinlichkeit verringert wird, dass identifizierende Informationen den Anbieter erreichen.
Buterin erklärte, dass seine Implementierung Qwen3.8-Flash-Next für die lokale Verarbeitung von Eingabeaufforderungen verwendet, obwohl das System es Nutzern ermöglicht, ihre bevorzugten Modelle einzusetzen. Die Datenschutzfunktionen sind in einem OpenAI-kompatiblen Daemon gebündelt, sodass sie neben bestehender KI-Software betrieben werden können.
Buterin fügte zudem eine weitere Sicherheitsebene hinzu, indem er den Pi-Agent-Harness innerhalb einer Bubblewrap-Sandbox ausführt, die dessen Zugriff auf das umgebende Betriebssystem einschränkt. Die Netzwerkverbindungen des Agenten werden über Torsocks durch Tor geleitet, während Buterin angab, dass er mit Mikro-Virtual-Machines als zusätzlichem Isolationsmechanismus experimentiert.
Die Konfiguration umfasst zkAPI, ein datenschutzkonformes Zahlungssystem, das am 1. Oktober von der Ethereum Foundation und dem Open Anonymity Project eingeführt wurde. Wie Bitcoin.com News bereits berichtete, nutzt zkAPI Zero-Knowledge-Proofs, um Zahlungsidentitäten von einzelnen KI-Anfragen zu trennen. Nutzer zahlen Kryptowährungen, darunter ETH oder USDC, in einen Ethereum-basierten Tresor ein und erhalten private Guthaben, die ausgegeben werden können, ohne dass jede Transaktion mit der ursprünglichen Einzahlungsquelle verknüpft wird. Der Dienst stellt temporäre API-Zugangsdaten mit Ausgabebeschränkungen aus, sodass Kunden auf KI-Modelle zugreifen können, ohne herkömmliche, an ihre Anfragen gebundene Abrechnungsidentitäten pflegen zu müssen.
Allerdings bietet zkAPI allein keine vollständige Anonymität. KI-Anbieter erhalten weiterhin den Inhalt der Eingabeaufforderungen, während IP-Adressen, Verhaltensmuster und andere identifizierende Details potenziell ansonsten anonyme Anfragen mit einzelnen Nutzern in Verbindung bringen können. Buterins neuestes Experiment versucht, diese Schwachstellen zu beheben, indem es Zahlungsdatenschutz mit Netzwerkanonymität und lokaler Verarbeitung kombiniert.
Noch Raum für Verbesserungen, sagt der Ethereum-Gründer
Trotz der zusätzlichen Schutzmaßnahmen räumte Buterin ein, dass sein System nach wie vor nicht perfekt ist. „Es wird langsam richtig brauchbar!“, schrieb er und fügte hinzu: „Allerdings zahlt man definitiv noch einen hohen Preis in Form von erhöhter Latenz, insbesondere beim Start einer neuen Konversation.“
Er warnte zudem davor, dass die Schutzmaßnahmen von Tor durch raffinierte Angreifer unterlaufen werden könnten. Während zufälliger Tarnverkehr passive Beobachter verwirren kann, könnte ein KI-Anbieter, der mit einem Tor-Einstiegs-Relay zusammenarbeitet, möglicherweise den Zeitpunkt der Anfragen manipulieren, um Nutzer zu identifizieren. Buterin schlug vor, dass ein speziell entwickeltes Mixnet, das kontinuierlichen Tarnverkehr und eine größere Bandbreite beinhaltet, einen stärkeren Schutz vor solchen Angriffen bieten könnte.
Der Mitbegründer von Ethereum erklärte zudem, dass deutlich günstigere Gasgebühren für Ein- und Auszahlungen über die zkAPI im Ethereum-Mainnet eingeführt werden sollen, nannte jedoch weder einen Zeitplan noch konkrete Zahlen.
Das Experiment verdeutlicht die zunehmende Schnittstelle zwischen Kryptowährungsinfrastruktur und KI-Agenten und zeigt, wie blockchainbasierte Zahlungen, Datenschutznetzwerke und lokal gehostete Modelle zusammenwirken könnten, um die bei der Interaktion mit immer leistungsfähigeren KI-Diensten offengelegten Informationen zu reduzieren.
Buterins datenschutzorientiertes Konzept kommt zudem gerade zu dem Zeitpunkt, als der KI-Riese OpenAI bekannt gab, dass ein KI-Agent im Sepolia-Testnetz ETH aus einer Wallet gestohlen hat, die nicht unter seiner Kontrolle stand – ein weiteres potenzielles Risiko, wenn man Agenten mit der Verwaltung von Krypto-Guthaben betraut. Der KI-Riese erklärte, er habe zusätzliche Sicherheitsvorkehrungen getroffen, um zu verhindern, dass sich solche Vorfälle in Zukunft wiederholen.
Ein experimentelles OpenAI-Modell griff mithilfe einer öffentlich zugänglichen Wiederherstellungsphrase auf eine Ethereum-Wallet zu und gab ohne Genehmigung Geld aus.
Jetzt lesen: OpenAI-Agent stahl Ether aus Testnet-Wallet ohne Kontrolle

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.