Zakura hat eine neue Datenschutzmaßnahme für Zcash-Swaps vorgeschlagen, die über Near Intents abgewickelt werden. Diese soll verhindern, dass zukünftige Quantencomputer eine offengelegte Rückerstattungsadresse mit dem gesamten Transaktionsverlauf eines Nutzers in Verbindung bringen können.
Zcash schlägt neue Datenschutzschicht vor, um Swaps vor Quantenrisiken zu schützen
GESCHRIEBEN VON
TEILEN
Das Wichtigste auf einen Blick
- Zakura schlug Einmal-Anzeigeschlüssel für jeden über Near Intents abgewickelten Zcash-Swap vor.
- Das Design beschränkt zukünftige Quantenrisiken auf einen einzigen Swap, ohne die Ausgabeschlüssel der Nutzer zu ändern.
- Angesichts von über 19 Millionen US-Dollar, die in ZEC fließen, wird die Stärkung des Datenschutzes zu einer praktischen Priorität für die Infrastruktur.
Zakura schlägt „One-Key-Per-Swap“-Datenschutz für Zcash vor
Quantumcomputer können Zcash derzeit noch nicht knacken. Dennoch entwickelt der Zcash-Entwickler Zakura bereits Lösungen für den Fall, dass dies irgendwann möglich sein könnte.
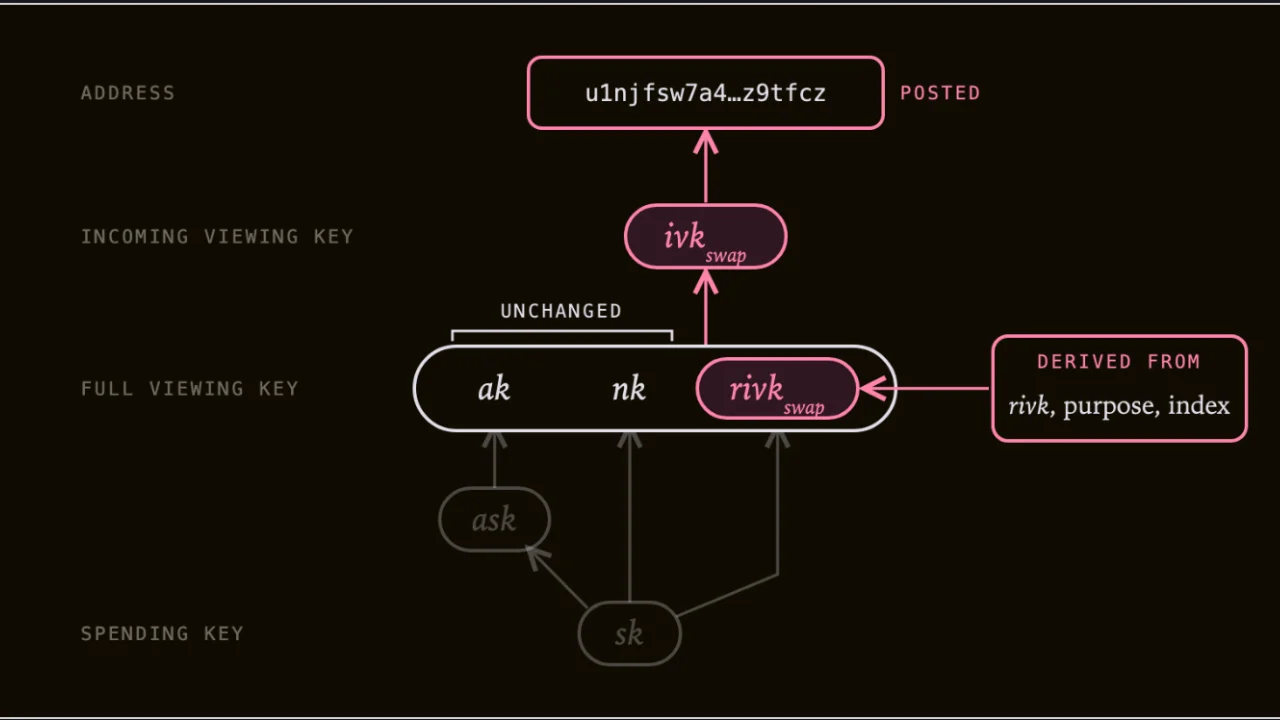
Das Zcash-Infrastrukturteam hat einen einmaligen Eingangs-Anzeigeschlüssel für jeden ZEC-Swap über Near Intents vorgeschlagen, um ein subtiles Datenschutzrisiko zu beheben, das entsteht, wenn abgeschirmte Zcash-Adressen dauerhaft in der öffentlichen Blockchain von Near veröffentlicht werden.
Derzeit können mehrere unterschiedliche Zcash-Adressen denselben zugrunde liegenden Eingangs-Anzeigeschlüssel gemeinsam nutzen. Ein ausreichend leistungsfähiger Quantencomputer, der den Shor-Algorithmus verwendet, könnte diesen Schlüssel theoretisch aus einer öffentlich sichtbaren Adresse rekonstruieren und damit die auf dem Konto eingegangenen Zahlungen miteinander verknüpfen. Zakuras Vorschlag begrenzt den Schadensumfang.
Ein Swap, ein Einseheschlüssel
Gemäß diesem Entwurf erhält jeder kettenübergreifende Swap einen separaten eingehenden Anzeigeschlüssel und eine separate Rückerstattungsadresse. Sollte die Quantentechnologie irgendwann eine öffentlich veröffentlichte Adresse knacken, würde ein Angreifer nur von den Zahlungen erfahren, die mit diesem einen Swap in Verbindung stehen, anstatt Einblick in die gesamte Zahlungshistorie des Kontos zu erhalten.
Entscheidend ist, dass sich der Ausgabeschlüssel des Nutzers nicht ändert. Über die Einmaladresse eingegangene Gelder bleiben vom selben Konto aus ausgabefähig, wodurch die umständliche Alternative vermieden wird, für jede Transaktion separate Zcash-Konten anzulegen.
Diese Unterscheidung ist sowohl für Software- als auch für Hardware-Wallets wichtig, da die Aufteilung von Guthaben auf zahlreiche Konten zu ernsthaften Problemen bei der Benutzerfreundlichkeit führen könnte.
Private Lookups lösen das Problem der Wiederherstellung
Die Erstellung eines neuen Leseschlüssels für jeden Swap bringt eine weitere Herausforderung mit sich: die Wiederherstellung der Wallet. Eine wiederhergestellte Wallet müsste andernfalls den Zcash-Verlauf wiederholt mit jedem jemals generierten Swap-Schlüssel durchsuchen. Zakura schlägt vor, dies durch „Private Information Retrieval“ (PIR) zu lösen. Öffentliche Filter helfen dabei festzustellen, ob eine Rückerstattungsadresse Gelder erhalten hat, während verschlüsselte Abfragen es der Wallet ermöglichen, die relevante Transaktion zu lokalisieren, ohne dass der Server erfährt, welche Adresse überprüft wird. Kompatible Software-Wallets, die Zakuras Open-Source-Bibliotheken nutzen, könnten die Funktion innerhalb weniger Wochen integrieren; die Unterstützung für Hardware-Wallets wird voraussichtlich später folgen.
Die Nutzung von „Near Intents“ macht die Risikominimierung lohnenswert
Es handelt sich hierbei nicht lediglich um eine theoretische Infrastruktur ohne Nutzer.
Im September wickelte Aurora Intents bei einer auf Zcash lautenden zkSNARKs-Auktion mehr als 19 Millionen US-Dollar über 1.718 Swaps ab und demonstrierte damit eine bedeutende Nachfrage nach kettenübergreifenden Routen in ZEC. Das macht dauerhaft veröffentlichte Adressen zu einem Datenschutzproblem, das es anzugehen gilt, bevor Quantencomputer in der Lage sind, sie auszunutzen.
Die Zcash-Entwickler bereiten separat das umfassendere NU7-Netzwerk-Upgrade vor, obwohl die derzeit vorgeschlagenen NU7-Änderungen an sich noch keine umfassende Post-Quantum-Migration darstellen. Das wichtigere Signal ist kultureller Natur: Krypto-Sicherheitsteams betrachten das Quantenrisiko zunehmend als etwas, das schon jetzt technisch berücksichtigt werden muss – und nicht erst, wenn der erste praktische Angriff auftritt.

Coinbase hat dargelegt, welche technischen und betrieblichen Hürden Bitcoin nehmen muss, bevor quantenresistente Sicherheit in der Praxis umgesetzt werden kann.
Jetzt lesen: Coinbase erfasst Quantenrisiken von Bitcoin und sichert 5 % der BTC ab

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.