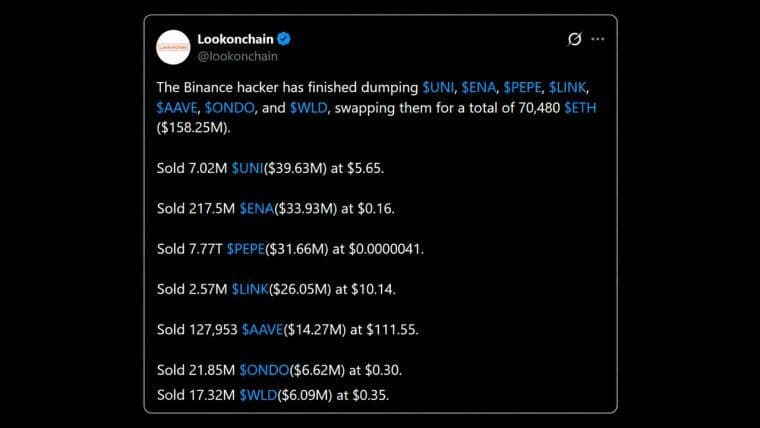
Binance will die Auszahlungen nach dem Hackerangriff über rund 6,3 Milliarden Dollar (rund 5,6 Milliarden Euro) schrittweise wieder aufnehmen, sobald die Sicherheitsprüfungen abgeschlossen sind. Um die gestohlenen Werte zu ersetzen, setzt die Kryptobörse Firmenmittel ein. Unterdessen weiten die Ermittler ihre Untersuchung aus.
Binance-Hack: Börse plant schrittweisen Neustart der Auszahlungen
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Binance will die nach dem Hack ausgesetzten Auszahlungen schrittweise wieder freigeben, sobald die Sicherheitsprüfungen abgeschlossen sind.
- Token im Wert von 5 Milliarden Dollar (rund 4,5 Milliarden Euro) decken laut Binance bereits rund 80 Prozent der Verluste, den Rest kauft die Börse nach.
- Laut Binance haben Partner gestohlene Werte über rund 3 Milliarden Dollar (rund 2,7 Milliarden Euro) eingefroren, die Börse will sie zurückholen.
Auszahlungen erst nach den Sicherheitsprüfungen
Binance hat am Freitag in seinem zweiten Update zum Sicherheitsvorfall einen Plan mit vier Prioritäten für die kommenden Tage vorgelegt. Demnach will die Börse innerhalb von etwa 34 Stunden damit beginnen, die Auszahlungen schrittweise wieder freizugeben, sofern die Sicherheitsprüfungen abgeschlossen sind. Bis dahin bleiben Auszahlungen ausgesetzt, während Binance die betroffenen Systeme überprüft, Schwachstellen behebt und ihre Integrität bestätigt. Einzahlungen und andere nicht betroffene Dienste laufen weiter.
Unterzeichnet haben das Update die beiden Co-Chefs Yi He und Richard Teng. Sie datieren den Angriff auf die Hot Wallets der Börse auf Donnerstag gegen 16:05 Uhr EDT (21:05 Uhr MEZ) und beziffern den Verlust auf rund 6,3 Milliarden Dollar (rund 5,6 Milliarden Euro). „Binance wird die finanziellen Folgen dieser gestohlenen Gelder tragen, nicht unsere Nutzer“, heißt es in dem Schreiben. Die Börse will alle gestohlenen Gelder über ihren Notfallfonds Secure Asset Fund for Users (Safu) und aus Firmenmitteln ersetzen.
Token-Käufe und Sperren sollen die Lücke schließen
Von den mehr als 6,34 Milliarden Dollar (rund 5,7 Milliarden Euro), die Binance für die Verluste zurückgelegt hat, liegen nach Angaben der Börse 5 Milliarden Dollar (rund 4,5 Milliarden Euro) bereits in genau den Token vor, die gestohlen wurden. Dazu zählen unter anderem die Stablecoins USDC und USDT, Bitcoin (BTC), Ether (ETH) und BNB. Damit seien bereits rund 80 Prozent des Schadens gedeckt. Die übrigen 20 Prozent kaufe Binance über den Markt und außerbörslich nach.
Zudem seien rund 3 Milliarden Dollar (rund 2,7 Milliarden Euro) direkt auf der Blockchain eingefroren worden, heißt es in dem Update. Das Blockchain-Analyseunternehmen Elliptic hat in einer unabhängigen Auswertung der Sperren bis Freitag eingefrorene Gelder über 2,84 Milliarden Dollar (rund 2,5 Milliarden Euro) bestätigt, fast ausschließlich in den Stablecoins USDT und USDC. Diese Gelder will Binance gemeinsam mit Strafverfolgungsbehörden, Blockchain-Analysefirmen, Token-Herausgebern und anderen Börsen zurückholen.
Wer gestohlene Gelder verfolgt, kann Guthaben und Überweisungen anhand öffentlich einsehbarer Transaktionsdaten der Blockchain nachvollziehen. Unabhängig davon plant Binance innerhalb von zwölf Stunden nach der Ankündigung eine erste Momentaufnahme für seinen Reservenachweis (Proof of Reserves). Die Ergebnisse sollen bis Montag, 2. November, vorliegen und zeigen, welche Werte die Plattform hält und wie diese die Kundenguthaben decken.
Ermittler prüfen den Zugriff auf die Signaturen
Nach ersten Erkenntnissen von Binance könnte der kompromittierte Laptop eines Devops-Ingenieurs dem Angreifer ermöglicht haben, unerlaubte Auszahlungen einzureichen. Devops-Ingenieure sind für die Auslieferung von Software und die Infrastruktur dahinter zuständig. Hinweise auf abgeflossene private Wallet-Schlüssel habe die Börse bislang nicht gefunden, bekräftigte sie im aktuellen Update.
In einem Video vom Freitag beschrieb Co-Chef Teng weitere Einfallstore, umgangene Freigabekontrollen und einen Selbstzerstörungsmechanismus, der Werkzeuge und Spuren vernichtet habe. Nach eigenen Angaben hat Binance die kompromittierte Infrastruktur isoliert, betroffene Autorisierungen widerrufen und zusätzliche Kontrollen gegen unerlaubte Aktivitäten eingeführt. Interne und externe Fachleute arbeiten daran, den gesamten Ablauf des Angriffs zu rekonstruieren.
Das Blockchain-Sicherheitsunternehmen Hypernative sieht einen kompromittierten Zugriff auf die Signaturen von Binance. Sämtliche Abflüsse seien mit gültigen Signaturen von Schlüsseln der Börse autorisiert worden. Auf Ethereum habe der Angreifer zudem EIP-7702 genutzt, eine Funktion, mit der eine gewöhnliche Wallet den Code eines Smart Contracts ausführen kann. So habe eine Hot Wallet von Binance Code ausgeführt, den der Angreifer kontrollierte.
Weitere geprüfte technische Erkenntnisse will die Börse in etwa 48 Stunden veröffentlichen, sofern das die laufenden Ermittlungen nicht gefährdet. Danach soll ein ausführlicher Bericht folgen, der den Angriff, die Lehren daraus und die zusätzlichen Schutzmaßnahmen beschreibt.
Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.
Über den Autor
GESCHRIEBEN VONKevin Helms
Kevin Helms ist ein Kryptowährungsjournalist, der sich auf Bitcoin, Blockchain-Regulierung und globale Märkte für digitale Vermögenswerte spezialisiert hat.