Binance hat neue Details zu dem ausgeklügelten Angriff veröffentlicht, bei dem am 29. Oktober Kryptowährungen im Wert von rund 6,34 Milliarden Dollar (rund 5,7 Milliarden Euro) gestohlen wurden. Demnach nutzten die Hacker gefälschte Bewerbungsgespräche, manipulierte Entwicklerwerkzeuge und ein internes KI-System, um in die Wallet-Infrastruktur der Börse einzudringen.
Binance-Bericht: Fake-Interviews und KI-Tool öffneten den Weg zum Hack
GESCHRIEBEN VON

TEILEN

Das Wichtigste auf einen Blick
- Binance schildert einen monatelangen Angriff mit falschen Jobinterviews und Schadsoftware, der am 29. Oktober im Diebstahl von 6,34 Milliarden Dollar (rund 5,7 Milliarden Euro) gipfelte.
- Die Angreifer nutzten den Dienst zum Signieren von Wallets und den EIP-7702-Mechanismus von Ethereum, das FBI führt den Angriff auf Nordkorea zurück.
- Eingefroren oder abgefangen sind laut Binance rund 2,85 Milliarden Dollar (rund 2,5 Milliarden Euro), 98 Prozent der betroffenen Token waren bis 31. Oktober ersetzt.
Manipulierte Software und Social Engineering
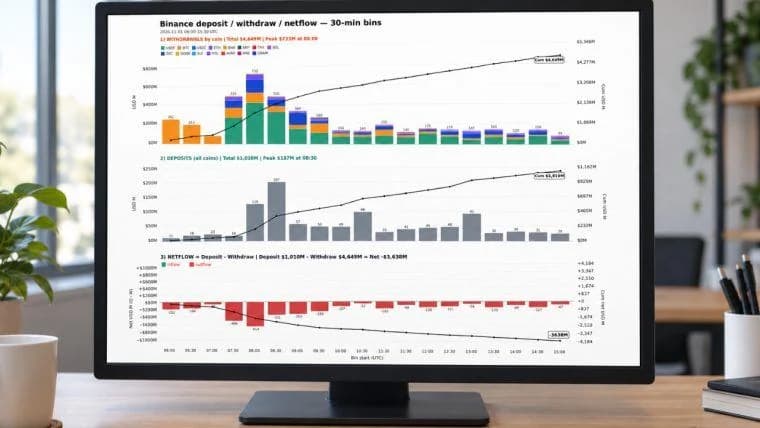
In einem am 3. November veröffentlichten Bericht beschreibt Binance eine monatelange Kampagne, die im Juni begann und am 29. Oktober im Diebstahl gipfelte. Die Angreifer hätten sich unbefugt Zugang zu einem internen Dienst zum Signieren von Wallet-Transaktionen verschafft und damit Transaktionen außerhalb des üblichen Auszahlungsprozesses ausgelöst, so die Börse. So verschoben sie Werte in Milliardenhöhe über mehrere Blockchains.
Die Untersuchung unterscheidet mehrere Phasen des Angriffs. Bereits im Juni lud ein Wallet-Entwickler über eine Suchmaschine eine manipulierte Version des Software-Installationsprogramms Homebrew herunter, als er ein KI-Programmierwerkzeug installieren wollte. Das Sicherheitsteam habe die Bedrohung erkannt, das Gerät des Mitarbeiters ersetzt und alle zugehörigen Zugangsdaten geändert, teilte Binance mit. Die Angreifer hätten dabei aber erfahren, welche Mitarbeiter für die Wallet-Infrastruktur zuständig sind.
Im September folgte ein schwerwiegenderer Einbruch. Ein anderer Binance-Ingenieur wurde über eine seriöse Jobplattform von jemandem angeschrieben, der sich als Projektleiter ausgab. Der Mitarbeiter nahm an zwei Bewerbungsgesprächen teil: an einem Videoanruf mit einer angeblichen Personalverantwortlichen und an einem Gespräch mit jemandem, der sich als Chef eines erfundenen Unternehmens ausgab.
Gegen Ende des zweiten Gesprächs sollte der Mitarbeiter eine Programmieraufgabe auf seinen Arbeitsrechner laden, die Schadcode enthielt. Die Schadsoftware ersetzte einen legitimen Bestandteil eines Entwicklerwerkzeugs, sodass die Angreifer Befehle ausführen und mit einem externen Server kommunizieren konnten. Die bis dahin unbekannte Schadsoftware sei von der Sicherheitssoftware auf den Geräten nicht erkannt worden, erklärte Binance, zudem hätten die Angreifer ihre Spuren verwischt.
Am 20. Oktober nutzten die Angreifer den kompromittierten Rechner und ein internes KI-Tool, um die Kontrolle über die Rechner zweier weiterer Ingenieure zu übernehmen. Dabei stießen sie auf Zugangsdaten, mit denen sich Software in der Wallet-Infrastruktur von Binance bereitstellen ließ.
Am 29. Oktober nutzten sie diese Zugangsdaten, um auf das Signieren von Wallet-Transaktionen zuzugreifen und unbefugte Überweisungen auszulösen. Betroffen waren unter anderem 18.270 BTC, 233,46 Millionen XRP, rund 970.500 SOL und 44,2 Millionen OP.
Zudem nutzten die Hacker den Autorisierungsmechanismus EIP-7702 von Ethereum aus, mit dem ein Konto bestimmte Ausführungsrechte an einen Smart Contract übertragen kann. Über böswillige Autorisierungen konnten sie Werte aus einer Hot Wallet von Binance abziehen, selbst nachdem die Börse die regulären Auszahlungen gestoppt hatte.
Um diese Berechtigungen einzurichten, hätten die Angreifer 50 Signaturtransaktionen eingereicht und damit die Transaktionsreihenfolge des Kontos manipuliert, teilte Binance mit. Weil die Börse für die Hot Wallet Multi-Party-Computation (MPC) einsetzt, gab es keinen einzelnen privaten Schlüssel, mit dem sich die Autorisierungen sofort hätten widerrufen lassen. Das Team musste dafür ein eigenes Verfahren entwickeln.
Die letzte unbefugte Überweisung über rund 2.962 ETH wurde am 29. Oktober um 19:56 Uhr EDT (30. Oktober, 0:56 Uhr MEZ) abgeschlossen. Rund eine Viertelstunde später, um 20:10 Uhr EDT (1:10 Uhr MEZ), hob Binance die böswillige Delegierung auf.
Binance erholt sich vom Rekordhack
Die Erkenntnisse ergänzen frühere Berichte von Bitcoin.com News über Aussagen von Binance-Co-Chef Richard Teng. Er hatte erklärt, der Angriff habe mehrere Einfallstore und Techniken zur Vernichtung von Spuren umfasst und gehe nicht auf einen einzelnen kompromittierten Mitarbeiter zurück.
Die Börse verweist zudem auf die Zuordnung des Angriffs zu Nordkorea durch das FBI. Auch die Blockchain-Analysefirmen TRM Labs und Chainalysis brachten den Diebstahl unabhängig voneinander mit nordkoreanischen Hackern in Verbindung, wie Bitcoin.com News berichtete. Die Führung in Pjöngjang hat die Vorwürfe zurückgewiesen und die Erklärung des FBI als „politische Provokation“ bezeichnet. Allein 2026 habe das Sicherheitsteam der Börse 57 mutmaßlich nordkoreanische Angriffsversuche erkannt und abgewehrt, schreibt Binance in dem Bericht.
Die Masche mit falschen Jobangeboten ist auch in der DACH-Region bekannt. Bereits im Februar 2024 warnten das Bundesamt für Verfassungsschutz (BfV) und der südkoreanische Geheimdienst NIS vor einer Kampagne der Lazarus-Gruppe, die über Profile auf Jobportalen Schadsoftware getarnt als Stellenangebote verschickte. Die Angreifer gaben sich dabei als Headhunter aus. In der Schweiz beobachtet das Bundesamt für Cybersicherheit (Bacs) seit Anfang 2026 mehr solche Angriffe auf Beschäftigte der Fintech- und Kryptobranche, wie es der NZZ mitteilte.
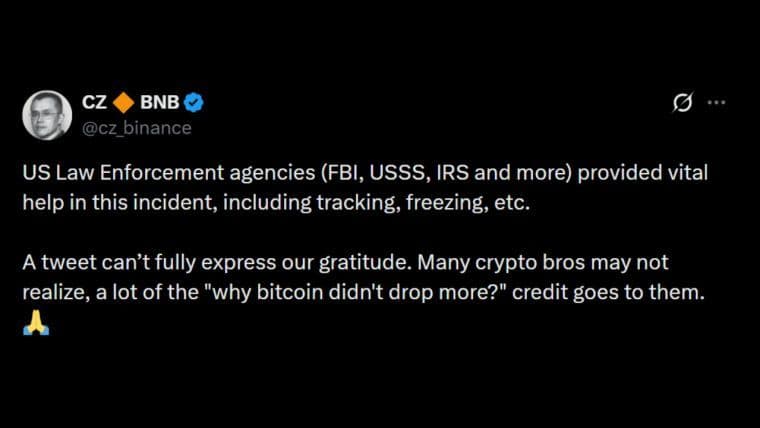
Eingefroren oder abgefangen sind laut Binance mittlerweile gestohlene Werte über rund 2,85 Milliarden Dollar (rund 2,5 Milliarden Euro). Die Börse hat zugesagt, die finanziellen Folgen selbst zu tragen. Bis 31. Oktober seien 98 Prozent der betroffenen Token ersetzt worden, weniger liquide Kryptowährungen kaufe Binance weiter zu.
Die Börse hat nach eigenen Angaben die betroffenen Wallet-Systeme neu aufgebaut, kompromittierte Geräte von Mitarbeitern ersetzt, gefährdete Zugangsdaten gesperrt und ihre KI-gestützte Überwachung auf ungewöhnliches Verhalten ausgebaut. Zudem beauftragt sie eine unabhängige Cybersicherheitsprüfung und arbeitet an einem Fonds für Sicherheitsforschung, der sich auf Bedrohungen durch künstliche Intelligenz konzentriert. Parallel verfolgen Ermittler weiter die gestohlenen Gelder. Am 2. November berichtete Bitcoin.com News, dass das Analyseunternehmen Elliptic die Beute in weniger als vier Tagen über rund 12.000 Wallets auf 11 Blockchains verfolgt hat. Binance betont, dass die eigene Untersuchung noch läuft und einige technische Erkenntnisse unabhängig geprüft werden, bevor das Unternehmen weitere Details veröffentlicht.
Dieser Artikel beruht auf einem Bericht unserer englischsprachigen Redaktion. Er wurde mithilfe von KI übersetzt und von Konstantin Kaiser geprüft, bearbeitet und freigegeben.
Über den Autor
GESCHRIEBEN VONAndrew Hayward
Andrew ist der Managing Editor von Bitcoin.com News.