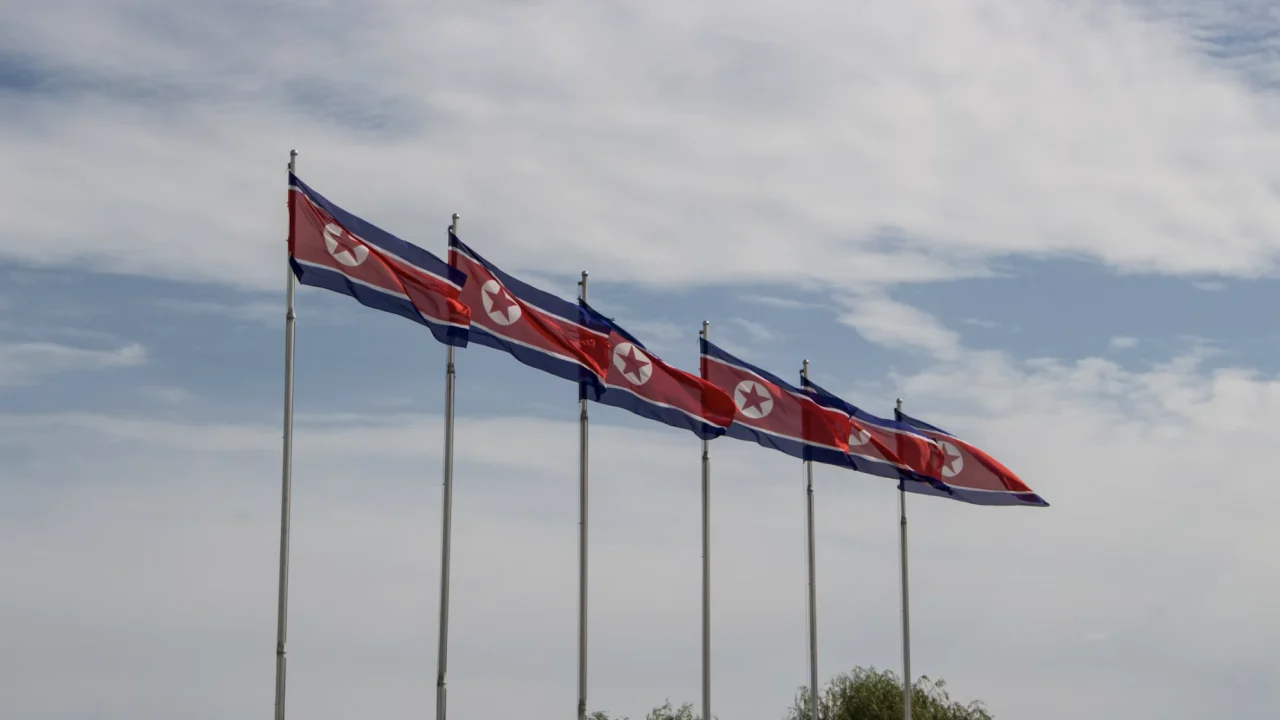
Nordkorea bestreitet, hinter dem Diebstahl von mehr als 6 Milliarden Dollar (rund 5,4 Milliarden Euro) bei der Kryptobörse Binance zu stecken. Für „absurd“ hält Kim Yo-jong die Vorwürfe aus Washington, sie ist die jüngere Schwester des Machthabers Kim Jong-un. Dieselben Hacker sind laut der Neuen Zürcher Zeitung auch in der Schweiz aktiv und locken dort Beschäftigte der Kryptobranche mit falschen Jobangeboten in die Falle. Behörden in der Schweiz und in Deutschland warnen vor der Masche.
Binance-Hack: Nordkorea dementiert, Schweizer Krypto-Firmen im Visier
GESCHRIEBEN VON
TEILEN
Das Wichtigste auf einen Blick
- Nordkorea weist die Vorwürfe des FBI zum Binance-Hack zurück, Kim Yo-jong nannte sie in einer Erklärung der Staatsagentur KCNA eine schwerwiegende politische Provokation.
- In der Schweiz beobachtet das Bundesamt für Cybersicherheit seit Jahresbeginn mehr Angriffe auf Beschäftigte der Fintech- und Web3-Branche, oft über falsche Jobangebote.
- Im neuen Risikobericht des Bundes gilt das Geldwäschereirisiko bei Krypto-Banken als hoch, in Deutschland warnt der Verfassungsschutz vor Nordkoreas Kryptodiebstählen.
Pjöngjang nennt die Vorwürfe absurd
Kim Yo-jong wies die Anschuldigung in einer Stellungnahme zurück, die die staatliche Nachrichtenagentur KCNA am 3. November veröffentlichte, wie die Schweizer Zeitung 20 Minuten berichtet. Sie sei eine „schwerwiegende politische Provokation“. Die USA beschuldigten ihr Land immer wieder ohne Beweise, hinter Cyberangriffen zu stecken, so Kim. Ziel sei es, Nordkoreas internationalen Ruf zu schädigen und die Souveränität des Landes zu verletzen.
Das FBI hatte Nordkorea am 31. Oktober für den Diebstahl verantwortlich gemacht und ihn der Hackergruppe Tradertraitor zugeordnet. Wie groß die Summe für das Land ist, zeigt ein Vergleich: Die südkoreanische Zentralbank schätzt Nordkoreas gesamten Außenhandel im vergangenen Jahr auf rund 3,1 Milliarden Dollar (rund 2,8 Milliarden Euro), also etwa die Hälfte der mutmaßlichen Beute.
Falsche Jobangebote über Linkedin
Wie solche Angriffe beginnen, schildert die NZZ. Ein vermeintlicher Headhunter schreibt Beschäftigte der Kryptobranche über Linkedin an und bietet einen Traumjob an. Im Videogespräch treten angebliche technische Probleme auf, zur Behebung schickt er ein Programm. Darin steckt Schadsoftware, über die die Angreifer Zugangsdaten auslesen oder Schlüssel zu Krypto-Wallets stehlen. Auch Tradertraitor setze auf solche falschen Jobangebote, vor allem gegen Softwareentwickler, so die NZZ.
Betroffen ist auch die Schweiz. Seit Jahresbeginn registriert das Bundesamt für Cybersicherheit (Bacs) mehr Cyberangriffe auf Beschäftigte von Fintech- und Web3-Firmen, also von Unternehmen mit Blockchain- und Kryptoanwendungen, wie es der NZZ auf Anfrage mitteilte. Für 2026 zählt das Amt bislang 18 gemeldete Fälle. Den Schaden seit 2021 schätzt es anhand öffentlich zugänglicher Informationen auf mindestens 130 Millionen Franken (rund 142 Millionen Euro), die tatsächliche Summe dürfte nach seiner Einschätzung deutlich höher liegen. Der größte ihm bekannte Fall betraf ein Schweizer Kryptounternehmen und mehr als 60 Millionen Dollar (rund 53,6 Millionen Euro), den Namen nennt das Amt nicht.
Bekannt wurde der Fall des Startups Lykke, dem nordkoreanische Hacker laut NZZ im Juni 2024 Kryptowerte über 22 Millionen Dollar (rund 19,6 Millionen Euro) entwendeten. Lykke ging später in Konkurs. Auch die Finanzmarktaufsicht Finma sieht eine wachsende Bedrohung und stellt bei Instituten weiterhin Mängel bei der Steuerung von Cyberrisiken fest.
Bund sieht hohes Geldwäschereirisiko bei Krypto-Banken
Für die Geldwäscherei sieht der Bund ebenfalls erhöhte Risiken. Im dritten nationalen Risikobericht, über den der Bundesrat am 14. Oktober informiert wurde, gilt das Risiko im Sektor der „anderen Banken“, in erster Linie der Krypto-Banken, als hoch. Als typisches Muster nennt der Bericht der Koordinationsgruppe des Bundes das sogenannte Off-Ramping: Kriminelle schieben Gelder zwischen Kryptobörsen und herkömmlichen Bankkanälen hin und her, um illegale Mittel in das reguläre Finanzsystem einzuschleusen. Zudem hält der Bericht fest, dass nordkoreanische Gruppierungen öfter Kryptowerte stehlen, um Devisen für das Land zu beschaffen.
Die Zürcher Krypto-Bank Sygnum hat nach Angaben ihres Rechtschefs besondere Vorkehrungen getroffen. Kunden müssten genau belegen, woher ihre Vermögenswerte stammen, sagte Stephan Zimmermann der NZZ. „Wir akzeptieren etwa keine Einzahlungen oder Transaktionen, die aus Mixer-Anwendungen stammen.“ Die Adressen, die das FBI nach dem Binance-Hack veröffentlicht hat, sperre die Bank.
Die Täter versuchen derweil, die Beute aus dem Binance-Hack über Tausende automatisierte Überweisungen und den Wechsel zwischen Blockchains zu verschleiern.
Auch der Verfassungsschutz warnt
In Deutschland beobachtet das Bundesamt für Verfassungsschutz (BfV) dieselbe Entwicklung. Der Diebstahl von Kryptowährung habe sich zu einem wichtigen Pfeiler der Staatsfinanzierung Nordkoreas entwickelt, schreibt das Amt in seiner Broschüre zu Cyberangriffen vom Februar 2026. Das Geld fließe unter anderem in das Raketenprogramm. Als Beispiel nennt das BfV den Angriff auf Bybit im Februar 2025, bei dem Kryptowährung im Wert von über 1,4 Milliarden Dollar (rund 1,3 Milliarden Euro) erbeutet wurde.
Die Masche mit den Jobangeboten ist den deutschen Behörden ebenfalls bekannt. Bereits im Februar 2024 warnten das BfV und der südkoreanische Geheimdienst NIS vor einer Kampagne der Lazarus-Gruppe gegen die Rüstungsbranche. Die Angreifer legten dabei Profile auf Online-Jobportalen an, die wie die von Headhuntern aussahen, und verschickten Schadsoftware, getarnt als Stellenangebote.
Über den Autor
GESCHRIEBEN VONKonstantin Kaiser
Konstantin Kaiser ist News- und Lokalisierungsmanager für Deutschland bei Bitcoin.com News sowie Finanzmarktanalyst.