Eine Website lädt Hacker geradezu dazu ein, Bitcoin im Wert von 2.000 Dollar zu stehlen, doch bisher hat noch niemand den Preis eingefordert. Nun deutet eine unabhängige Untersuchung darauf hin, dass die vermeintlich anfällige Herausforderung möglicherweise gar nicht zu knacken ist, was eine unangenehme Frage aufwirft: Ist das Spiel manipuliert?
Website fordert Hacker heraus: Bitcoin-Diebstahl, Uhr tickt weiter
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
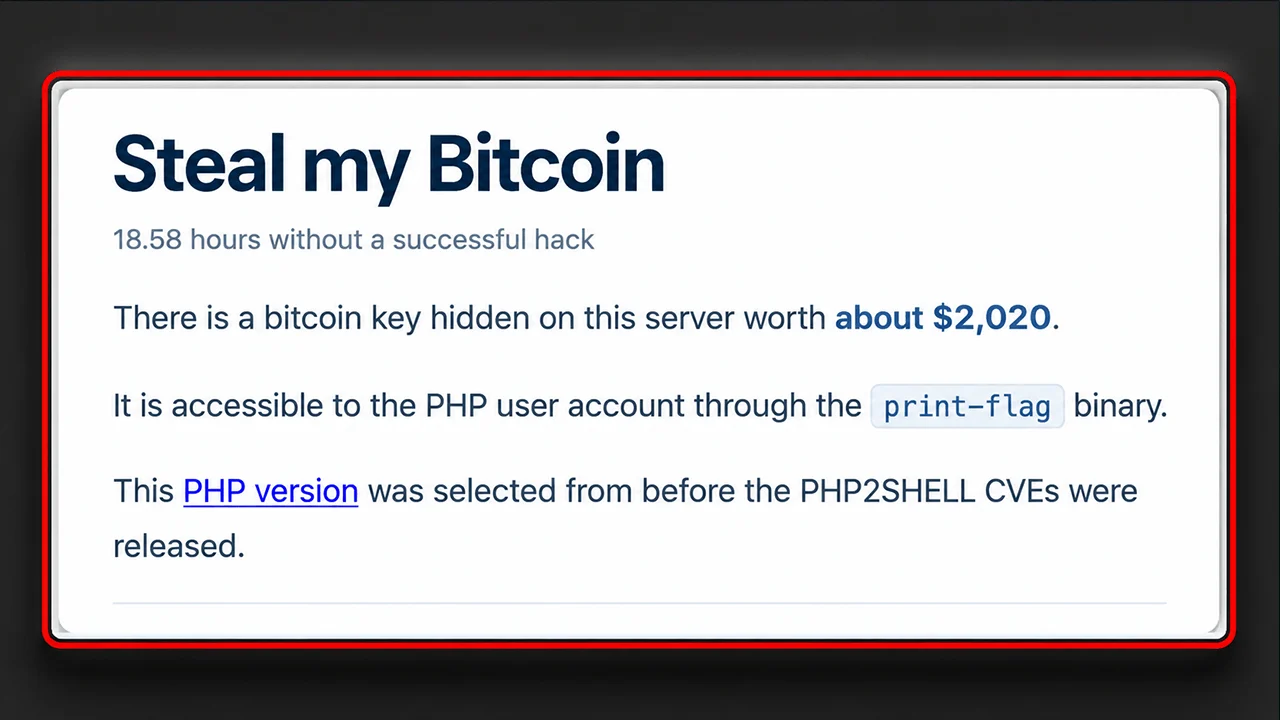
- Die Prämie von „Steal My Bitcoin“ in Höhe von rund 2.000 Dollar blieb Berichten zufolge nach mehr als 17 Stunden unbeansprucht.
- Eine Person vermutet, dass die Serverkonfiguration von „Steal My Bitcoin“ den beabsichtigten PHP2Shell-Exploit verhindern könnte.
- Die beiden kritischen Schwachstellen von PHP2Shell sind echt, doch die auf diese Challenge bezogene Theorie des Forschers ist unbestätigt.
Ein 2.000-Dollar-Bitcoin-Raub, den niemand schaffen kann
Willkommen bei „Steal My Bitcoin“, wo die üblichen Regeln der Cybersicherheit auf den Kopf gestellt wurden. Anstatt Hacker fernzuhalten, lädt die Website sie ein, bietet eine Bitcoin-Prämie an und fordert sie heraus, diese zu ergattern. Die Mission klingt lächerlich einfach: Eine absichtlich anfällige PHP-Installation ausnutzen, einen versteckten privaten Bitcoin-Schlüssel abrufen und die Wallet leeren. Der erste erfolgreiche Hacker bekommt das Geld.
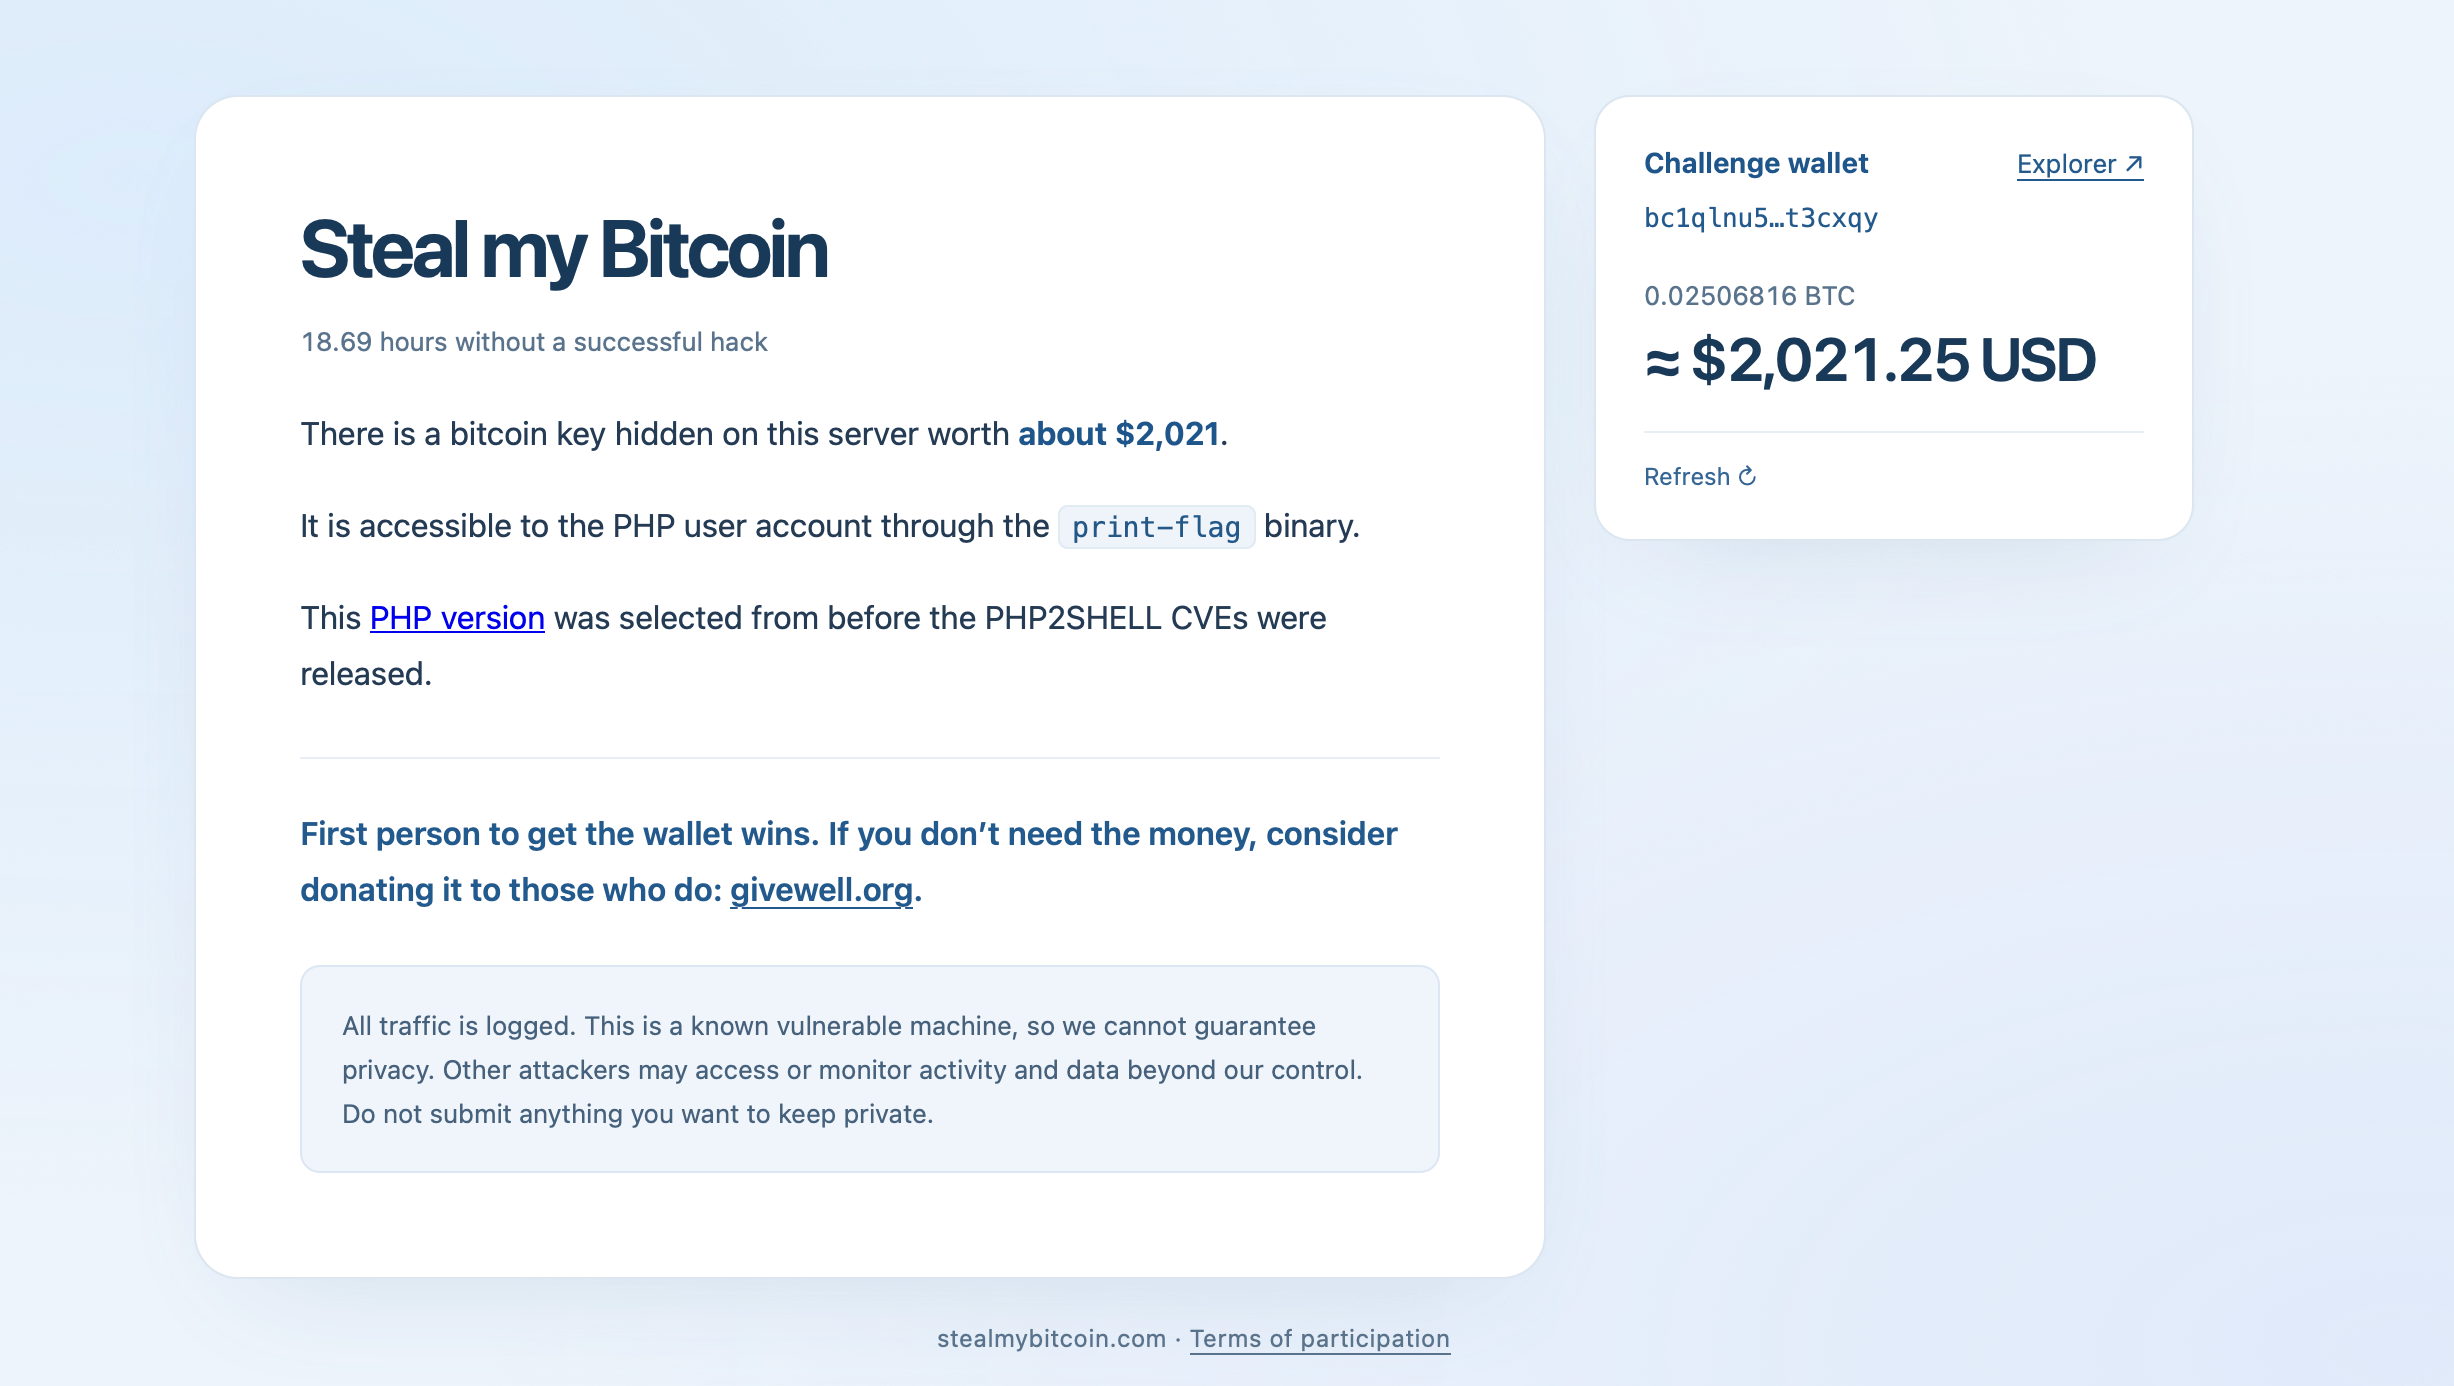
Der Preis lag anfangs bei etwa 500 US-Dollar, bevor Spenden ihn auf 2.000 US-Dollar, also etwa 0,025 BTC, ansteigen ließen. Am späten 25. Oktober 2026 war die Wallet Berichten zufolge nach mehr als 17 Stunden Online-Zeit noch unberührt. Es gibt jedoch Regeln. Die Teilnehmer müssen ihre Angriffe auf die Webanwendung und den PHP-Container beschränken. Angriffe auf den zugrunde liegenden Host, die Sabotage der Infrastruktur oder die Überlastung des Servers sind verboten. Alle Aktivitäten werden protokolliert.
Zwei kritische PHP-Sicherheitslücken stoßen auf ein unerwartetes Hindernis
Die Challenge bezieht sich auf PHP 8.4.26, eine Version, die für zwei kritische Sicherheitslücken anfällig ist, die zusammen als „PHP2Shell“ bezeichnet werden. Beide weisen einen Schweregrad von 9,2 auf, und Notfall-Patches wurden am 21. Oktober veröffentlicht.
Bei den Schwachstellen CVE-2026-109618 und CVE-2026-109619 handelt es sich um Fehler in der Speicherverwaltung, die potenziell die Ausführung von Code aus der Ferne ermöglichen. In bestimmten Konfigurationen könnten Angreifer Befehle ohne Authentifizierung ausführen. Doch hier nimmt die Geschichte eine merkwürdige Wendung.
Eine Person, die die Schwachstelle untersuchte, stellte öffentlich in Frage, ob die Konfiguration tatsächlich eine ausnutzbare Angriffsfläche bietet. Die Person identifizierte nginx und PHP 8.4.26 anhand von HTTP-Antwort-Headern, bestätigte unabhängig davon einen Fingerabdruck von PHP 8.2 oder neuer und verglich das Verhalten des Servers mit lokalen Testumgebungen.
Nachdem zunächst eine Kombination aus nginx und PHP-FPM oder Apache in Betracht gezogen worden war, deutete die Analyse auf etwas Unerwartetes hin: Die größte Übereinstimmung im Verhalten schien darin zu bestehen, dass nginx Anfragen an den in PHP integrierten Befehlszeilen-Webserver weiterleitete.
Ist die Bitcoin-Prämie eine unlösbare Herausforderung?
Die Analyse warf eine noch provokantere Möglichkeit hinsichtlich des Einstiegspunkts der Website auf. Die Antworten schienen damit übereinzustimmen, dass der in PHP integrierte Server eine statische index.html-Datei ausliefert, anstatt ein index.php-Skript auszuführen. Sollte diese Interpretation zutreffen, wären die ausgeschriebenen Schwachstellen möglicherweise nicht über die im Rahmen der Challenge zulässige Angriffsfläche erreichbar.
Das würde den Wettbewerb grundlegend verändern. Hacker würden nicht unbedingt daran scheitern, zwei kritische Fehler auszunutzen. Sie könnten eine Umgebung angreifen, in der die erforderlichen Bedingungen niemals eintreten. Die Person hinter der Untersuchung stellte in Frage, ob die Challenge in gutem Glauben durchgeführt wurde, räumte jedoch ein, dass die Ergebnisse falsch sein könnten, und begrüßte Korrekturen.
Wichtig ist, dass sich allein anhand von Antwort-Fingerprinting weder die vollständige Architektur des Servers ermitteln noch die Unmöglichkeit einer Ausnutzung nachweisen lässt. Dennoch bleibt die Hypothese unbestätigt. Unterdessen sind die zugrunde liegenden PHP-Sicherheitslücken real, und Administratoren, die betroffene Versionen einsetzen, müssen ihre Systeme weiterhin patchen.
Derzeit bietet „Steal My Bitcoin“ ein zunehmend kurioses Schauspiel: eine öffentlich ausgeschriebene Bitcoin-Prämie, eine Schar von Möchtegern-Hackern und der wachsende Verdacht, dass der digitale Tresor vielleicht gar keine zugängliche Tür hat.
Die Beiträge dieser Woche befassten sich mit wechselnden Marktsignalen, der Expansion im DeFi-Bereich, institutionellem Staking, Risikokapital und Cybersicherheit.
Jetzt lesen: PHP-Sicherheitslücke erschüttert Internet, Bitcoin bullisch – Wochenrückblick

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.