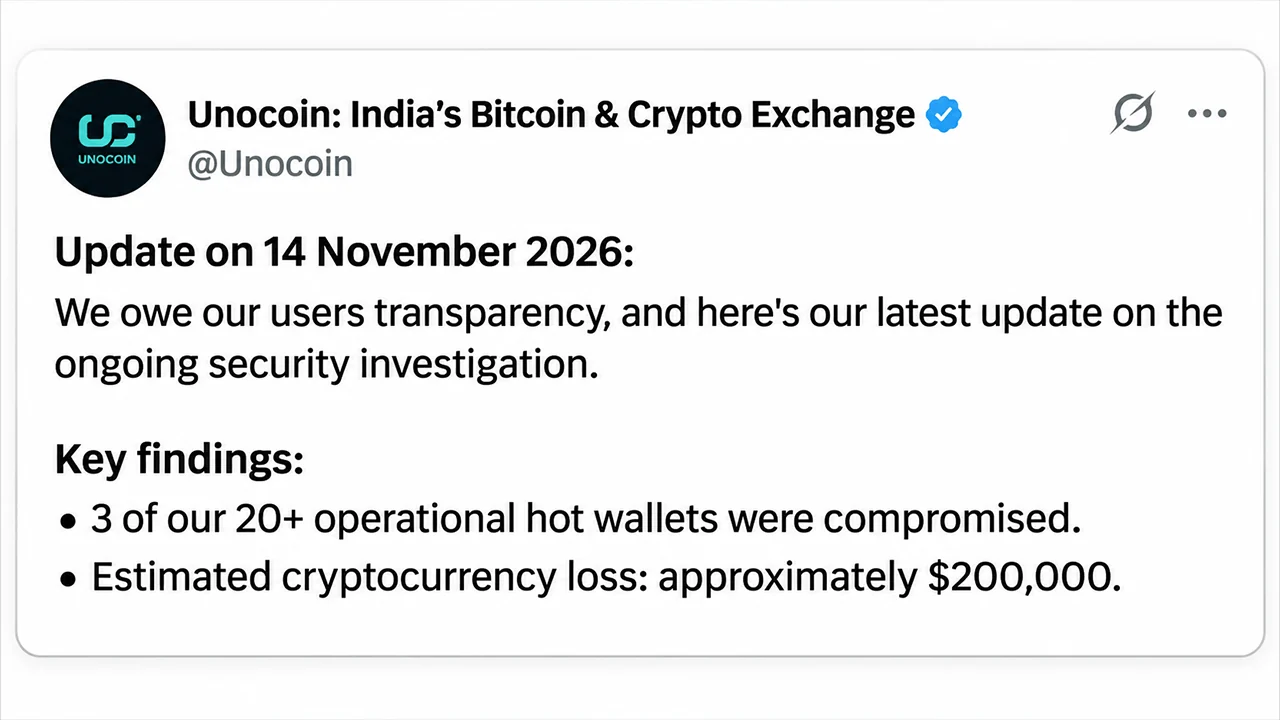
Die indische Kryptowährungsbörse Unocoin bestätigte am Samstag, dem 14. November, dass Angreifer Kryptowährungen im Wert von rund 200.000 US-Dollar aus drei kompromittierten Hot Wallets gestohlen haben, und revidierte damit ihre früheren Beteuerungen, dass keine Gelder verloren gegangen seien. Das Team der Handelsplattform räumte zudem ein, dass sensible Kundendaten möglicherweise offengelegt wurden.
Unocoin räumt 200.000-Dollar-Krypto-Verlust ein, warnt vor Datenpanne
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Unocoin bestätigte Verluste in Höhe von rund 200.000 US-Dollar an Kryptowährung aus drei seiner mehr als 20 aktiven Hot Wallets.
- Die Ermittler stellten fest, dass von Unocoin kontrollierte Backup-Signaturschlüssel kompromittiert wurden, während die Infrastruktur von Bitgo unbeeinträchtigt blieb.
- Kundendaten könnten offengelegt worden sein, obwohl Unocoin angibt, keine Hinweise darauf gefunden zu haben, dass auf Dokumente zur Identitätsprüfung zugegriffen wurde.
Unocoins Bekanntgabe von 200.000 US-Dollar widerlegt frühere Sicherheitsversprechen
Die Offenlegung von Unocoin vom 14. November stellt eine erhebliche Abweichung von der ursprünglichen Einschätzung des Unternehmens nach dem Sicherheitsvorfall vom 6. November dar. Am 9. November hatte die in Bengaluru ansässige Börse noch behauptet, dass ihr Eingreifen bei den Verwahrungsanbietern Verluste an Kryptowährungen verhindert habe.
Nachfolgende forensische Untersuchungen deckten jedoch nicht autorisierte Transaktionen auf, an denen drei operative Hot Wallets beteiligt waren, die unter anderem für Auszahlungen an Kunden genutzt wurden. Der geschätzte Verlust in Höhe von 200.000 US-Dollar macht laut Unocoin deutlich weniger als 1 % der im Auftrag der Kunden gehaltenen Kryptowährungsguthaben aus.
Die Börse versprach, den finanziellen Schaden selbst zu tragen, anstatt die Verluste auf die Kontoinhaber abzuwälzen. „Unocoin wird den festgestellten Verlust vollständig aus eigenen Mitteln decken“, erklärte das Unternehmen und fügte hinzu, dass die betroffenen Kryptowährungsguthaben nicht gekürzt würden.
Unocoin berichtete außerdem, dass es in Abstimmung mit Partnern aus der Branche gelungen sei, einen Teil der betroffenen Gelder einzufrieren, gab jedoch weder den wiedererlangten noch den gesperrten Betrag bekannt.
Acht Jahre alte Backup-Schlüssel entpuppen sich als kritische Sicherheitslücke
Die vielleicht folgenreichste Erkenntnis der Untersuchung betrifft verschlüsselte Backup-Signaturschlüssel, die vor etwa acht Jahren generiert, auf Papier ausgedruckt und an einem sicheren physischen Aufbewahrungsort deponiert wurden. Die Ermittler stellten fest, dass diese von Unocoin kontrollierten Schlüssel kompromittiert und anschließend zur Autorisierung unbefugter Kryptowährungstransfers verwendet wurden.
Die Börse räumte ein, dass die Ermittler bislang noch nicht genau feststellen konnten, wie auf die Schlüssel zugegriffen wurde, obwohl sie eine Entschlüsselungspassphrase innerhalb der kompromittierten Infrastruktur identifiziert hatten. Die Ergebnisse untermauern zudem die Erklärung von Bitgo vom 13. November, dass seine Verwahrungssysteme zu keinem Zeitpunkt kompromittiert wurden.
Im Rahmen der „Zwei-von-Drei“-Multisignatur-Regelung von Unocoin kontrollierte die Börse zwei Signaturschlüssel, wodurch Transaktionen ohne Beteiligung von Bitgo autorisiert werden konnten. Der Verwahrer hatte zuvor erklärt, dass die verdächtigen Transaktionen mit den Benutzer- und Backup-Schlüsseln von Unocoin signiert wurden, bevor sie unabhängig an Blockchain-Netzwerke gesendet wurden.
Offenlegung von Kundendaten wirft weitere Fragen auf
Über den Diebstahl von Kryptowährungen hinaus räumte Unocoin ein, dass Teile seiner Infrastruktur möglicherweise registrierte E-Mail-Adressen, Wohnadressen, verschlüsselte Passwörter, Kontostände und Know-Your-Customer-Informationen (KYC) offengelegt haben könnten.
Das Unternehmen betonte jedoch, dass die Ermittler keine Hinweise auf einen unbefugten Zugriff auf eigentliche Identitätsnachweise gefunden hätten. Die Kunden wurden vor gezielten Phishing-Versuchen gewarnt, bei denen potenziell kompromittierte personenbezogene Daten ausgenutzt werden könnten. Unterdessen setzt Unocoin den Wiederaufbau seiner Infrastruktur fort, führt Sicherheitsaudits durch und untersucht die Umstände rund um die kompromittierten Signaturschlüssel, bevor die Dienste wiederhergestellt werden.
Das jüngste Eingeständnis der Börse klärt zwar die unmittelbare Frage, ob Kryptowährung gestohlen wurde, lässt jedoch wichtige Unsicherheiten hinsichtlich der Datenoffenlegung, der Schlüsselsicherheit und der Wiederherstellung des Betriebs bestehen. Die Zusage, Kunden zu entschädigen, befasst sich mit dem finanziellen Verlust, während die ungeklärte Art und Weise des Angriffs eine komplexere Herausforderung für die Wiederherstellung des Vertrauens darstellt.
Dieser Artikel beruht auf einem Bericht unserer englischsprachigen Redaktion. Er wurde mithilfe von KI übersetzt und von Konstantin Kaiser geprüft, bearbeitet und freigegeben.
Über den Autor
GESCHRIEBEN VONJamie RedmanNews Lead
Jamie Redman ist News Lead bei Bitcoin.com News und ein Finanztechnologie-Journalist mit Sitz in Massachusetts.