Eine neue Koalition aus neun Blockchain-Organisationen widmet sich einem Problem, das letztendlich rund 6,4 Millionen Bitcoin gefährden könnte, darunter schätzungsweise 1,1 Millionen BTC, die mit Satoshi Nakamoto in Verbindung stehen. Die in dieser Woche ins Leben gerufene „Quantum Alliance“ will gemeinsame Sicherheitsstandards etablieren, bevor leistungsstarke Quantencomputer die digitalen Signaturen knacken können, die Kryptowährungs-Wallets schützen. Die Bedrohung ist noch nicht da, aber die Vorbereitungen darauf könnten Jahre dauern.
Neun Blockchain-Gruppen vereint: Quantencomputer bedrohen Bitcoin
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Die „Quantum Alliance“ wurde am 15. Oktober mit neun Organisationen ins Leben gerufen, die an gemeinsamen Sicherheitsstandards arbeiten.
- Rund 6,4 Millionen BTC, darunter auch Coins aus der Satoshi-Ära, sind potenziell zukünftigen Quantenangriffen ausgesetzt.
- Die größte Hürde für Bitcoin besteht darin, Wallets zu aktualisieren und Coins zu schützen, deren Besitzer sie nicht mehr bewegen können.
Neun Blockchain-Organisationen schließen sich angesichts der drohenden Quantenbedrohung zusammen
Fast ein Drittel des Bitcoin-Bestands könnte letztendlich anfällig für Quantencomputer werden, und eine neue Branchenkoalition will der Bedrohung zuvorkommen. Die „Quantum Alliance“, die am 15. Oktober in Lissabon ins Leben gerufen wurde, vereint neun Blockchain-Organisationen, um gemeinsame Standards zum Schutz von Kryptowährungsnetzwerken, Wallets und Infrastruktur zu etablieren.
Die Gründungsmitglieder schätzen, dass bei rund 6,4 Millionen BTC – darunter auch Coins, die mit dem Bitcoin-Erfinder Satoshi Nakamoto in Verbindung stehen – bereits die öffentlichen Schlüssel offengelegt wurden, die ausreichend leistungsstarke Quantencomputer ausnutzen könnten. Dabei gibt es jedoch einen wichtigen Haken: Bislang hat noch niemand einen Quantencomputer gebaut, der zu einem solchen Angriff fähig wäre.
Warum 6,4 Millionen Bitcoin im Visier stehen
Das Problem liegt darin, wie Bitcoin das Eigentumsrecht schützt. Bitcoin-Wallets verwenden digitale Signaturen, um nachzuweisen, dass jemand die Berechtigung hat, seine Coins auszugeben. Wenn bestimmte Wallets Transaktionen durchführen, geben sie öffentliche Schlüssel preis, die dauerhaft in der Blockchain sichtbar bleiben. Heutige Computer sind realistisch gesehen nicht in der Lage, von diesen öffentlichen Schlüsseln ausgehend die entsprechenden privaten Schlüssel zu ermitteln. Doch ausreichend leistungsfähige Quantencomputer, die eine mathematische Technik namens Shor-Algorithmus anwenden, könnten diesen Schutz potenziell knacken. Die Quantum Alliance schätzt, dass bereits etwa 6,04 Millionen bis 6,4 Millionen BTC auf diese Weise gefährdet sind, was rund 30 % des gesamten Bitcoin-Angebots entspricht. Schätzungsweise 1,1 Millionen BTC, die mit den frühen Beständen von Satoshi Nakamoto in Verbindung stehen, fallen unter die breitere Diskussion über potenziell gefährdete Coins. Das bedeutet nicht, dass heute schon irgendjemand diese Gelder stehlen kann. Die Gefahr hängt davon ab, ob Quantencomputer leistungsfähig und zuverlässig genug werden, um die Kryptografie zu knacken.
Google Research erhöht den Druck im Quanten-Countdown
Die Spannung steigt, da Forscher ihre Schätzungen zur Rechenleistung, die erforderlich ist, um Bitcoin zu gefährden, kontinuierlich revidieren. Am Donnerstag gab Google Quantum AI einen Durchbruch mit seinem Willow-Quantenprozessor bekannt und demonstrierte eine Technik namens „Magic State Cultivation“, die Fehler um den Faktor 40 reduzierte. Den Forschern gelang zudem eine Genauigkeit von 99,99 % bei speziellen Quantenzuständen, die für den Bau leistungsfähiger, zuverlässiger Quantencomputer unerlässlich sind. Die Ergebnisse markieren einen weiteren Schritt in Richtung Maschinen, die letztendlich die kryptografische Sicherheit von Bitcoin gefährden könnten.
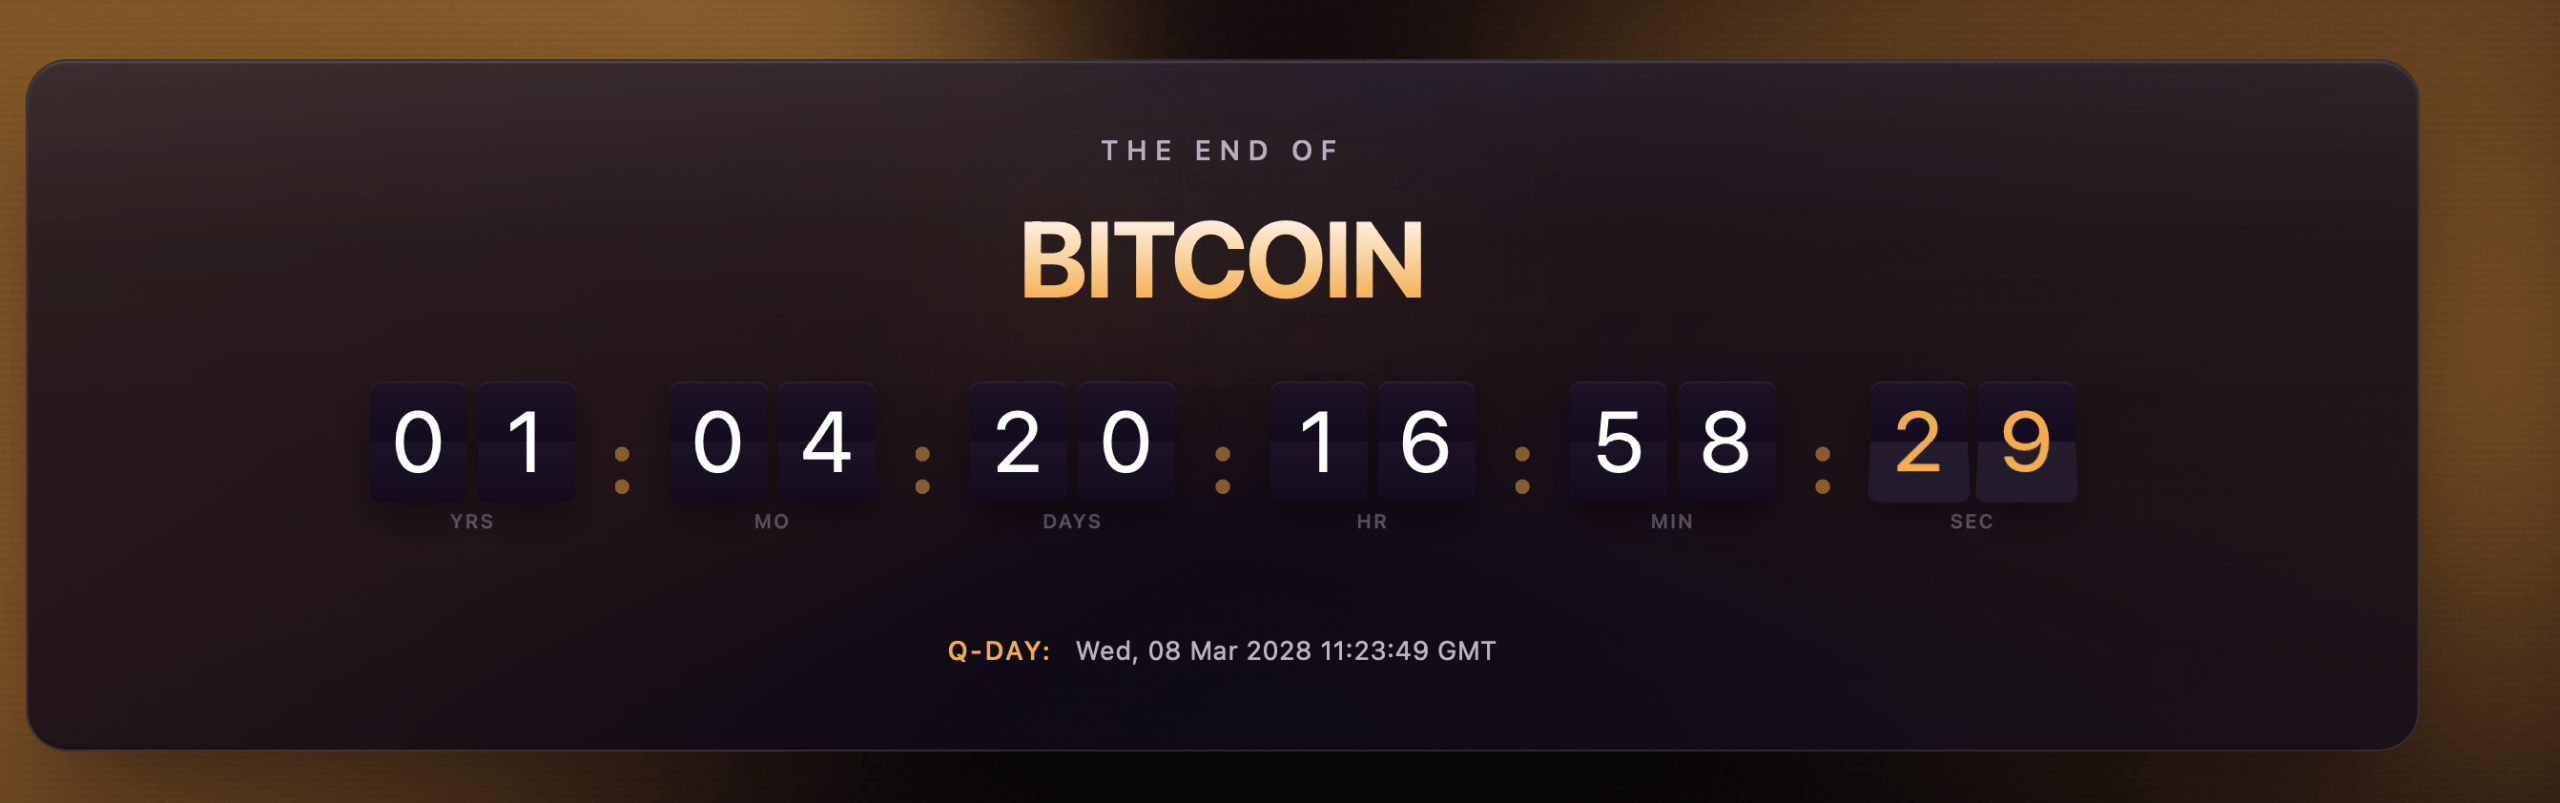
Die Mitwirkenden der „Quantum Alliance“ haben ebenfalls eine „Quantum Doom Clock“ entwickelt, die den März 2028 als frühestmöglichen Zeitpunkt für eine Maschine angibt, die in der Lage ist, bestehende Schutzmaßnahmen zu knacken.
Die Uhr verfolgt, wie schnell sich Quantencomputer weiterentwickeln, indem sie deren Qubits misst – die Grundeinheiten der Quantencomputerleistung. Forscher untersuchen das bisherige Wachstum, identifizieren die leistungsstärksten Maschinen und nutzen diese Informationen, um abzuschätzen, wann Computer die rund 856.000 physikalischen Qubits erreichen könnten, die ihr Modell als notwendig erachtet, um die heutige Sicherheit von Kryptowährungen zu knacken.
Dieses Datum ist keine Vorhersage eines unvermeidbaren Angriffs. Andere Forscher glauben, dass die Gefahr eher in den 2030er Jahren entstehen wird. Dennoch ist die Vorbereitung eines gesamten Kryptowährungsnetzwerks auf neue Sicherheitstechnologien nicht so einfach wie das Aktualisieren eines Passworts.
Neun Organisationen streben gemeinsame Sicherheitsstandards an
Zur Quantum Alliance gehören Mitwirkende von Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault und Hacken. Anstatt eine weitere Blockchain zu schaffen, beabsichtigt die Gruppe, öffentlich zugängliche Standards zu etablieren, anhand derer beurteilt werden kann, ob bestehende Netzwerke auf Quantenangriffe vorbereitet sind. Ihre Arbeit umfasst vier Bereiche, darunter die Umstellung bestehender Guthaben auf sicherere Kryptografie, die Bewertung von Datenschutztechnologien, den Schutz von Wallets und die Gewährleistung, dass Sicherheitstools über verschiedene Blockchains hinweg funktionieren. Christopher Smith, Gründer und CEO von Quantus, erläuterte das Ziel. „In Zukunft wird ‚postquantenkryptografie‘ einfach nur noch ‚Kryptografie‘ heißen, und alles andere wird im Museum stehen“, bemerkte Smith. Die Gruppe orientiert sich am Vorbild der Internet Engineering Task Force, wo technische Vorschläge offen entwickelt werden, anstatt von einem einzelnen Unternehmen diktiert zu werden.
Das schwierigste Problem könnte Bitcoin sein, das niemand bewegen kann
Selbst wenn Bitcoin stärkere Kryptografie einführt, könnten einige Coins weiterhin gefährdet sein. Gelder, die in vergessenen Wallets, verlorenen Konten oder Adressen liegen, deren Besitzer niemals ein Upgrade durchführen, stellen ein schwieriges Problem dar. Niemand kann einfach jedem Bitcoin-Inhaber befehlen, sein Geld zu bewegen. Und das Problem geht über Bitcoin hinaus. Stablecoin-Systeme, Blockchain-Brücken und andere Kryptowährungsinfrastrukturen stützen sich ebenfalls auf kryptografische Schutzmaßnahmen, die zukünftige Quantencomputer möglicherweise überwinden könnten.
Die Allianz strebt an, gemeinsame Tests und Migrationsrichtlinien zu veröffentlichen, anstatt vorzuschreiben, wie einzelne Netzwerke reagieren sollen. Vorerst bleibt der Quanten-Albtraum der Branche theoretisch. Die schwierigere Frage ist, ob Millionen von Bitcoins geschützt werden können, bevor sich das ändert.
Google hat einen bedeutenden Durchbruch im Bereich der Quantencomputer angekündigt, wodurch die Gefahr für die Kryptografie von Bitcoin möglicherweise noch näher rückt.
Jetzt lesen: Google meldet „magischen“ Quantendurchbruch, Bitcoin-Q-Day droht

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.