Seit 25 Jahren vermuteten Kryptografen, dass die mysteriösen Verschlüsselungs-Seeds der NSA eine Hintertür verbergen könnten. Die künstliche Intelligenz (KI) „Claude“ von Anthropic löste das Rätsel in weniger als 30 Minuten und deckte dabei eine überraschend banale Erklärung auf.
Claude AI löst 25-Jahre-Rätsel um NSA-Kryptografie-Startwert
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Laut Anthropic hat Claude ein 25 Jahre altes Verschlüsselungsrätsel der NSA in weniger als 30 Minuten gelöst.
- Die fünf Primfeldkurven-Seeds des NIST lassen sich auf einen Generator aus der Unix-Ära zurückführen, der Zeitstempel aus den Jahren 1997–98 verwendet.
- Die von Anthropic ausgelobte Prämie in Höhe von 36.864 US-Dollar ging an das ISRG, während die Herkunft des B-163-Startwerts weiterhin ungeklärt bleibt.
Seit Jahrzehnten jagten einige der klügsten Kryptografen der Welt einem Phantom hinterher. Fünf mathematische Kurven, die zum Schutz der Internetkommunikation verwendet wurden, enthielten mysteriöse Zahlen, die von der National Security Agency (NSA) bereitgestellt worden waren, und niemand konnte zufriedenstellend erklären, woher diese Zahlen stammten. Die Theorien reichten von vergessenen Scherzen bis hin zu absichtlich eingebauten Schwachstellen. Dann nahm sich die Claude-KI von Anthropic des Rätsels an und führte die Zahlen auf ein altes Computerprogramm und Zeitstempel zurück, die fast drei Jahrzehnte zurücklagen.
Ein 25-jähriges Rätsel mit der NSA im Mittelpunkt
Die Geschichte beginnt Ende der 1990er Jahre, als Mathematiker Standards für die Kryptografie mit elliptischen Kurven entwickelten – eine Methode zum Schutz digitaler Informationen mithilfe komplexer Mathematik. Fünf Kurven, bekannt als P-192, P-224, P-256, P-384 und P-521, wurden schließlich Teil der vom National Institute of Standards and Technology (NIST) veröffentlichten Standards. Ihre mathematischen Grundlagen trugen dazu bei, Websites, Finanztransaktionen und die Kommunikation der Regierung zu sichern.
 Doch hier kommt der Haken. Jede Kurve war unter Verwendung einer mysteriösen 160-Bit-Startzahl, eines sogenannten „Seed“, konstruiert worden. Jeder konnte das zur Erzeugung der Kurven verwendete mathematische Verfahren überprüfen, aber niemand wusste, wie die NSA diese ursprünglichen Zahlen ausgewählt hatte. Diese unbeantwortete Frage schürte Spekulationen, dass die Behörde die Seeds möglicherweise absichtlich ausgewählt hatte, um eine Schwachstelle zu verbergen, die nur ihre eigenen Spezialisten ausnutzen konnten.
Die Kryptographen Neal Koblitz und Alfred Menezes untersuchten diese Kontroverse in ihrer Veröffentlichung aus dem Jahr 2015 mit dem Titel „A Riddle Wrapped in an Enigma“. Es wurde zwar nie eine praktische Hintertür nachgewiesen, doch das Rätsel wollte einfach nicht verschwinden.
Die geheime Phrase, die offenbar nie existierte
Jahrelang bezog sich die vorherrschende Erklärung auf den NSA-Mathematiker Jerry Solinas, der angeblich die ursprünglichen Startwerte geliefert hatte. Solinas und andere erinnerten sich daran, dass die Zahlen durch das Hashen humorvoller englischer Phrasen generiert worden waren, möglicherweise etwas in der Art von „Jerry deserves a raise“. Beim Hashen werden Informationen in einen mathematischen Fingerabdruck fester Länge umgewandelt. Leider erinnerte sich niemand mehr an die genauen Phrasen, und der ursprüngliche Computer war Berichten zufolge bereits ausgetauscht worden.
Solinas selbst versuchte erfolglos, den Vorgang zu rekonstruieren. Das Rätsel wurde schließlich mit einem Preis versehen. Im Oktober 2023 setzte der Kryptograf Filippo Valsorda eine Belohnung von 12.288 Dollar für jeden aus, der die Herkunft der Startwerte erklären konnte. Durch eine gemeinnützige Verdopplungsvereinbarung stieg die potenzielle Auszahlung auf 36.864 Dollar. Drei Jahre lang blieb das Geld unbeansprucht. Dann trat Claude auf den Plan.
Claude findet die Antwort, die direkt vor aller Augen verborgen war
Laut einer am 16. Oktober veröffentlichten Studie von Anthropic bat ein Mitarbeiter ein internes Claude-Forschungsmodell, die Startwerte zu untersuchen, ohne die seit langem bestehende Theorie der geheimen Phrase zu erwähnen. Das Modell begann, Muster zu untersuchen, die mit älteren Computerprogrammen in Verbindung standen. Ein Hinweis stach sofort hervor. Mehrere Startwerte enthielten Zahlengruppen, deren höchste Bits durchweg Null waren – ein Muster, dessen zufälliges Auftreten mit einer Wahrscheinlichkeit von etwa 1 zu 5.810 zu erwarten ist. Dies deutete auf „lrand48“ hin, einen Pseudozufallszahlengenerator, der in Programmierumgebungen der Unix-Ära weit verbreitet ist. Im Gegensatz zu wirklich zufälligen Prozessen erzeugen Pseudozufallsgeneratoren vorhersehbare Sequenzen, sobald ihre Startwerte bekannt sind. Claude arbeitete die Mathematik rückwärts durch, stellte die internen Zustände des Generators wieder her und reproduzierte die veröffentlichten Startwerte exakt. Dann kam der eigentliche Knüller.
Die Startwerte entsprachen Unix-Zeitstempeln, also gewöhnlichen numerischen Darstellungen von Datums- und Zeitangaben aus den Jahren 1997 und 1998. Die aufgezeichnete Argumentation des Modells spiegelte seine eigene offensichtliche Ungläubigkeit wider. „Das ist erstaunlich: Es löst das 25 Jahre alte Rätsel.“ Das Ganze dauerte weniger als 30 Minuten.
Fünf Kurven, fünf Zeitstempel und eine außergewöhnliche Übereinstimmung
Die wiederhergestellten Startwerte ließen sich bei den fünf NIST-Primfeldkurven auf bestimmte Daten zwischen Mai 1997 und April 1998 zurückverfolgen. P-192 stammte von einem Zeitstempel, der dem 18. Mai 1997 entsprach, während P-521 auf den 8. August desselben Jahres zurückzuführen war. P-256 folgte am 16. August, P-384 am 30. August und P-224 am 3. April 1998. Das offensichtliche Verfahren war fast schon komisch einfach. Man initialisiert einen gewöhnlichen Zufallszahlengenerator mit einem Zeitstempel, erzeugt mögliche Startwerte, prüft diese anhand mathematischer Anforderungen und sucht so lange weiter, bis eine akzeptable Kurve entsteht.
Hier ist ein Video, das dies erklärt: https://t.co/BEC7wJ641p
— Steve Weis (@sweis) 16. Oktober 2026
Bei P-256 tauchte der akzeptierte Startwert bei Kandidat 1.842 auf. Bei P-224 waren 7.026 Kandidaten erforderlich. Die Übereinstimmungen waren exakt und reproduzierten alle 160 Bits der veröffentlichten Startwerte, anstatt lediglich ähnlich aussehende Zahlen zu erzeugen. Valsorda reproduzierte die Ergebnisse unabhängig davon mithilfe der Programmiersprache Go und bestätigte damit die Erkenntnisse. Anthropic veröffentlichte zudem Code, der es anderen ermöglicht, die Arbeit zu überprüfen. Die Ergebnisse liefern starke mathematische Belege für die Generierungsmethode, auch wenn sie nicht genau klären, wer die ursprüngliche Software betrieben hat oder warum bestimmte Kandidaten abgelehnt wurden.
Was die Entdeckung für die Internetsicherheit bedeutet
Die Auswirkungen sind beruhigend, auch wenn sie keine universelle Sicherheitsgarantie darstellen. Eine seit langem bestehende Sorge betraf die Möglichkeit, dass die NSA bei der Auswahl der Startwerte genügend Spielraum hatte, um bewusst mathematisch anfällige Kurven auszuwählen. Der rekonstruierte Prozess scheint weitaus weniger Auswahlmöglichkeiten geboten zu haben, als einige hypothetische Angriffe erfordern würden. Die Forscher von Anthropic schätzten unter großzügigen Annahmen die Auswahlfreiheit auf etwa 30 Bit – deutlich weniger als die rund 70 Bit, die in einem vorgeschlagenen Szenario zur Auswahl von Schwachstellen in Betracht gezogen wurden.
Das macht diese spezielle Hintertür-Theorie wesentlich weniger plausibel. Wichtig ist, dass die Entdeckung weder die Kryptografie mit elliptischen Kurven untergräbt noch belegt, dass jede mögliche Schwachstelle ausgeschlossen wurde. Sie hat auch keine direkten Auswirkungen auf Bitcoin oder Ethereum, die eine andere elliptische Kurve namens secp256k1 verwenden.
Gregory Maxwell gießt kaltes Wasser auf Claudes großen Moment
Interessanterweise äußerte sich der Bitcoin-Entwickler Gregory Maxwell weniger begeistert und behauptete auf Hackernews, er habe einem Freund, dessen Anthropic-AI-Guthaben bald ablief, bereits am 20. September vorgeschlagen, dasselbe kryptografische Rätsel zu untersuchen. Der KI-Agent des Freundes beschäftigte sich stundenlang erfolglos mit dem Problem, sodass Maxwell von dessen Schlussfolgerungsfähigkeiten unbeeindruckt blieb.
Maxwell, ein ausgesprochener Kritiker des KI-Ansatzes von Anthropic, stellte in Frage, ob das Unternehmen die Modellfähigkeiten seines Freundes eingeschränkt hatte, und machte sich über den Wirbel um Claudes Entdeckung lustig. Er ging jedoch nicht so weit, die Lorbeeren für sich zu beanspruchen oder die Ergebnisse anzufechten, sondern deutete an, dass der Unterschied in den Ergebnissen möglicherweise einfach darauf zurückzuführen sei, wie die KI angeleitet wurde.
„Ich sage das nicht, um anzudeuten, dass Misanthropic wieder einmal die Arbeit eines anderen gekapert hat – das ist eine naheliegende Frage, die sich sicherlich schon viele gestellt haben, und der Erfolg hing vermutlich von einer fachkundigen Nutzung ab (die im Beispiel meines Freundes absolut nicht gegeben war)“, schrieb Maxwell. „Aber ich frage mich schon, ob das Unternehmen die Modellleistung heimlich beeinträchtigt hat.“
Die Prämie wird ausgezahlt, doch Fragen bleiben offen
Die Entdeckung brachte endlich eine Lösung für Valsordas drei Jahre alte Herausforderung. Das Team von Anthropic leitete die Prämie in Höhe von 36.864 Dollar an die Internet Security Research Group weiter, die Let’s Encrypt betreibt. Valsorda beschrieb den Befund als etwas, das „dazu beiträgt, eine Seite der Kryptografiegeschichte zu vervollständigen, und unser Vertrauen in diese kritischen kryptografischen Primitive stärkt“. Ein paar offene Fragen bleiben jedoch bestehen. Die Forscher haben noch nicht vollständig erklärt, warum einige mathematisch akzeptable Kandidaten verworfen wurden, und die Herkunft des Startwerts einer anderen Kurve, B-163, bleibt ungeklärt.
Dennoch scheint das zentrale Rätsel gelöst zu sein. Nach Jahrzehnten des Misstrauens, der Spekulationen und gescheiterter Versuche, eine vermeintlich vergessene geheime Phrase zu rekonstruieren, lag die Antwort in einer gewöhnlichen Computerroutine aus den 1990er Jahren. Hinter den mysteriösen Zahlen der NSA verbarg sich nicht unbedingt ein ausgeklügeltes Geheimnis. Möglicherweise dienten sie einfach nur der Zeitmessung.
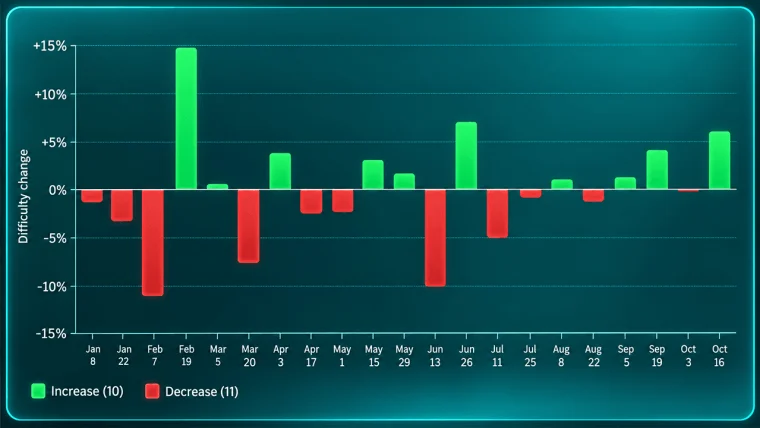
Die Schwierigkeit beim Bitcoin-Mining stieg um 5,92 % auf 140,58 Billionen und verzeichnete damit den drittgrößten Anstieg des Jahres 2026, während die Hashrate die Marke von 1 ZH/s überschritt.
Jetzt lesen: Bitcoin-Schwierigkeit steigt um 5,92 % – drittgrößter Anstieg 2026

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.